

Comunicados de Prensa
ESET alerta sobre sitio falso de CapCut que distribuye malware

Un análisis reciente revela cómo los ciberdelincuentes están utilizando un sitio web fraudulento para distribuir malware disfrazado de CapCut, una aplicación de edición de video muy utilizada por los usuarios de TikTok.
Popularidad de capcut atrae a cibercriminales
CapCut se ha convertido en una aplicación de edición de video muy popular a nivel mundial, con aproximadamente 300 millones de usuarios activos mensuales y cerca de mil millones de descargas, especialmente entre los usuarios de TikTok. Esta gran popularidad la hace atractiva para los ciberdelincuentes, quienes buscan aprovecharse de la confianza de los usuarios. A continuación, se analizará un sitio web fraudulento que se hace pasar por el sitio oficial para distribuir malware, detectado por ESET como JS/Kryptik.CWH.
Campaña de Malware a Través de Sitios Falsos
Esta campaña, inicialmente reportada por el usuario DaveTheResearcher en X, ilustra cómo los sitios web falsos utilizan URLs con variaciones casi imperceptibles respecto al sitio oficial, aparentando ser legítimos a primera vista. En el caso de CapCut, el dominio oficial es www.capcut.com, mientras que la URL del sitio falso añade una “i” al final de la palabra “cut”: www.capcuti.com.
La sutileza de esta diferencia puede engañar fácilmente a los usuarios que realizan búsquedas en Google.
Es probable que este sitio falso se haya promocionado mediante anuncios pagados en los resultados de Google, buscando engañar a usuarios desprevenidos que confían en los primeros resultados de búsqueda. Otra posibilidad es que se haya difundido a través de anuncios en redes sociales, una táctica ya observada con otras páginas falsas que suplantan a CapCut.
Similitudes Entre el Sitio Oficial y el Falso
Los ciberdelincuentes han prestado gran atención al diseño del sitio apócrifo, utilizando una estética muy similar a la del sitio oficial para aumentar la credibilidad de su engaño, además de la URL.
A continuación, se comparan la página oficial y la del sitio falso:
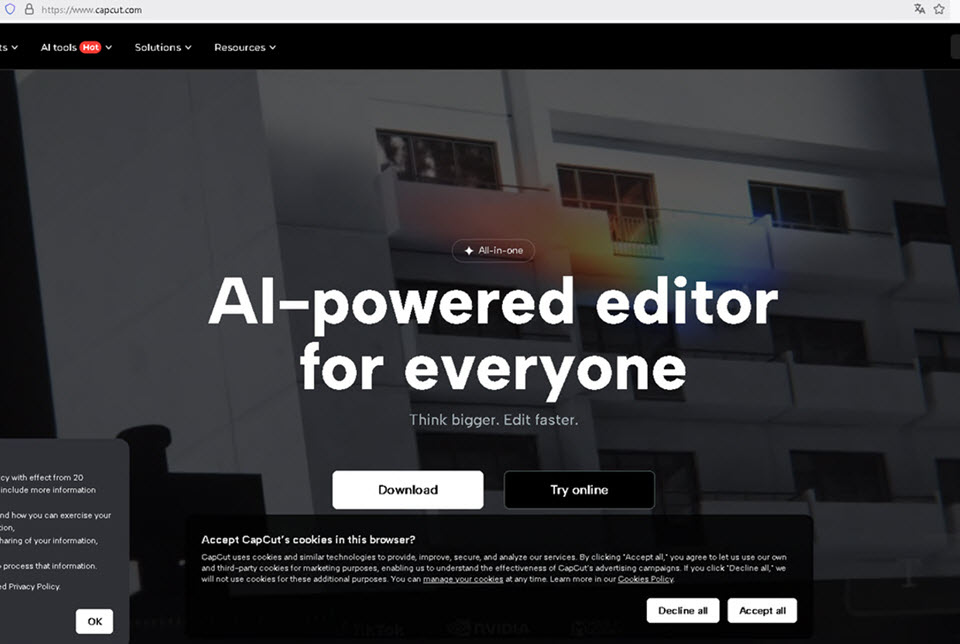 .
La siguiente captura de pantalla muestra la página de inicio del sitio falso creada por los ciberdelincuentes.
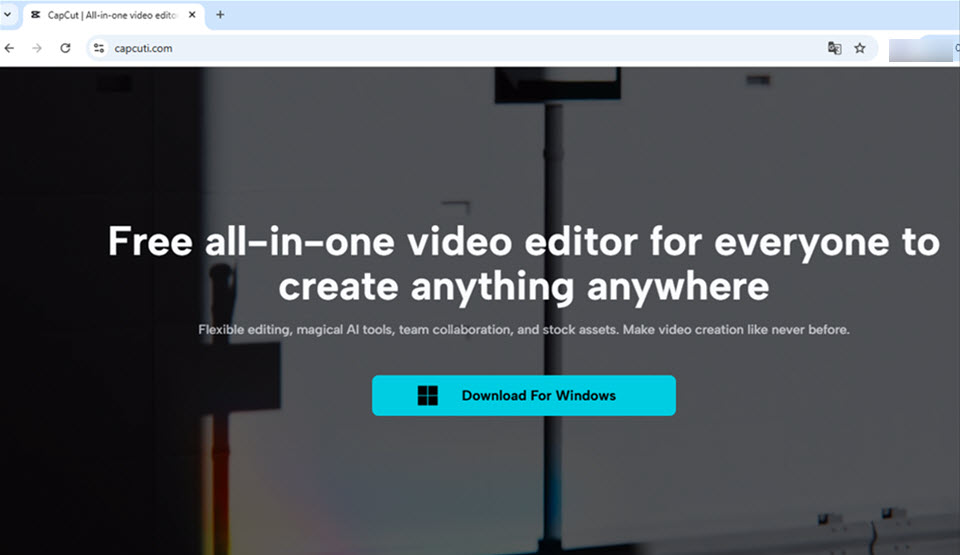
Análisis de los certificados del sitio falso
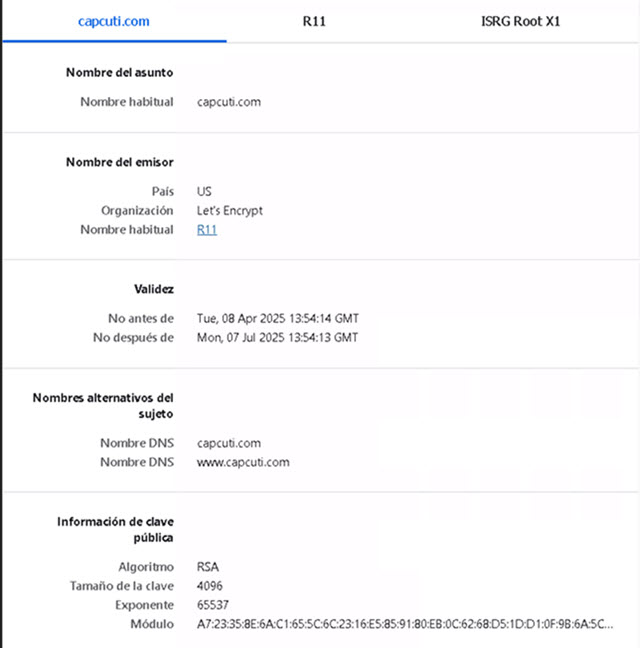
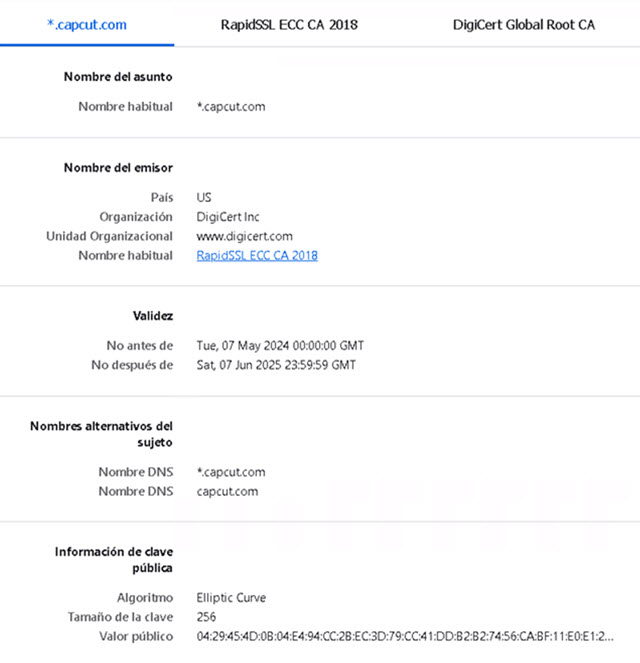
El análisis del sitio falso revela información importante sobre el certificado HTTPS utilizado por los ciberdelincuentes. Se ha detectado que este certificado es válido desde el 8 de abril de 2025 hasta el 7 de julio de 2025. Este dato proporciona una estimación de la posible duración de la campaña maliciosa y representa una señal de alerta sobre la legitimidad del sitio.
La siguiente captura de pantalla muestra la información del certificado del sitio falso.
La siguiente captura de pantalla muestra la información del certificado del sitio oficial.
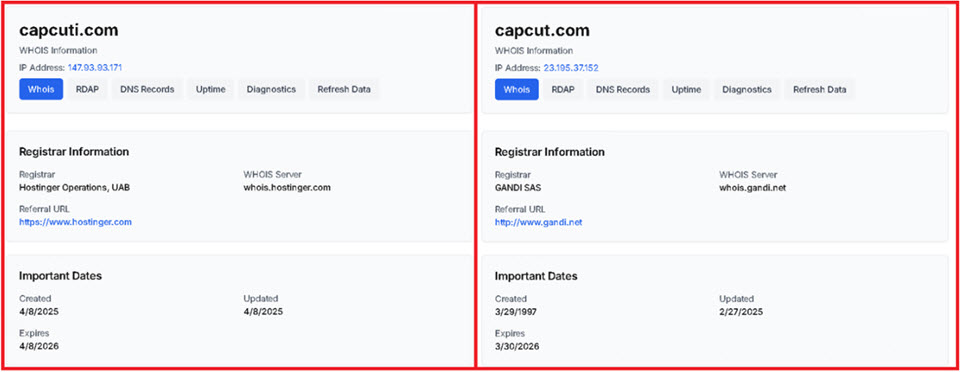
Al investigar la información de ambos dominios, como su fecha de creación, se observa que el sitio falso presenta fechas similares a las del certificado. Esto también permite estimar la posible duración de esta campaña por parte de los ciberdelincuentes.
La siguiente captura de pantalla muestra, a la izquierda, la fecha de creación y expiración del dominio falso, y a la derecha, las fechas del dominio oficial.
Falso Instalador de Capcut
Continuando con el análisis, se descargó el supuesto instalador de CapCut desde el sitio falso. Al hacer clic en el botón “Download for Windows”, se descargó un archivo comprimido en formato .zip que contenía un ejecutable con nombre Installer-<NUMERO_INSTALACION>.exe y una carpeta llamada AppData.
Este archivo ejecutable es un instalador NSIS que contiene un script utilizado para instalar y ejecutar archivos en el equipo de la víctima.
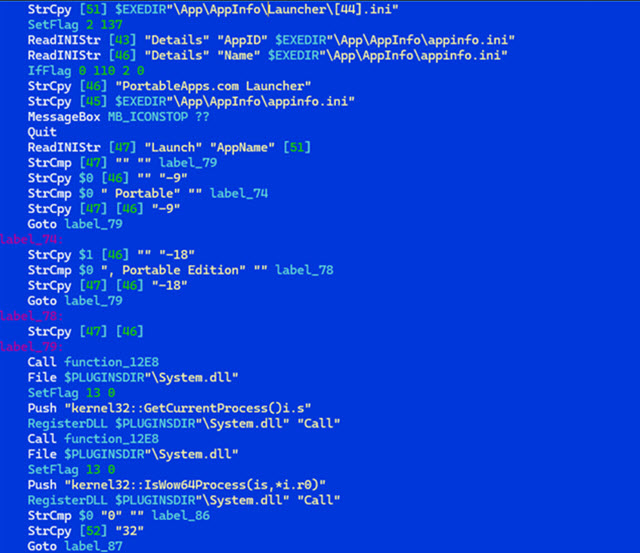 .
Este script invoca un archivo de configuración .ini, ubicado en la ruta AppData\AppInfo\Launcher dentro del archivo comprimido previamente mencionado.
Este archivo ejecutará un programa llamado Installer.<NUMERO_INSTALACION>.exe, pasándole como argumento dos datos: una DLL llamada Installer-<NUMERO_INSTALACION> y un número codificado, 2175608479.
El archivo a ejecutar en cuestión posee el hash BFD37182CD581BE0F605FEA0E15D5FD39FD3D1BE y se trata del binario oficial de Node.js, que permite ejecutar código JavaScript en un equipo.
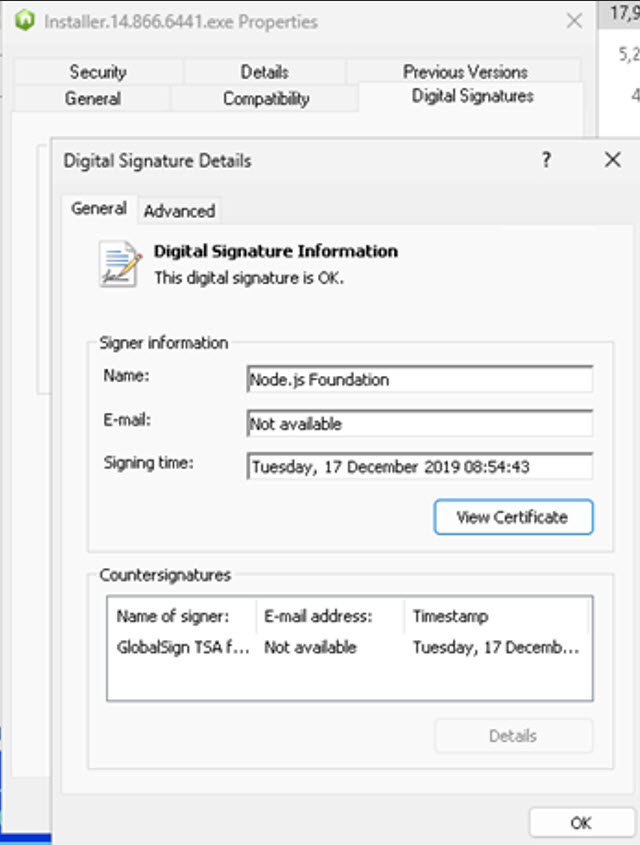
Sin embargo, la DLL que se le pasa como argumento es, en realidad, código JavaScript con varias capas de ofuscación, detectado por las tecnologías de ESET como JS/Kryptik.CWH. El objetivo es ejecutar código malicioso en el equipo de la víctima, lo que puede resultar en el robo de credenciales de acceso a cuentas, entre otras acciones maliciosas posibles.
Recomendaciones Para Evitar Ser Víctima
Este caso es un claro ejemplo de cómo los ciberdelincuentes aprovechan la popularidad de aplicaciones y software como CapCut para crear sitios web falsos similares al oficial y, de esta manera, distribuir malware. También demuestra la capacidad y calidad de los sitios web que crean los ciberdelincuentes, con diferencias muy sutiles que pueden engañar fácilmente. Por otro lado, si se trata de una aplicación para dispositivos móviles, cualquiera puede caer en la trampa si no presta la atención necesaria.
Para evitar ser víctima de este tipo de engaños, es fundamental no confiar ciegamente en los primeros resultados de Google ni en los sitios web a los que se accede a través de anuncios en redes sociales. En segundo lugar, se debe analizar la URL del sitio web y, ante la duda, realizar una segunda búsqueda.
Por último, es crucial instalar en los dispositivos un software antimalware que identifique sitios web falsos y los bloquee, y que también detecte y bloquee cualquier archivo malicioso que se intente ejecutar en el equipo, ya sea una computadora o un teléfono móvil.





- En 2025, EL BUEN FIN alcanzó ventas totales por $219 mil millones de pesos. Las ventas online representaron el 21% del total de ventas.
- La campaña registra un segmento fiel de potenciales compradores: el 75% ya ha participado en otras ediciones.
- Un 50% se puede catalogar como comprador estratégico: ya tiene productos en mente, evalúa opciones, precios y beneficios.
- El 62% asegura que hará sus compras combinando los canales físicos y digitales.
- En promedio, los consumidores se interesan por cinco categorías, siendo las más populares: Moda, Electrónicos, Belleza y Cuidado Personal, Electrodomésticos y Celulares.
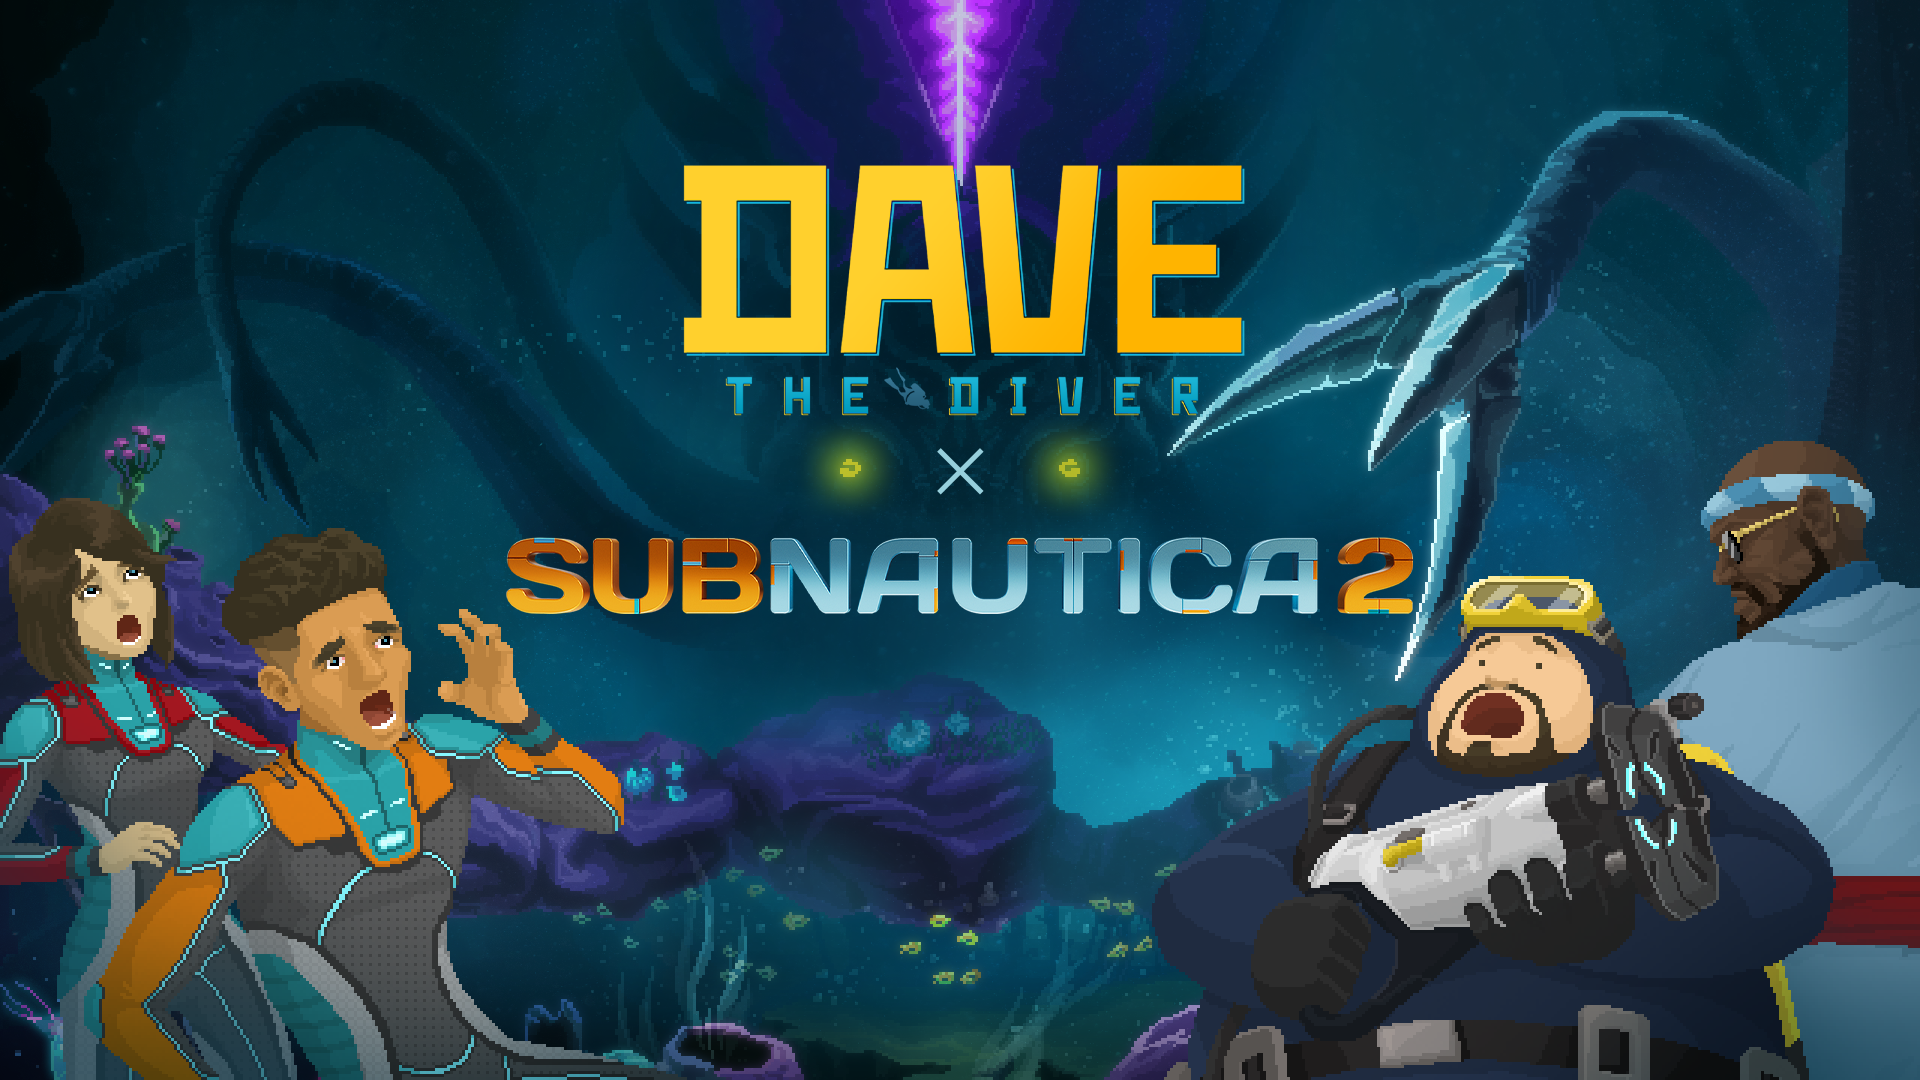
Mintrocket reveló el DLC final de Dave the Diver: el Subnautica 2 Content Pack, desarrollado junto a Unknown Worlds Entertainment. La expansión gratuita llegará a inicios de 2027 y llevará a Dave al océano alienígena de Proteus.

SNK Corporation reveló los tráilers de personaje de Mikey y Draken de Tokyo Revengers, el dúo que se une a FATAL FURY: City of the Wolves como parte de la colaboración con el anime. La nota incluye tráilers, historias del Modo Arcade y detalles del doblaje.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá