


Especificaciones
OpenClaw en la mira: CNCERT alerta sobre fallos críticos que permiten robo de datos y secuestro de sistemas

El Centro Nacional de Respuesta a Emergencias Informáticas de China (CNCERT) advierte sobre vulnerabilidades graves en OpenClaw, un agente de inteligencia artificial de código abierto. Los fallos permiten ataques de inyección de instrucciones y exfiltración de datos sensibles, afectando especialmente a sectores como finanzas y energía. ¿Cómo pueden protegerse usuarios y organizaciones?
¿Qué es OpenClaw y por qué es relevante?
OpenClaw es un agente de inteligencia artificial autónomo y de código abierto, diseñado para ejecutar tareas complejas en sistemas informáticos mediante instrucciones en lenguaje natural. Su capacidad para integrarse con aplicaciones de mensajería y operar localmente lo ha convertido en una herramienta popular, pero también en un objetivo para ciberdelincuentes debido a sus amplios permisos de sistema.
¿Cuáles son las vulnerabilidades detectadas?
El CNCERT identificó que las configuraciones de seguridad predeterminadas de OpenClaw son inherentemente débiles. Esto facilita ataques como:
- Inyección de instrucciones: Se insertan comandos maliciosos en contenido web, engañando al agente para que filtre datos sensibles sin que el usuario lo note.
- Exfiltración de datos: La previsualización de enlaces en aplicaciones como Telegram o Discord puede convertirse en una vía para transmitir información confidencial a servidores controlados por atacantes.
- Eliminación accidental de datos: El agente podría interpretar mal instrucciones del usuario y borrar información crítica de forma irreversible.
- Instalación de habilidades maliciosas: Actores de amenazas pueden subir plugins a repositorios como ClawHub que, al instalarse, ejecutan comandos arbitrarios o implementan malware.
¿Por qué los sectores financiero y energético son los más vulnerables?
Según el CNCERT, en sectores críticos como finanzas y energía, estas vulnerabilidades podrían provocar:
- Filtración de datos comerciales, secretos industriales y repositorios de código.
- Parálisis total de sistemas empresariales, con pérdidas incalculables.
- Compromiso de infraestructuras esenciales, afectando la continuidad operativa.
La razón principal es que estos sectores manejan información altamente sensible y suelen utilizar agentes de IA con permisos elevados para automatizar procesos críticos.
¿Qué medidas de seguridad recomienda el CNCERT?
Para mitigar los riesgos, el CNCERT sugiere las siguientes acciones:
- Aislar el servicio: Ejecutar OpenClaw en contenedores para limitar su exposición y reducir el impacto de un posible compromiso.
- Proteger puertos de gestión: Evitar exponer el puerto de administración predeterminado a internet, reduciendo la superficie de ataque.
- Gestionar credenciales: No almacenar contraseñas o claves en texto plano; utilizar gestores de credenciales seguros.
- Verificar fuentes de habilidades: Descargar plugins o habilidades solo de repositorios oficiales y verificados, como ClawHub.
- Deshabilitar actualizaciones automáticas: Controlar manualmente las actualizaciones de habilidades para evitar la instalación de componentes maliciosos.
- Mantener el agente actualizado: Aplicar parches de seguridad tan pronto como estén disponibles, especialmente en entornos críticos.
¿Cómo afecta esto a los usuarios individuales?
Los usuarios que emplean OpenClaw en sus equipos personales deben ser conscientes de que:
- El agente requiere permisos elevados para funcionar, lo que aumenta el riesgo si el sistema es comprometido.
- La instalación de habilidades no verificadas puede resultar en la ejecución de malware o el robo de datos personales.
- Es recomendable probar el agente en un entorno controlado o máquina virtual antes de implementarlo en el equipo principal.
La precaución es clave: aunque OpenClaw ofrece ventajas en automatización y productividad, su uso irresponsable puede tener consecuencias graves.
¿Qué sigue para OpenClaw?
Los desarrolladores de OpenClaw están trabajando en parches para corregir las vulnerabilidades reportadas. Mientras tanto, se espera que:
- Las organizaciones revisen sus implementaciones actuales y apliquen las recomendaciones del CNCERT.
- Los repositorios de habilidades implementen mecanismos más rigurosos de revisión para evitar la distribución de componentes maliciosos.
- Los usuarios finales reciban guías claras sobre cómo configurar el agente de manera segura, especialmente en entornos domésticos.
La transparencia en la comunicación de riesgos y la rapidez en la aplicación de soluciones serán esenciales para mantener la confianza en la plataforma.
Conclusión
El caso de OpenClaw es un recordatorio de que la innovación tecnológica debe ir acompañada de protocolos de seguridad robustos. Aunque los agentes de IA ofrecen capacidades revolucionarias, su adopción masiva sin las precauciones adecuadas puede exponer a usuarios y organizaciones a riesgos significativos. La colaboración entre desarrolladores, autoridades y usuarios será fundamental para garantizar un uso seguro y responsable de estas herramientas.





Hablar con los chatbots de IA, en lugar de escribir cada instrucción, está cambiando la forma en que muchos usuarios se relacionan con herramientas como ChatGPT, Claude y Gemini. La diferencia no está solo en la comodidad: usar la voz reduce la fricción, facilita aportar más contexto y, en ciertos casos, vuelve la interacción mucho más natural. Este artículo explica las dos vías que hoy permiten prescindir del teclado, el dictado y el modo de voz, y en qué casos conviene usar cada una.
ArtCraft es un estudio creativo de código abierto que combina generación de imágenes y video con IA, composición en 2D y 3D y un ecosistema de siete aplicaciones nativas construidas en Rust. Funciona en macOS, Windows y navegador, sin suscripción. (más…)
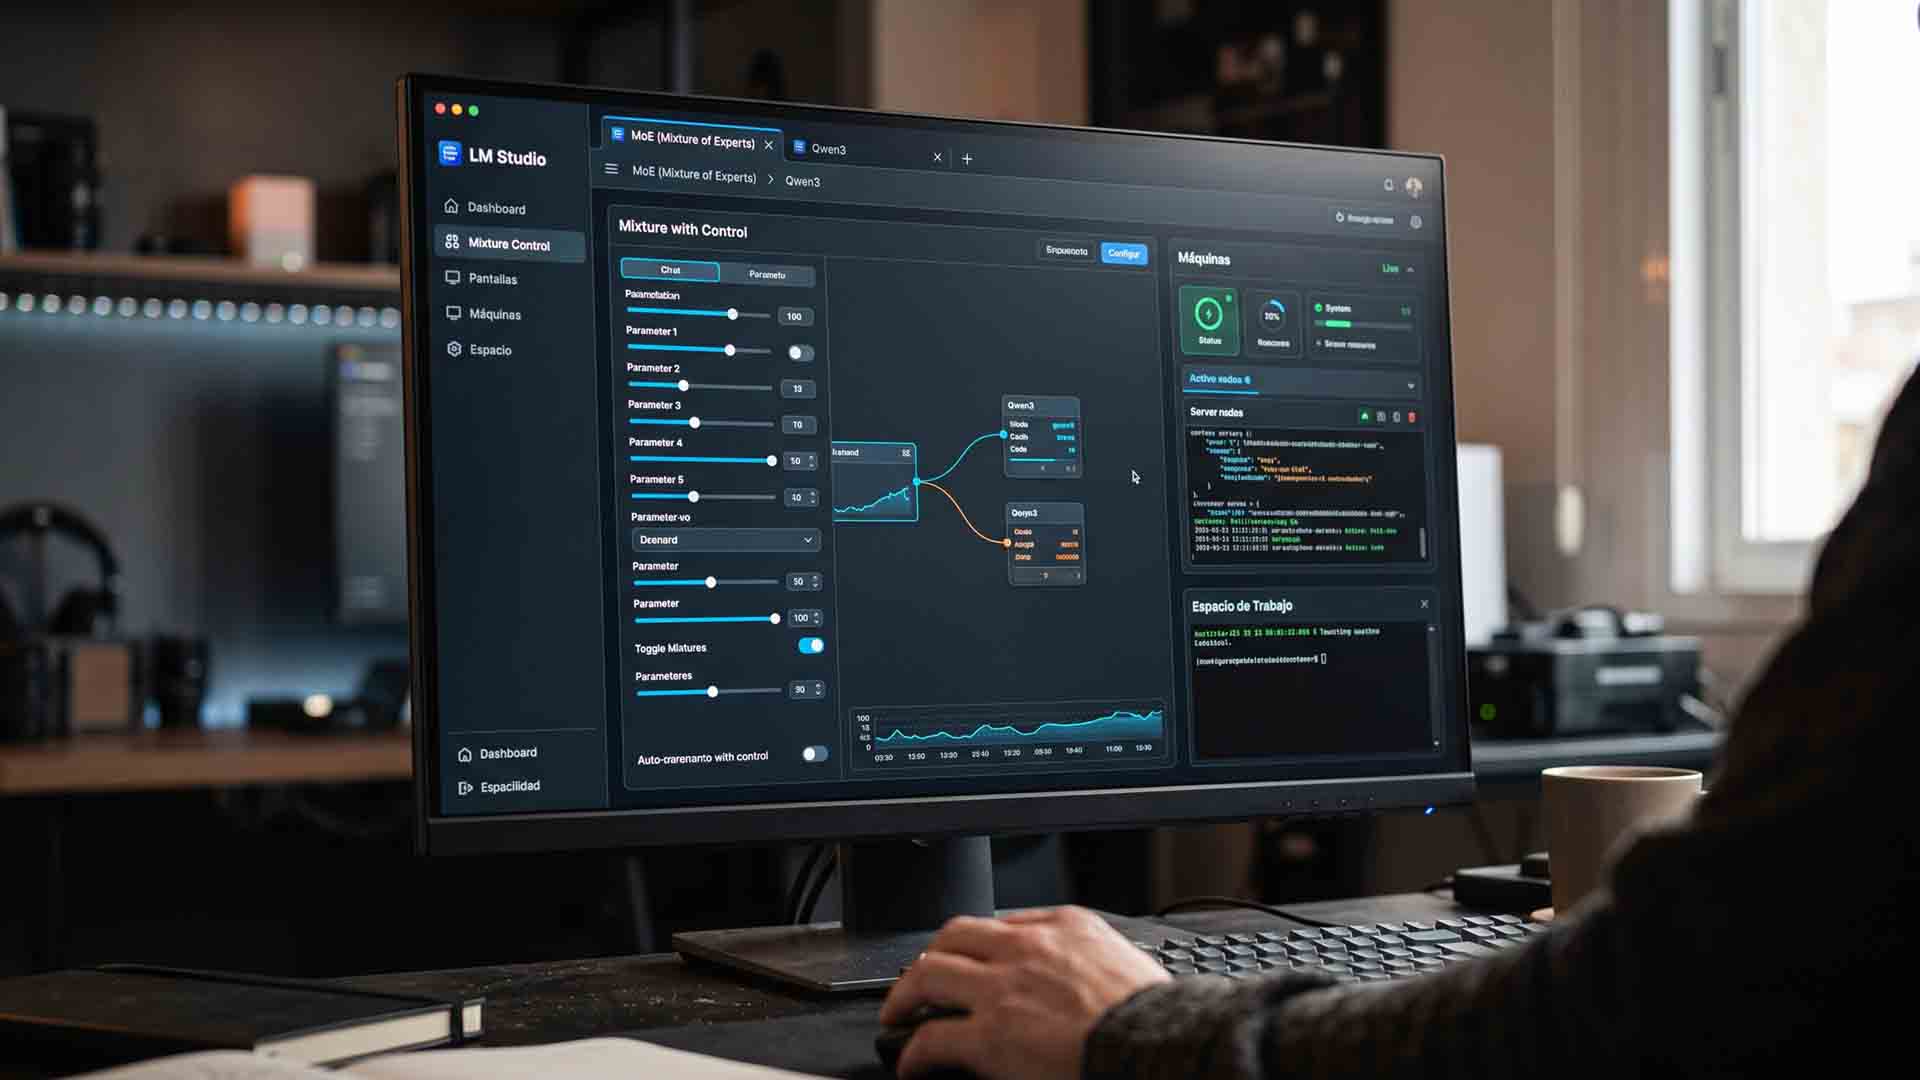
Los modelos Mixture of Experts cambiaron una de las reglas más repetidas del hardware para IA local: que una GPU necesita alojar todos los parámetros del modelo para ser útil. Gracias al reparto entre VRAM y memoria del sistema, un modelo grande puede ejecutarse sin residir por completo en la tarjeta, siempre que la arquitectura active solo una fracción de sus parámetros por token. Esta guía explica por qué el consejo de hardware tradicional quedó desactualizado, qué modelos de Hugging Face tienen mejor encaje en este enfoque y cómo configurarlos en llama.cpp y LM Studio.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá