
Curiosidades
Google Dorking: técnicas éticas para fortalecer la ciberseguridad

El Google Dorking es una técnica avanzada que utiliza operadores de búsqueda de Google para identificar información expuesta en la web. Esta metodología, cuando se aplica de manera ética, permite a profesionales de TI y hackers éticos detectar vulnerabilidades en sitios web antes de que sean explotadas por atacantes. Según datos de Kaspersky (2024), el 70% de las brechas de datos comienzan con información accesible públicamente en motores de búsqueda. Descubre cómo usar esta herramienta para proteger tu presencia digital.
¿Qué es el Google Dorking y por qué es relevante en 2025?
El Google Dorking, también conocido como Google Hacking, es una técnica que surgió en los foros de seguridad de los años 2000 y que hoy se integra en prácticas de OSINT (Open Source Intelligence). Permite a los profesionales de TI descubrir documentos, directorios abiertos o configuraciones vulnerables sin necesidad de herramientas invasivas. En un contexto donde el 85% de las organizaciones reportan exposición de datos sensibles, dominar esta técnica es clave para prevenir riesgos mayores (Verizon, 2025). No se trata de invadir sistemas, sino de anticipar amenazas.
Esta técnica combina palabras clave con operadores de búsqueda para refinar resultados. Por ejemplo, el uso de index of puede revelar directorios no protegidos. Es especialmente útil en entornos corporativos, donde errores humanos pueden dejar archivos indexados por descuido. Sin embargo, es crucial recordar que el acceso no autorizado a información puede violar leyes como la GDPR en Europa o la LGPD en Brasil (INCIBE, 2023).
Operadores básicos para búsquedas precisas
Los operadores de búsqueda actúan como filtros que transforman una consulta genérica en una búsqueda específica. Algunos de los más utilizados incluyen:
- site: Restringe los resultados a un dominio específico. Ejemplo:
site:ejemplo.com filetype:pdfpara localizar documentos PDF expuestos en ese dominio. - filetype: o
ext:, que enfoca la búsqueda en tipos de archivos como PDF, XLS o TXT. Según la base de datos GHDB de Offensive Security, este comando se utiliza en el 40% de las evaluaciones iniciales de vulnerabilidades (Offensive Security, 2025). - intitle: Busca palabras en el título de la página, como
intitle:"admin login"para encontrar paneles de control expuestos. - inurl: Filtra URLs con términos específicos, como
inurl:/backuppara localizar directorios de respaldo. - intext: Examina el contenido de la página, útil para frases como
intext:"confidencial" site:tuempresa.com.
Estos operadores, combinados estratégicamente, permiten crear dorks potentes. Por ejemplo, la consulta "confidencial" filetype:pdf site:gov puede revelar documentos gubernamentales expuestos, lo que ha generado alertas globales en ciberseguridad.
Combinaciones avanzadas y ejemplos prácticos
Las combinaciones de operadores elevan el Google Dorking a un nivel profesional. Una consulta como intitle:"index of" inurl:password.txt busca archivos de contraseñas en directorios abiertos, algo común en servidores mal configurados. En auditorías éticas, esto ha identificado el 60% de las vulnerabilidades de exposición de datos en sitios medianos (WeLiveSecurity, 2024).
Otro ejemplo práctico es el uso de cache:ejemplo.com, que muestra la versión almacenada por Google de una página, útil para recuperar contenido eliminado o verificar cambios. Para analizar enlaces entrantes, link:midominio.com lista sitios que apuntan al tuyo, ayudando en el análisis de backlinks. En Latinoamérica, donde el 35% de las brechas de seguridad involucran sitios públicos, estas técnicas son vitales para administradores web (Haak, 2025).
Herramientas complementarias para automatizar dorks
Existen herramientas que facilitan el proceso sin violar los términos de servicio de Google. Algunas de las más destacadas son:
- Pagodo: Ejecuta múltiples dorks y agrega resultados.
- Dorkbot: Se enfoca en identificar vulnerabilidades web.
- GHDB (Google Hacking Database): Ofrece una base de datos clasificada con miles de ejemplos, actualizada mensualmente (Exploit-DB, 2025).
Estas herramientas, cuando se usan de manera ética, reducen el tiempo de auditoría en un 50% para equipos de seguridad. En entornos como WordPress, combinar inurl:wp-admin con site: ayuda a verificar accesos no autorizados. Siempre es importante revisar el archivo robots.txt para respetar las directivas de indexación.
Riesgos legales y mejores prácticas
Aunque el Google Dorking es legal para fines educativos, acceder o explotar hallazgos sin permiso puede tener consecuencias penales. En México y Latinoamérica, leyes como la LFPDPPP penalizan la divulgación de datos personales expuestos. Se recomienda limitar las búsquedas a dominios propios y obtener autorizaciones escritas para terceros (INCIBE, 2023).
Algunas mejores prácticas incluyen:
- Usar una VPN para mantener el anonimato.
- Evitar descargas masivas de información.
- Documentar todos los hallazgos para cumplir con normativas de compliance.
El mercado de ciberseguridad ética crecerá un 15% anual hasta 2026, impulsado por técnicas como esta (Statista, 2025). Integrar el dorking en pruebas de penetración regulares puede inspirar configuraciones seguras, pero siempre respetando la privacidad y la legalidad.
Conclusión: protege tu huella digital con conocimiento
El Google Dorking es una herramienta poderosa para administradores y entusiastas de la ciberseguridad. Permite blindar activos en línea mediante búsquedas inteligentes y éticas. Con un crecimiento del 25% en exposiciones web anuales, actuar ahora puede prevenir problemas futuros (Verizon, 2025).
Para aplicar estas técnicas, comienza auditando tu sitio con consultas como site:tudominio.com filetype:pdf y corrige cualquier exposición. Explora recursos como la GHDB para más ejemplos y considera certificaciones en ethical hacking. Mantén tu curiosidad alineada con la ética y convierte potenciales amenazas en fortalezas.




CapCut participará en México Tech Week 2026 con el CapCut Design Studio: Speed-to-Scale Hackathon, una activación gratuita para crear en cuatro horas una pieza lista para mostrar usando herramientas de IA. El cupo es de 30 lugares con registro previo.
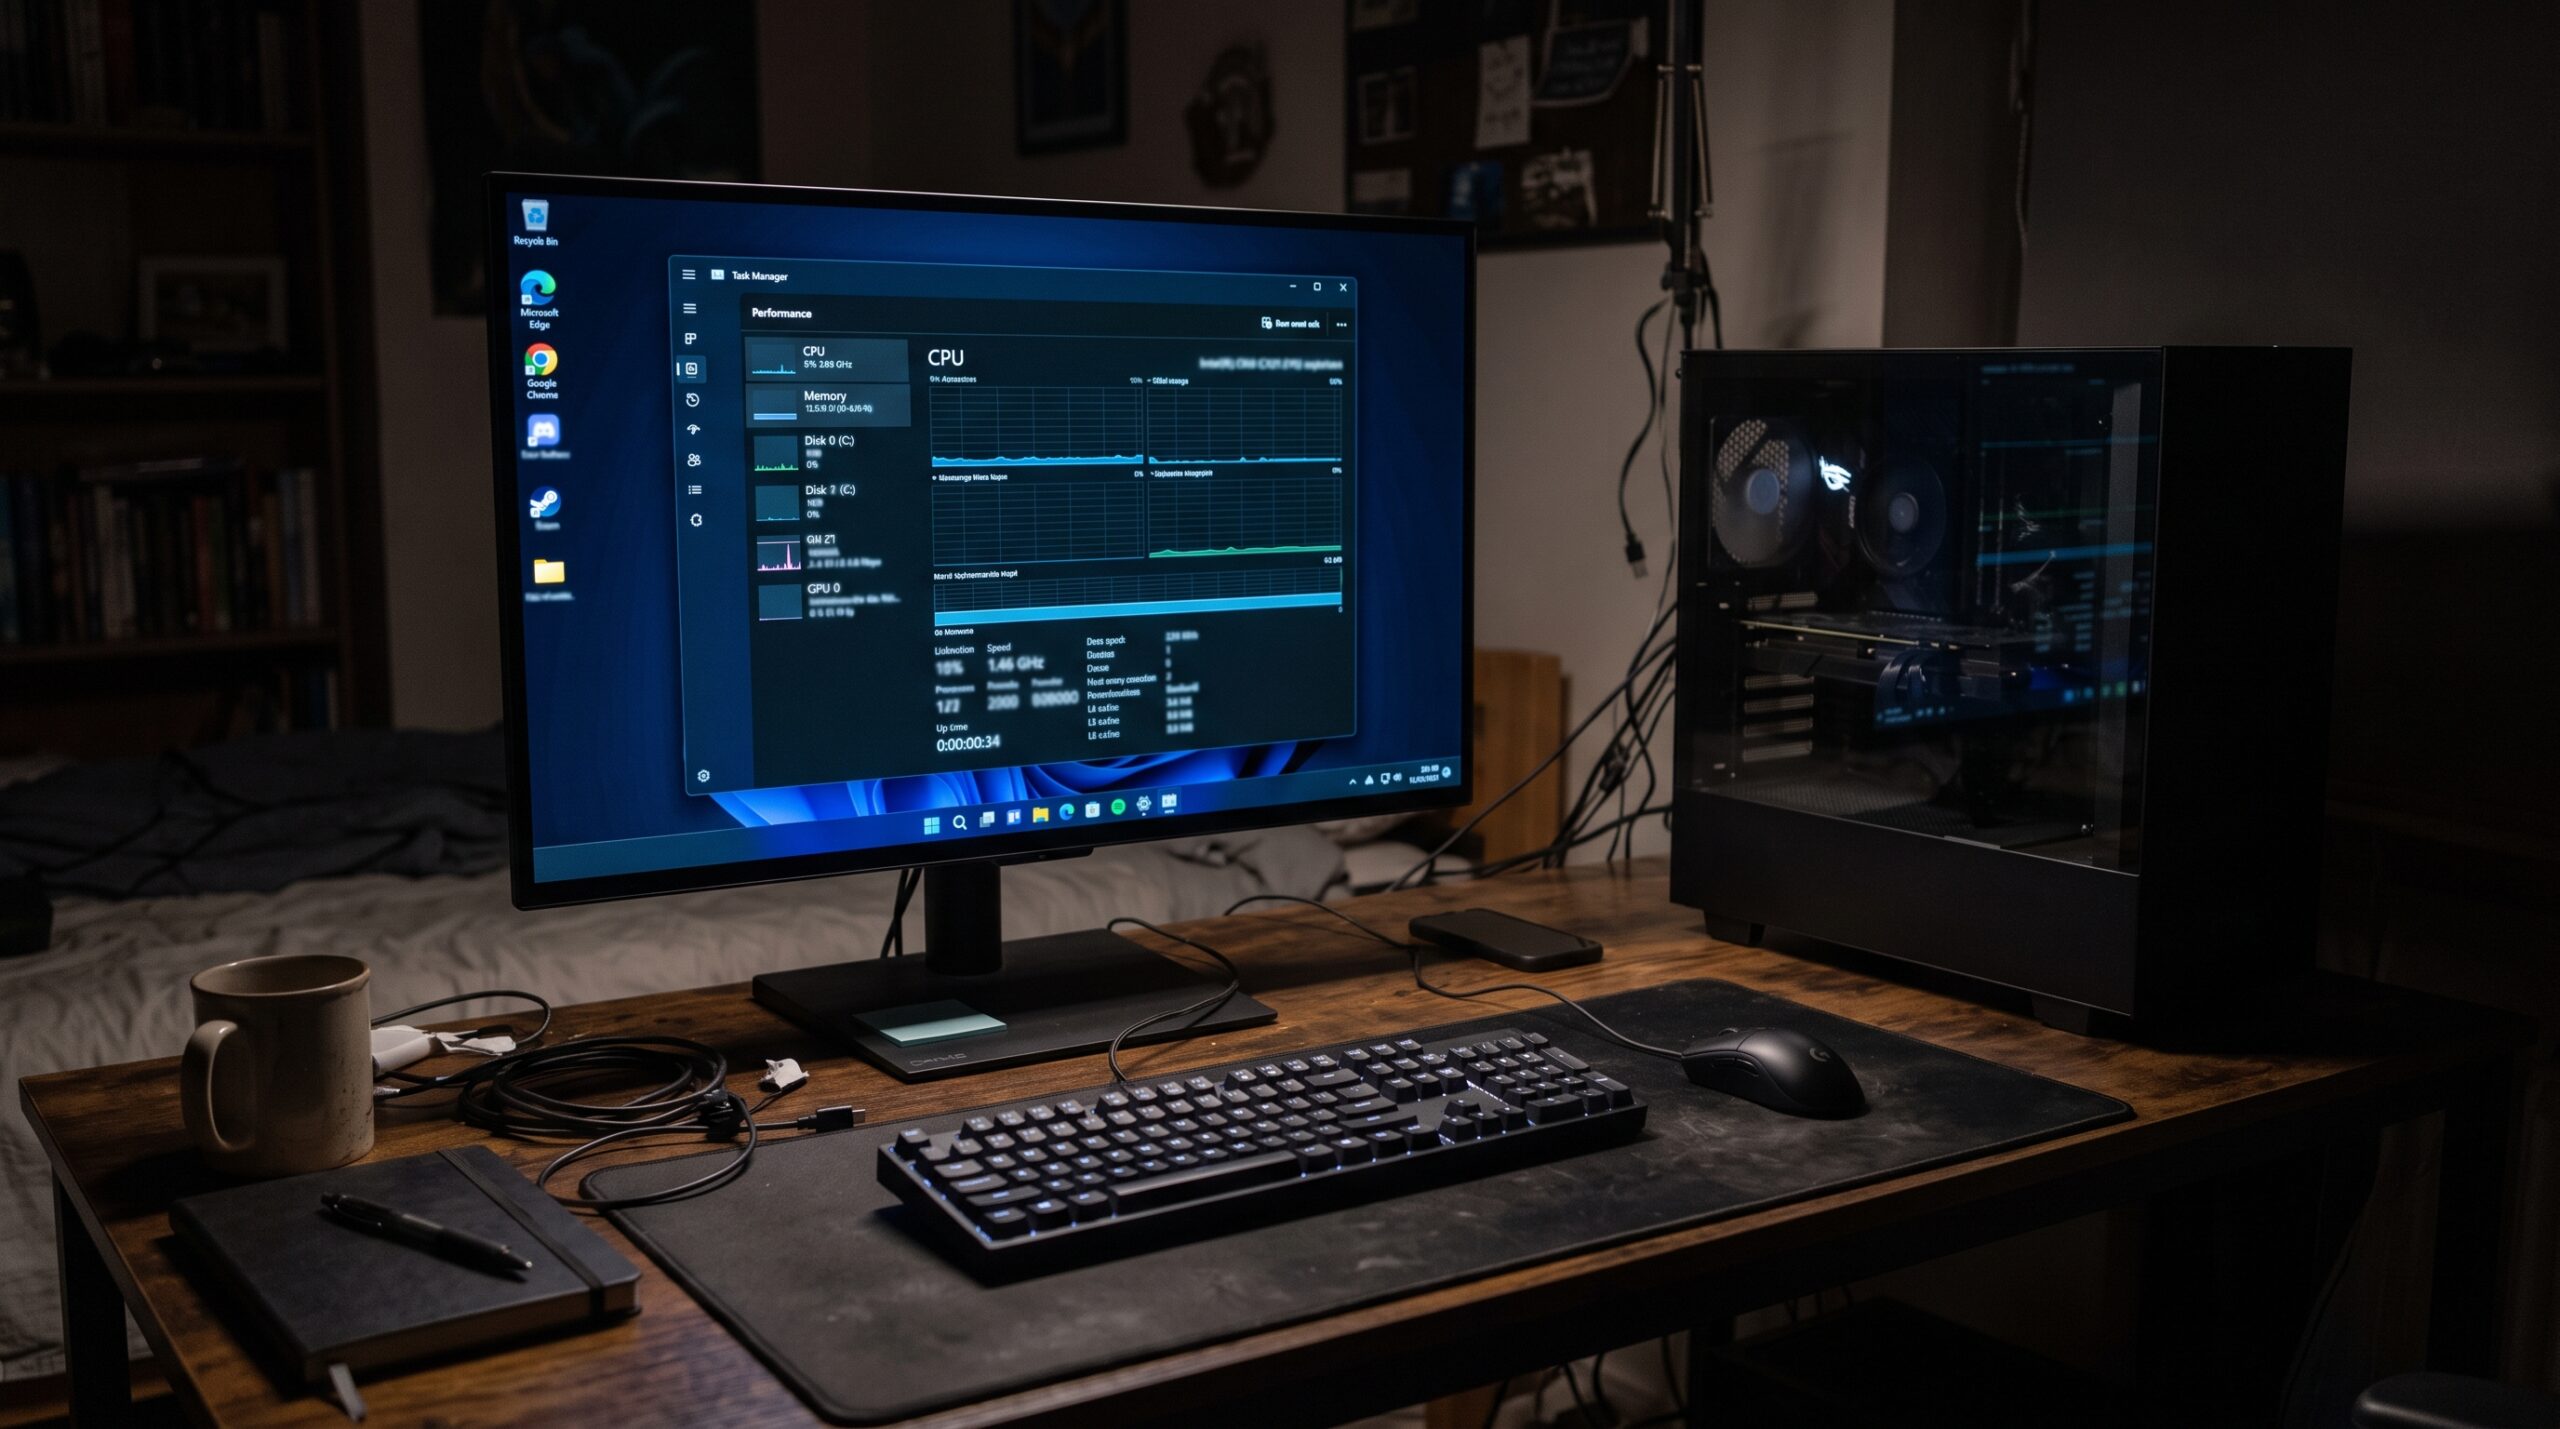
El usuario @soyaakinohara6 compartió en X una instalación de Windows 11 que consume apenas 2.5GB de 16GB de RAM en reposo, un 16 por ciento de utilización. El método: instalar con Rufus, eliminar todo el bloatware y luego aplicar la actualización 26H2.
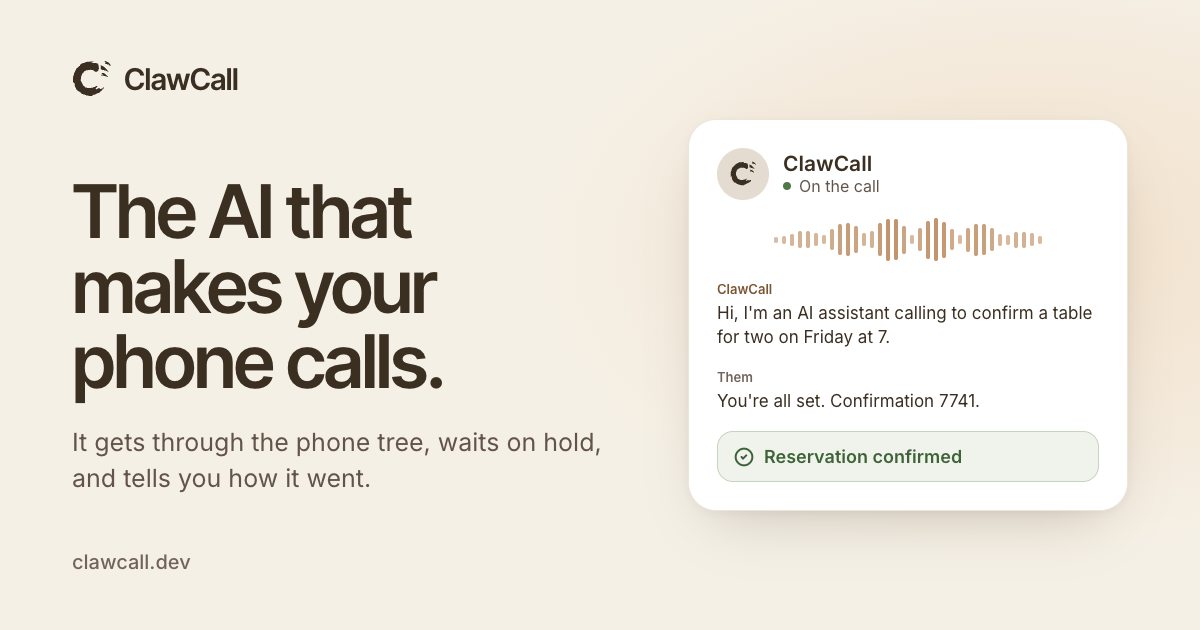
ClawCall es una inteligencia artificial que marca números de Estados Unidos, atraviesa los menús telefónicos, espera en la fila de retención y conversa con quien atienda. Al final reporta el resultado y la transcripción capturada. Funciona desde ChatGPT, Claude, iMessage y una API REST, con las primeras 30 llamadas gratis.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá