


Antivirus
Aumentan las campañas de malware que intentan aprovecharse del miedo al coronavirus

Ransomware para Android oculto en una app de monitoreo sobre COVID-19.ESET Latinoamérica advierte sobre campañas de phishing y distribución de malware que se aprovechan del miedo por el avance del coronavirus para engañar a los usuarios
Ciudad de México, 18 de marzo de 2020 – ESET Latinoamérica advierte sobre un fuerte incremento de campañas maliciosas en las que los cibercriminales intentan aprovecharse de la coyuntura del coronavirus para comprometer a los usuarios.
En días recientes también se han registrado ciberataques a instituciones de salud que tienen un rol principal en la lucha contra el avance de la pandemia, como el que sufrió el Hospital Universitario de Brno, en República Checa, donde funciona uno de los 18 centros de pruebas para coronavirus de ese país; o el ataque de DDoS al Departamento de Salud de Estados Unidos.
Desde ESET España alertaron esta semana sobre un correo de phishing que habla sobre la preparación de una vacuna casera para evitar la enfermedad. El falso correo incluye un adjunto donde se encuentra la supuesta lista de ingredientes para preparar la falsa vacuna y donde también se esconde un troyano. Asimismo, ESET también detectó una correo igual pero en portugués.
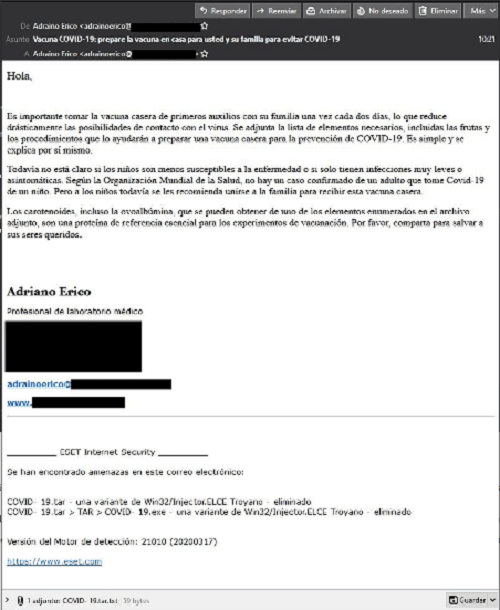
Falso correo que oculta un código malicioso en un archivo adjunto. Fuente: ESET España.
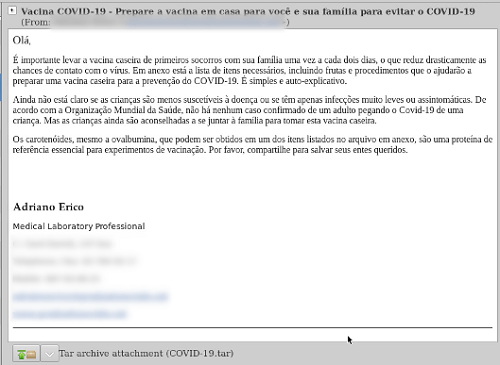
Mismo correo en portugués.
Además, se identificó un correo relacionado a otra campaña de ingeniería social, aparentemente dirigida a usuarios de Perú, ya que hace referencia al Organismo Técnico de la Administración de los Servicios de Saneamiento (OTASS) y refiere a la urgencia en el pago de facturas debido al brote de COVID-19. El correo incluye un archivo adjunto malicioso que esconde un troyano.
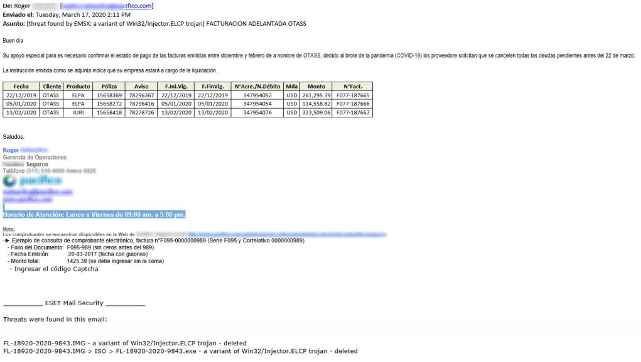
Correo que hace referencia al pago de facturas debido al brote del nuevo coronavirus.
Hace unos meses ESET publicó un análisis sobre Casbaneiro, un troyano bancario que afecta principalmente a países como México y Brasil y se detectó actividad reciente con una campaña en la que los operadores de este troyano están aprovechando el COVID-19 para infectar a los usuarios. Josep Albors, especialista de ESET, analizó una campaña distribuida a través del correo que contiene un enlace mediante el cual se invita a obtener más información sobre el coronavirus y cómo prevenir la enfermedad. El enlace descarga un instalador MSI, y durante la ejecución del instalador se conecta a un servidor C&C y se descarga Casbaneiro, un ejecutable malicioso que busca robar información del sistema.

Nueva campaña que distribuye Casbaneiro se aprovecha de la temática del coronavirus.
A su vez, se descubrió un ransomware oculto en una falsa aplicación para el monitoreo del coronavirus. Denominado CovidLock, esta aplicación, ofrece un mapa de calor con datos estadísticos sobre el avance del virus en el mundo. Sin embargo, tras analizar el dominio, se identificó que la app ocultaba un ransomware para Android que bloquea a la víctima el acceso al dispositivo, al cambiar la contraseña que utiliza el usuario y asi secuestrando el teléfono. Luego despliega a la víctima un mensaje en el cual amenaza con robar y enviar la información que contiene el dispositivo a cambio del pago de $250. Según el investigador de ESET, Lukas Stefanko, quien analizó la amenaza, quienes hayan sido víctima de este ransomware podrán desactivarlo usando el código de desbloqueo “”4865083501”.
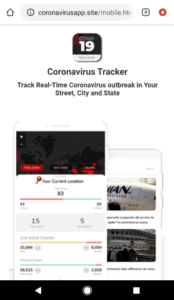
Ransomware para Android oculto en una app de monitoreo sobre COVID-19.
“A la preocupación que ha generado el avance de COVID-19, los usuarios y empresas deben sumar el estar atentos a los engaños que crecen día a día, sobre todo en momentos como los actuales donde muchas empresas han tomado la medida de que los empleados trabajen de manera remota desde sus casas. Como siempre, desde ESET apostamos a la educación y concientización, tomando medidas básicas como contar con una solución de seguridad confiable tanto en equipos de escritorio como en dispositivos móviles, actualizar los sistemas y evitar dar clic sin a cualquier enlace sin antes revisar que sea seguro, De esta manera podemos disfrutar de Internet de manera segura.“, aconseja Camilo Gutiérrez, Jefe del Laboratorio de Investigación de ESET Latinoamérica.
Por ultimo, y a raiz del contexto social que estamos atravesando, ESET Latinoamérica anuncia la realización de un encuentro online titulado “COVID-19: Cómo mantener una organización productiva y a la vez segura“. El mismo se realizará el miércoles 25 a las 14:00hs. -03 GMT y para participar se debe registrar aquí: https://attendee.
Además, ESET acerca #quenotepase, con información útil para evitar que situaciones cotidianas afecten la privacidad en línea. Para conocer más sobre seguridad informática ingrese al portal de noticias de ESET: https://www.welivesecurity.





Antivirus
Campaña de malware en YouTube: cómo los ciberdelincuentes atacan a gamers con falsos tutoriales


Unit 42 de Palo Alto Networks descubrió una campaña de malware de dos años que usó YouTube para distribuir software infectado a gamers. Los atacantes crearon canales con tutoriales falsos, acumulando millones de visualizaciones y cientos de miles de suscriptores, para distribuir troyanos como Insomnia RAT, ARKTunnel y Docro Hijacker.

Anthropic alertó sobre un malware infostealer que roba sesiones activas de Claude para consumir créditos sin autorización. ESET Latinoamérica analiza el mecanismo de este ataque, su impacto en usuarios y las medidas de protección que toda persona debe aplicar para evitar ser víctima de este tipo de amenazas cibernéticas.

Si Chrome muestra avisos sospechosos, redirige a páginas extrañas o se siente más pesado de lo normal, una causa frecuente son los permisos de notificaciones que se acumulan con el tiempo. No siempre se trata de malware: en muchos casos, basta con revisar qué sitios tienen permiso para enviarte alertas, retirar los que ya no necesitas y comprobar que no haya extensiones o configuraciones alteradas.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá