

Actualización
Claude en riesgo: cómo un malware infostealer secuestra sesiones y consume créditos

Anthropic alertó sobre un malware infostealer que roba sesiones activas de Claude para consumir créditos sin autorización. ESET Latinoamérica analiza el mecanismo de este ataque, su impacto en usuarios y las medidas de protección que toda persona debe aplicar para evitar ser víctima de este tipo de amenazas cibernéticas.
Recientemente, Anthropic alertó a los usuarios sobre un problema grave: un malware del tipo infostealer logró secuestrar sesiones activas de Claude, su asistente de IA. Este tipo de malware, especializado en robar datos almacenados en computadoras infectadas —como contraseñas, cookies de inicio de sesión y credenciales—, permitió a los ciberdelincuentes acceder a cuentas de usuarios y consumir créditos sin autorización. Según la empresa, los cargos indebidos identificados ya fueron reembolsados.
ESET, líder en detección proactiva de amenazas, explicó cómo funcionan estas amenazas y cómo mantener los sistemas e información protegidos. El caso salió a la luz después de que un usuario compartiera en Reddit el correo electrónico que recibió de Anthropic, destacando que, incluso con la autenticación de dos factores activada, el atacante logró reutilizar una sesión ya autenticada tras el robo de cookies o tokens de sesión.
¿Cómo operó el ataque a Claude?
El mecanismo exacto utilizado para el secuestro de sesiones no fue revelado públicamente por Anthropic. Sin embargo, se sabe que el malware involucrado pertenece a familias conocidas como Vidar, Lumma (LummaC2), StealC, RedLine y Acreed, que afectan principalmente a sistemas Windows. También se detectó Atomic Stealer (AMOS) en un pequeño número de equipos Mac.
Anthropic actuó rápidamente: desconectó las sesiones comprometidas, eliminó los métodos de pago guardados en las cuentas afectadas y obligó a los usuarios a iniciar sesión nuevamente y volver a registrar sus tarjetas. La empresa aclaró que la falla no se originó en su plataforma, sino en los dispositivos infectados de los usuarios: “No tenemos motivos para creer que este malware esté relacionado con Claude, que haya sido instalado a través de Claude, o que esté relacionado con cualquier cosa que hayas hecho con Claude”.
¿Qué hacer si fuiste víctima?
ESET advierte que, aunque desconectar la cuenta interrumpe las sesiones robadas, el malware sigue activo en la computadora. Si la amenaza persiste, una nueva sesión podría ser robada de la misma manera. Por ello, recomiendan:
- Analizar la computadora en busca de malware y eliminarlo antes de seguir usando el equipo.
- Cambiar la contraseña del correo electrónico vinculado a Claude después de eliminar el malware, cerrar sesiones en otros dispositivos y activar la autenticación de dos factores.
- Actualizar otras contraseñas guardadas en navegadores, como las de banca en línea, trabajo o servicios en la nube. Revisar los estados de cuenta en busca de cargos no reconocidos.
- Registrar un método de pago solo después de completar los pasos anteriores, si se desea mantener el plan activo con renovación automática.
Como señala Mario Micucci, Investigador de Seguridad Informática de ESET Latinoamérica: “La seguridad de la propia computadora sigue siendo tan importante como las contraseñas sólidas y la autenticación de dos factores. Evitar descargas no oficiales, software pirata y aplicaciones de origen dudoso es una de las medidas más importantes para reducir el riesgo de infección, junto con mantener los sistemas actualizados y actuar con cautela ante enlaces y archivos sospechosos”.
Medidas preventivas clave
El caso de Claude demuestra que, incluso con mecanismos de seguridad robustos como contraseñas complejas y autenticación de dos factores, un atacante puede tomar el control de una sesión ya autenticada si el dispositivo está comprometido. Un infostealer puede robar cookies, tokens u otros artefactos de autenticación que permitan reutilizar una sesión.
Para profundizar en cómo actuar tras un hackeo, puedes consultar la guía de ESET sobre qué hacer en los primeros 15 minutos.
Lo más leído en Actualización







Relatos, el nuevo modo de juego de World of Warcraft: Midnight anunciado en la BlizzCon 2026, ya está disponible en el reino público de pruebas. Los jugadores podrán probarlo todo el fin de semana, desde el 30 de octubre hasta la mañana del lunes 2 de noviembre, hora del Pacífico, antes de su llegada con la actualización 12.1.7.
Lo más leído en Actualización

OpenAI lanza GPT-Live-1.1 y GPT-Live-1.1 Quip, una actualización que hace las conversaciones cotidianas de ChatGPT Voice más naturales en diversos idiomas. Los usuarios en México reciben Tinta y Arrullo, dos nuevas voces en español de México, junto con mejor comprensión de acentos y respuestas más variadas.
Lo más leído en Actualización
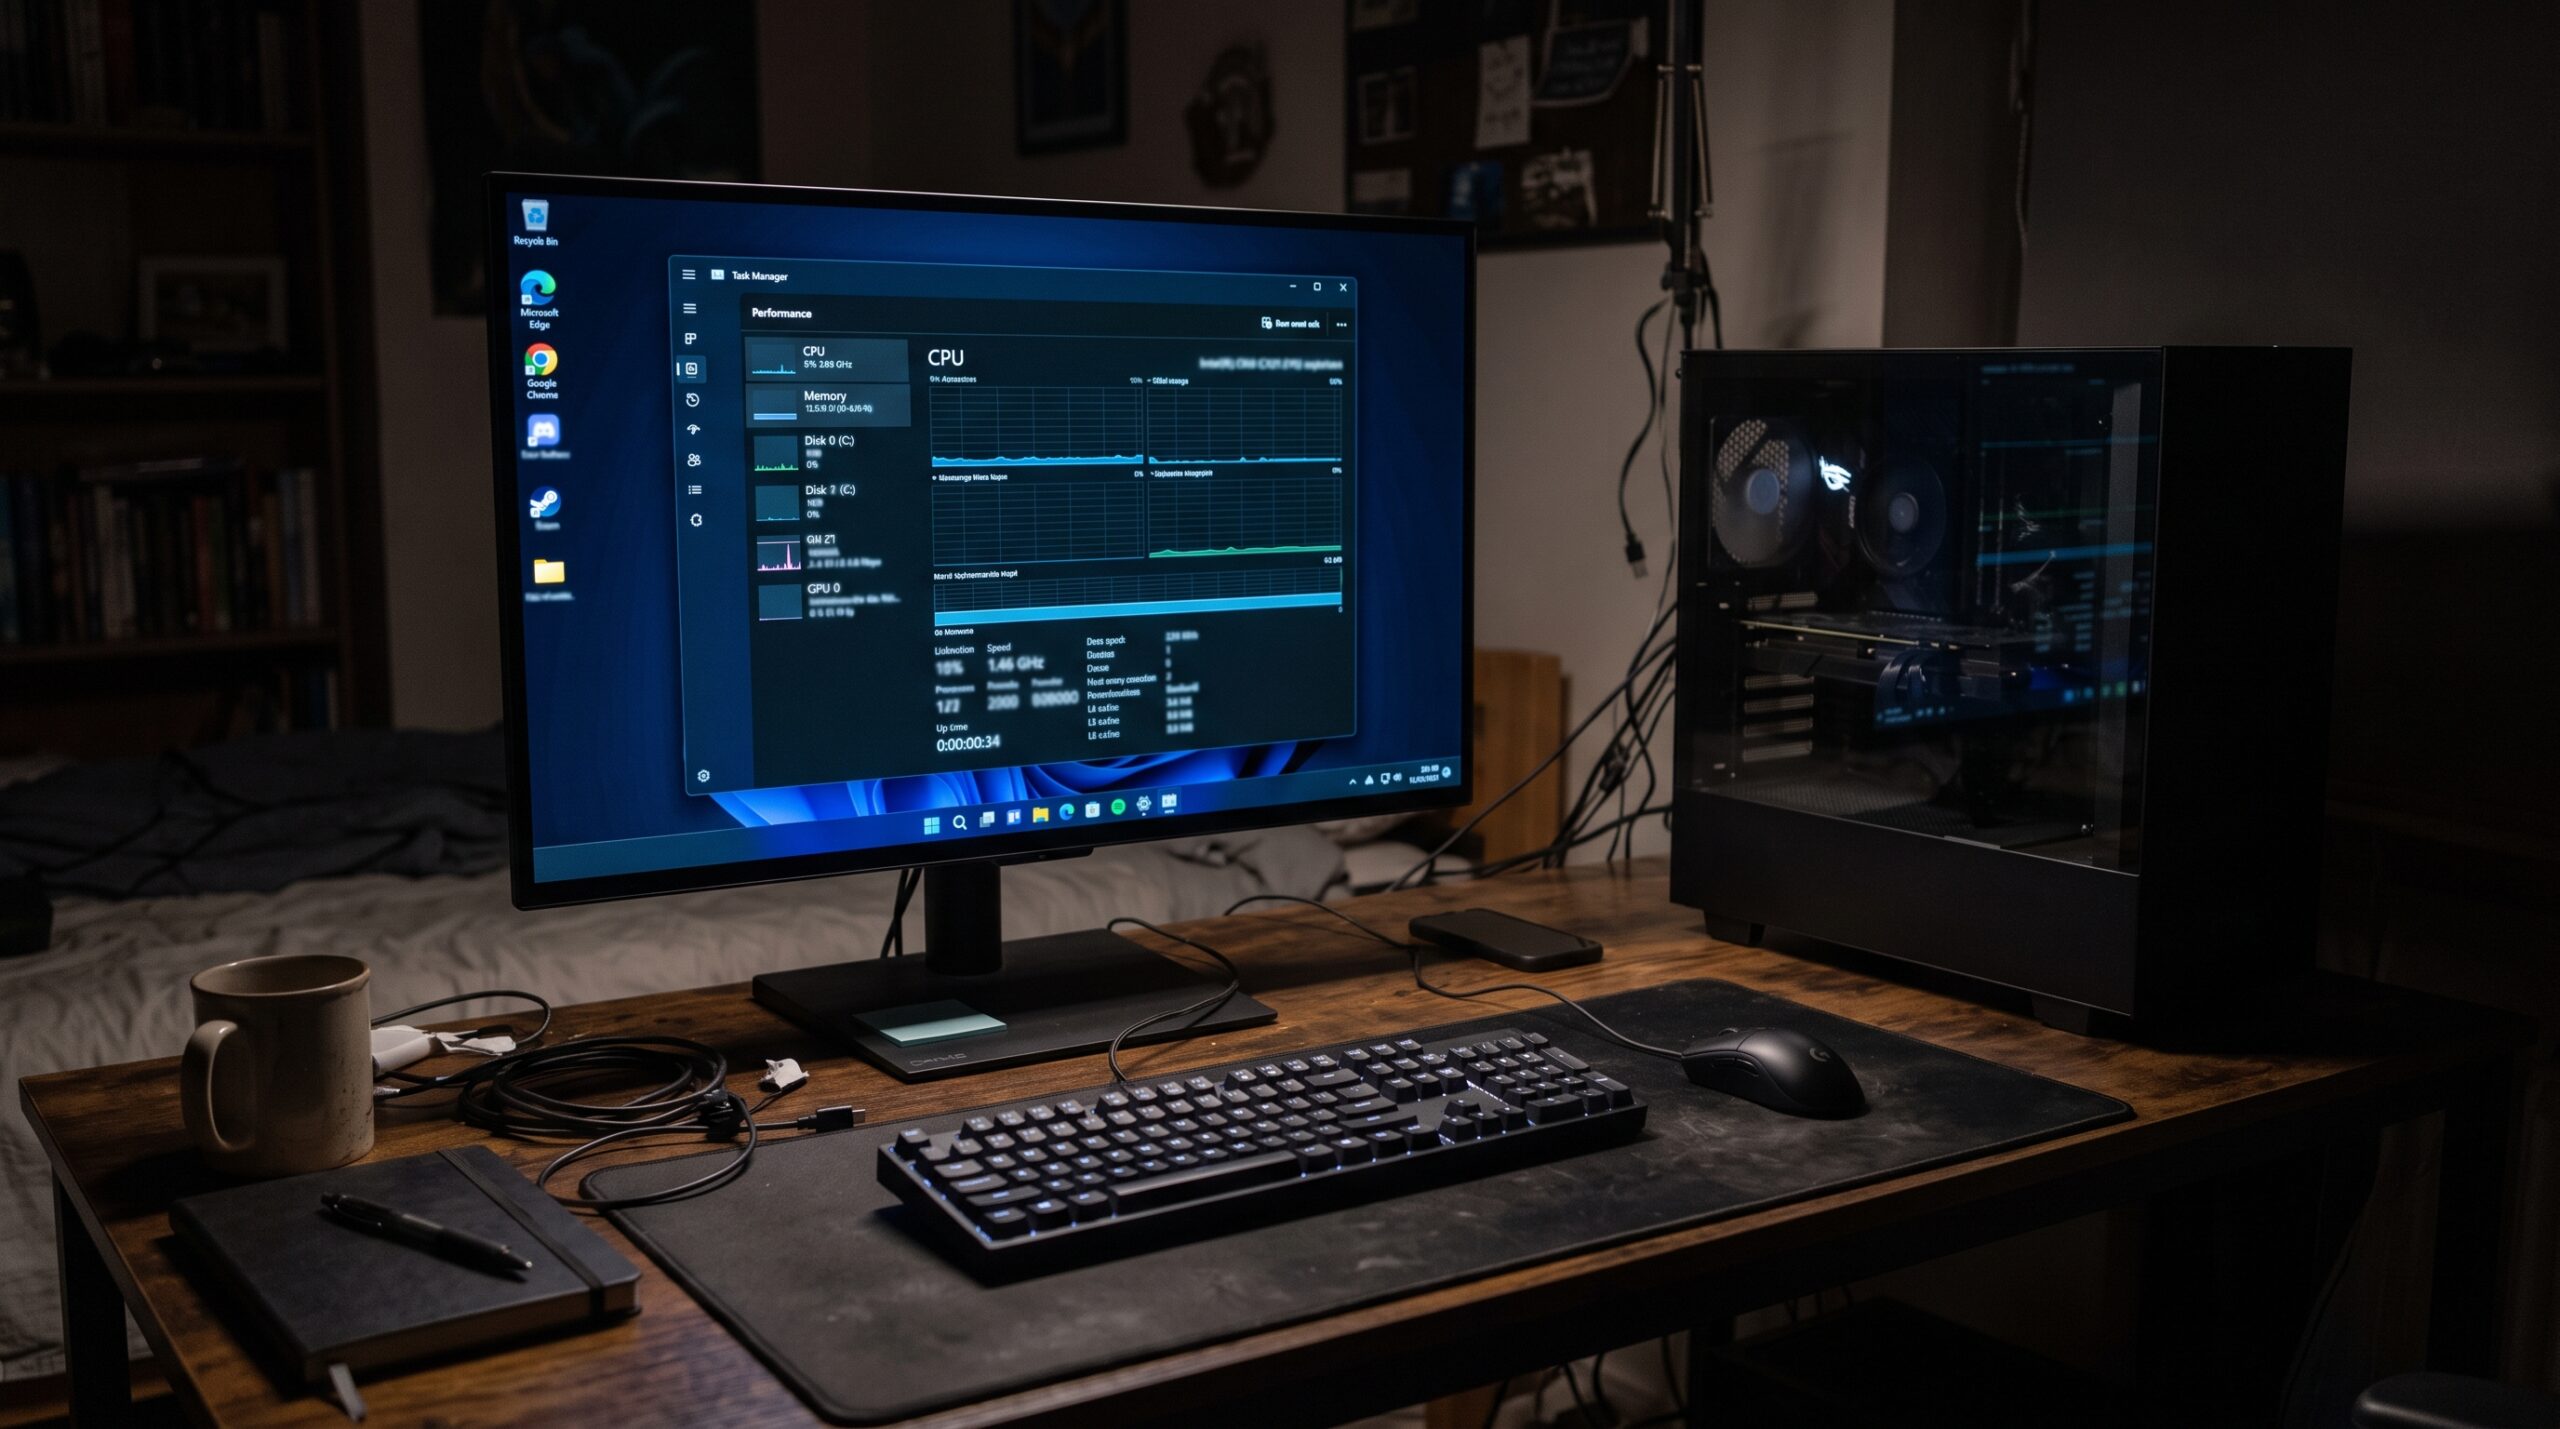
El usuario @soyaakinohara6 compartió en X una instalación de Windows 11 que consume apenas 2.5GB de 16GB de RAM en reposo, un 16 por ciento de utilización. El método: instalar con Rufus, eliminar todo el bloatware y luego aplicar la actualización 26H2.
Lo más leído en Actualización
Lo más leído
-
Consola
Zelda Ocarina of Time ya corre en PC por emulación horas tras su lanzamiento en Switch 2
-
 Digitalización
VU ONE y LIINTU: identidad digital reutilizable y privacidad
-
Apps
¿Por qué Pokémon GO Wild Area toma las calles de CDMX este fin de semana?
-
 Black Friday
El reto oculto del Buen Fin y el Black Friday: verificar identidades en la era de los deepfakes
-
 Comunicados de Prensa
La “TikTokización” de México ya se mide en miles de millones de pesos

-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales14 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá