
Digitalización
10 ciberataques y filtraciones de datos que definieron el panorama global en 2025

ESET analiza los incidentes de ciberseguridad más críticos de 2025, desde filtraciones masivas en China hasta ataques a infraestructuras esenciales en Latinoamérica y Europa. Descubre cómo estos eventos redefinieron la importancia de la resiliencia digital.
El 2025 quedó marcado por incidentes que expusieron la vulnerabilidad de sistemas globales. Desde bases de datos desprotegidas hasta ataques a cadenas de suministro, estos son los 10 ciberataques y filtraciones de datos que, según el equipo de investigación de ESET, definieron el año en ciberseguridad.
¿Cuál fue la filtración de datos más grande de 2025?
En junio, China sufrió la exposición de 4 mil millones de registros en una base de datos de 630 GB sin protección. Los datos incluían información personal, financieros y detalles de plataformas como WeChat y Alipay. Aunque la base fue retirada, los actores maliciosos ya habían accedido a datos como direcciones, números de tarjetas y fechas de nacimiento, lo que permitió crear perfiles detallados de hábitos de consumo.
¿Cómo un chatbot de McDonald’s expuso 64 millones de currículums?
El chatbot Olivia, desarrollado por Paradox.ai para gestionar postulaciones laborales en McDonald’s, presentó una falla crítica: una página administrativa permitía el acceso con credenciales tan simples como “123456”. Esto expuso la información de 64 millones de solicitantes, incluyendo currículums y datos personales.
¿Qué aerolínea fue víctima de Scattered Lapsus$ Hunters?
El 30 de junio, el grupo Scattered Lapsus$ Hunters atacó el centro de atención al cliente de Qantas en Filipinas, exponiendo datos de 5 millones de personas, como correos electrónicos y números de teléfono. Aunque no accedieron a información financiera, la aerolínea emitió un comunicado advirtiendo sobre posibles usos indebidos.

Comunicado oficial de Qantas reconociendo el ataque.
¿Cómo un ciberataque dejó góndolas vacías en EE.UU.?
En junio, United Natural Foods, una de las mayores distribuidoras de alimentos en EE.UU., sufrió un ataque que paralizó sus sistemas. El grupo Scattered Spider explotó vulnerabilidades, dejando a la empresa sin capacidad para procesar pedidos. El resultado: pérdidas superiores a 400,000 dólares y un ejemplo claro de cómo los ataques a la cadena de suministro afectan la economía real.
¿Qué pasó con el sistema financiero de Brasil?
En julio, un ataque a C&M Software, proveedor de infraestructura para el sistema PIX, permitió transferencias fraudulentas por 150 millones de dólares. Los cibercriminales usaron credenciales comprometidas para vaciar cuentas de seis instituciones financieras, demostrando los riesgos de no supervisar a los proveedores tecnológicos.
¿Qué datos filtró el ransomware a PCM en México?
En enero, el grupo RansomHub atacó a PCM, una empresa mexicana proveedora de insumos. Filtraron 3 GB de información sensible, incluyendo contratos y comunicaciones internas, que luego publicaron en la Dark Web. Este caso subraya cómo los ataques a proveedores pueden impactar a grandes corporaciones.

RansomHub confirmó la publicación de los datos robados. Fuente: X (@ivillasenor).
¿Qué expuso el ataque a la Fiscalía de Guanajuato?
En noviembre, el grupo Tekir APT vulneró la Fiscalía de Guanajuato, exponiendo 250 GB de datos confidenciales, como expedientes y correos internos. Aunque solo afectó el 1.7% de su infraestructura, el incidente reveló la importancia de proteger sistemas gubernamentales.

La Fiscalía admitió el ciberataque en un comunicado oficial. Fuente: X (@VH_Aguilera).
¿Qué datos robó el ransomware a Petrobras?
En noviembre, el grupo Everest atacó a Petrobras, robando 90 GB de información, como coordenadas de barcos y estudios sísmicos. Aunque la empresa negó que fuera un incidente de seguridad, el caso refleja el interés de los cibercriminales en la industria energética latinoamericana.
¿Qué reveló la base de datos desprotegida con 184 millones de credenciales?
En mayo, el investigador Jeremiah Fowler descubrió una base de datos pública con 184 millones de credenciales de servicios como Google, Apple y Facebook. También incluía accesos a bancos y portales gubernamentales. Se cree que los datos provienen de infostealers, malware que roba credenciales directamente de los navegadores.
¿Cómo el ransomware paralizó aeropuertos europeos?
En septiembre, aeropuertos como Bruselas, Heathrow y Berlín sufrieron un ataque al software ARINC cMUSE, usado para gestionar operaciones. El resultado: cancelación de 140 vuelos en Bruselas y procesos manuales en otros aeropuertos. Se sospecha la participación de ShinyHunters y Scattered Spider.

Aviso oficial en el aeropuerto de Bruselas durante el ciberataque.
“El 2025 demostró que la ciberseguridad es clave para la estabilidad económica y la confianza global. Los ataques explotaron desde chatbots mal configurados hasta proveedores tecnológicos, dejando claro que la resiliencia debe ser prioridad estratégica para 2026”, señala Camilo Gutiérrez Amaya, Jefe del Laboratorio de ESET Latinoamérica.






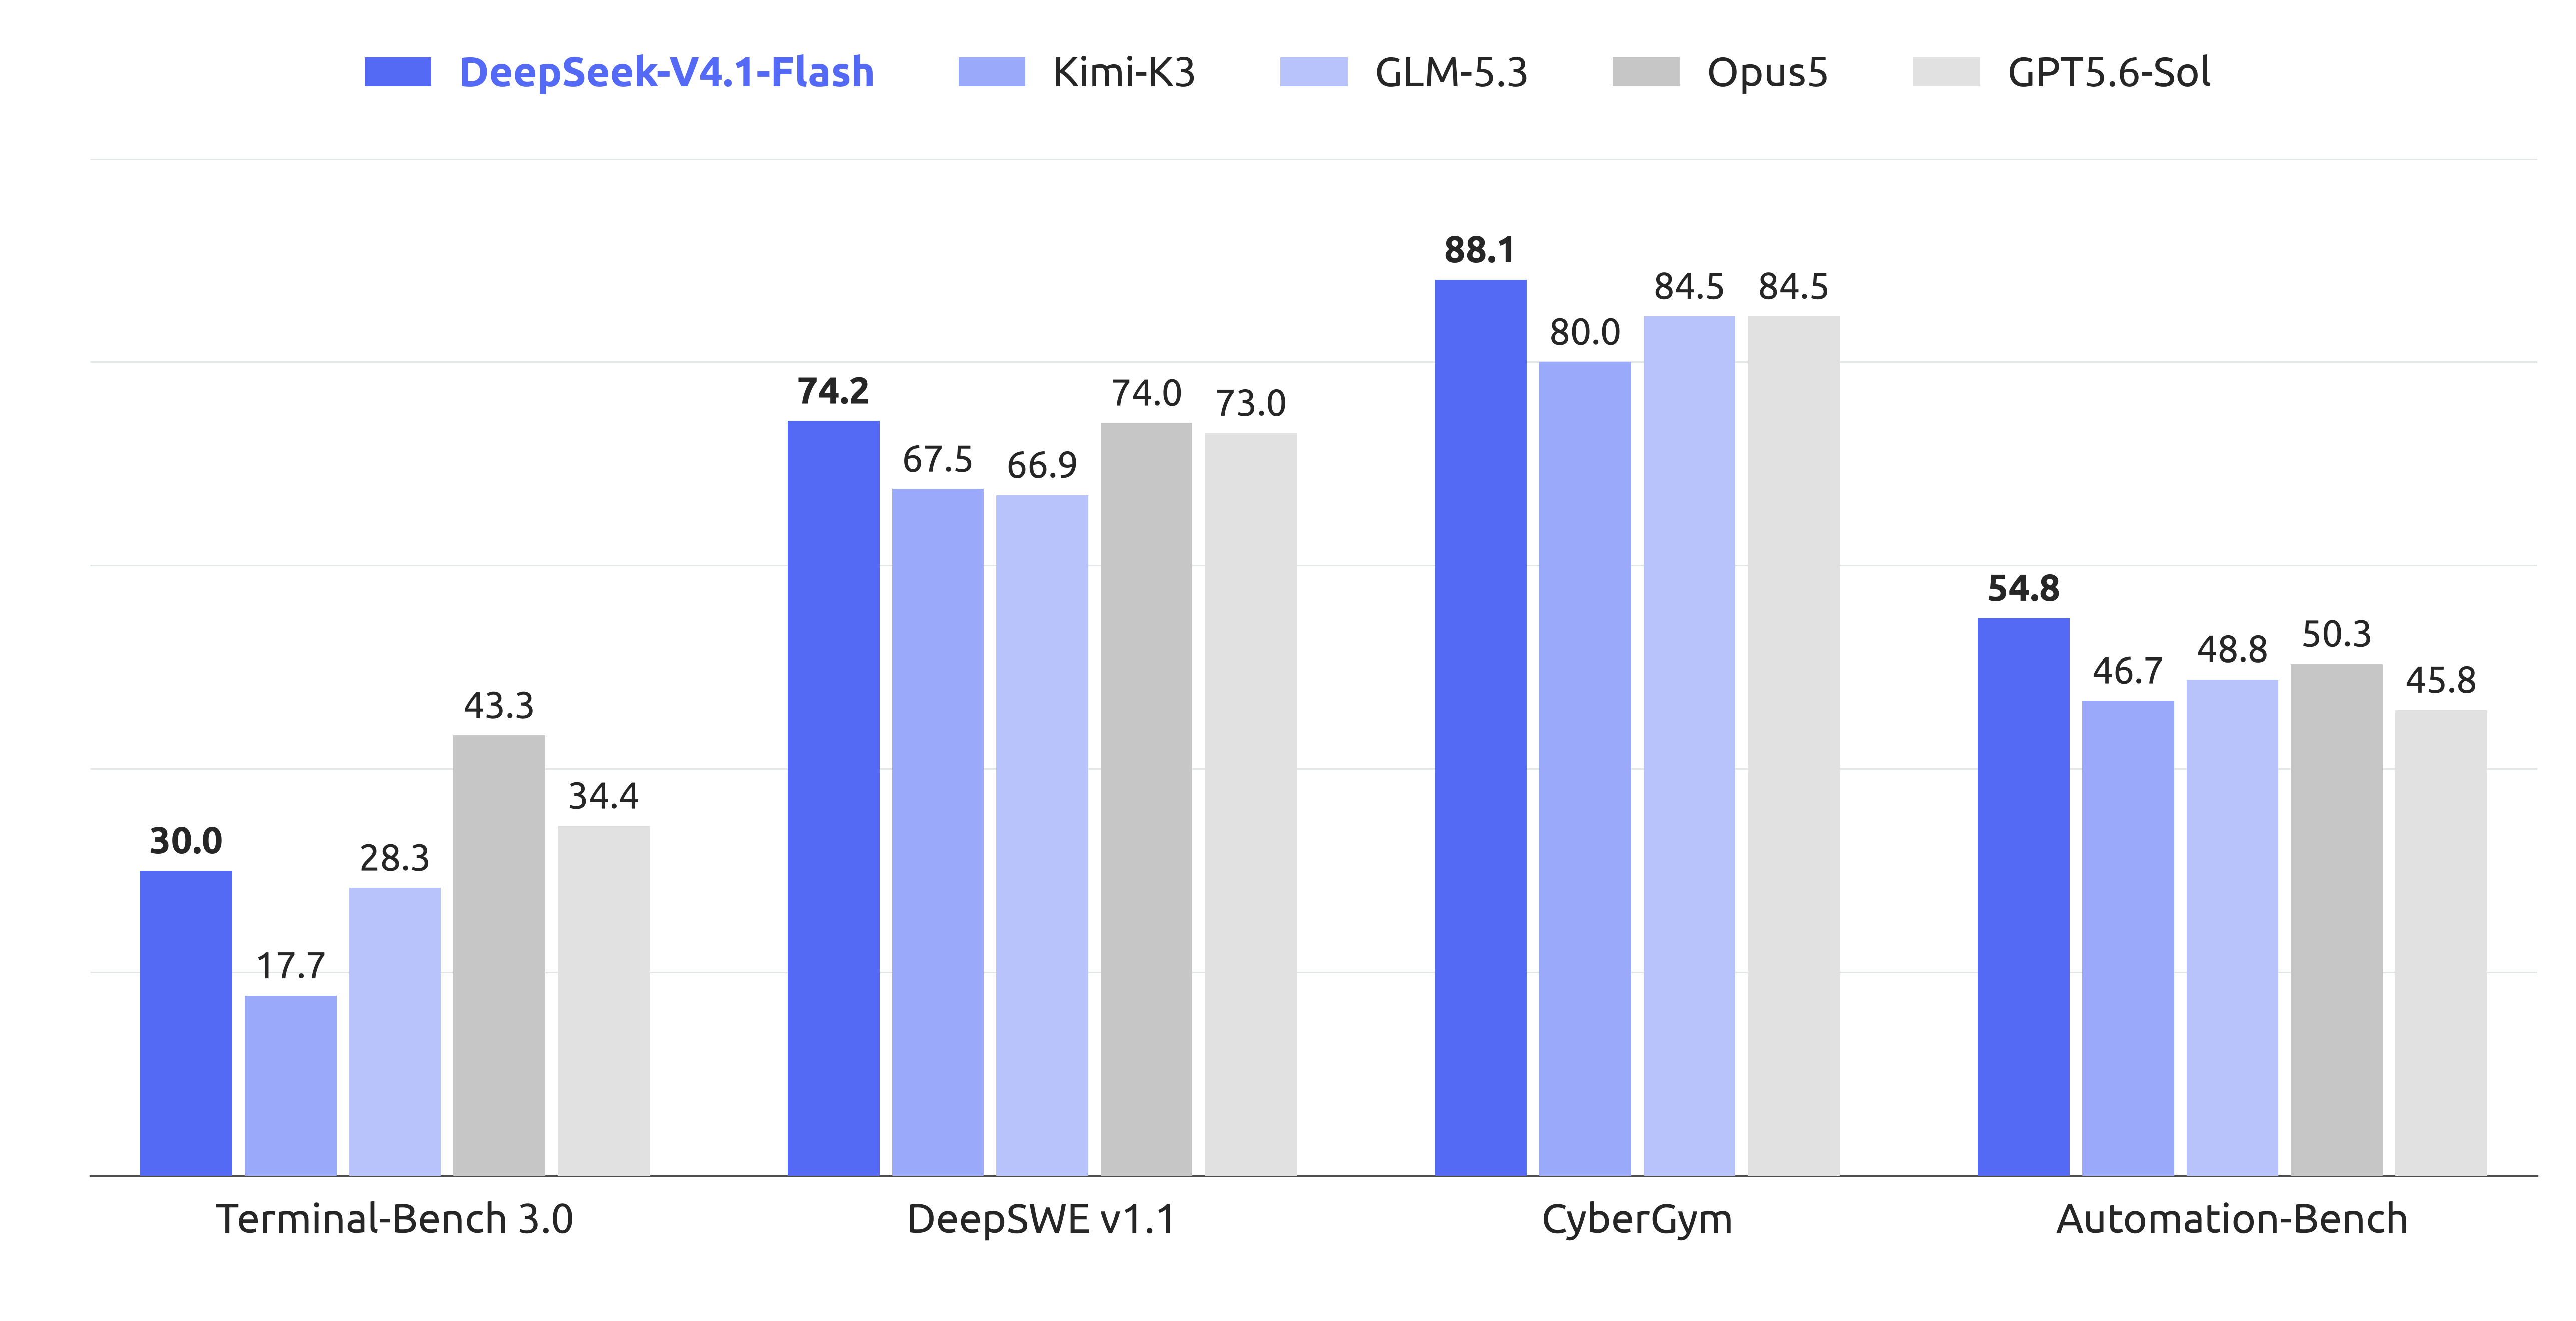
DeepSeek ha presentado V4.1-Flash, su modelo de inteligencia artificial más pequeño y económico hasta la fecha, con precios desde $0.003 por millón de tokens gracias a su sistema de caché. Según la compañía, este modelo supera a GPT-5.6 Sol de OpenAI y a Claude Opus 5 de Anthropic en tareas de programación y ciberseguridad, marcando un hito en la relación costo-rendimiento.
Este lanzamiento podría redefinir el mercado de los modelos de lenguaje, ofreciendo una alternativa accesible para desarrolladores y empresas.
Meta lanza Muse Voice Transcribe, su primer modelo de audio en tiempo real con diarización para 20+ hablantes y soporte multilingüe. Un avance en transcripción de voz con IA que redefine la interacción humana con la tecnología.
Google ha presentado Gemini 3.5 Transcribe, su modelo más avanzado de transcripción de voz a texto, diseñado para ofrecer precisión y eficiencia en tiempo real. A diferencia de los modelos tradicionales, que tienen dificultades con el ruido de fondo, la jerga técnica o las disfluencias en el habla, este nuevo modelo convierte el audio en bruto en texto pulido, formateado y listo para usar.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura13 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá