


Especificaciones
Brash: la vulnerabilidad que afecta a navegadores basados en Chromium

Una vulnerabilidad en el motor de renderizado Blink, presente en navegadores basados en Chromium, permite a atacantes colapsar aplicaciones en un lapso de 15 a 60 segundos. Descubierta por el investigador de seguridad Jose Pino, esta falla, denominada Brash, afecta a más de tres mil millones de usuarios en el mundo. El problema se activa al visitar un sitio web malintencionado, lo que provoca la saturación del procesador y degrada el rendimiento del sistema. ¿En qué consiste este fallo y qué medidas se pueden tomar para mitigarlo?
¿Qué es el fallo Brash y cómo opera?
El fallo Brash explota una debilidad en el manejo de actualizaciones de la interfaz de programación document.title dentro del motor Blink. El modelo de objetos del documento (DOM por sus siglas en inglés) es una estructura que representa los elementos de una página web. Cuando se manipula sin restricciones, puede sobrecargar el proceso principal del navegador, causando que este deje de responder y, en casos extremos, se cierre por completo.
El ataque consiste en inyectar millones de cambios en el DOM por segundo, saturando la capacidad de procesamiento del navegador. Según Pino, el método intenta cargar aproximadamente 24 millones de actualizaciones por segundo, lo que impide que el navegador procese otros eventos y termina por colapsar.
Navegadores afectados y exentos
Pino evaluó once navegadores basados en Chromium, todos resultaron vulnerables. La mayoría resistió entre 15 y 30 segundos antes de fallar, mientras que Brave logró mantenerse activo entre 30 y 125 segundos. Sin embargo, navegadores como Firefox, Safari y aquellos basados en iOS, que emplean motores distintos, no se ven afectados por esta vulnerabilidad.
Riesgos asociados a esta vulnerabilidad
Además de provocar el cierre del navegador, el ataque podría tener consecuencias graves en entornos críticos, como:
- Interrupción de transacciones financieras en línea.
- Afectación a sistemas médicos durante cambios de turno o emergencias.
- Interferencia en sistemas de gestión de tráfico aéreo.
- Manipulación de agentes automatizados para ejecutar código malicioso.
El investigador advierte que, si se explota de manera estratégica, esta vulnerabilidad podría generar pérdidas económicas e incluso poner en riesgo operaciones esenciales.
Medidas para reducir el riesgo
Mientras se desarrolla una solución definitiva, los usuarios pueden adoptar las siguientes precauciones:
- Evitar acceder a sitios web de dudosa procedencia.
- Mantener los navegadores actualizados a su última versión.
- Utilizar extensiones de seguridad que bloqueen scripts sospechosos.
- Supervisar el rendimiento del sistema y cerrar pestañas que consuman recursos de manera anormal.
Pino sugiere que los desarrolladores implementen un límite en la frecuencia de actualizaciones de la interfaz document.title para reducir el riesgo.
Estado actual de la vulnerabilidad
El investigador reportó el fallo al equipo de seguridad de Chromium el 28 de agosto, pero hasta el momento no ha recibido una respuesta formal. Google ha confirmado que está analizando el problema, aunque no se ha proporcionado una fecha para la publicación de una corrección.
Para obtener más detalles técnicos, es posible consultar el repositorio oficial en GitHub, donde se describe el funcionamiento del ataque y se comparte un código de prueba.
Reflexión sobre la importancia de la seguridad informática
Este caso evidencia cómo pequeñas fallas en el diseño de software pueden tener un impacto global. Con más de tres mil millones de usuarios potencialmente expuestos, es fundamental que los equipos de desarrollo actúen con prontitud para solucionar el problema. Mientras tanto, los usuarios deben mantenerse informados y aplicar medidas preventivas para proteger sus equipos.
Se recomienda seguir fuentes confiables de ciberseguridad y estar atento a las actualizaciones de los navegadores.





El proyecto open source dsv41-flash-offload logra servir DeepSeek V4.1 Flash, un modelo de unos 200GB en expertos, desde una única RTX 3090 de 24GB apoyada en RAM DDR4 y NVMe, con API compatible con OpenAI y contexto de 262,144 tokens.
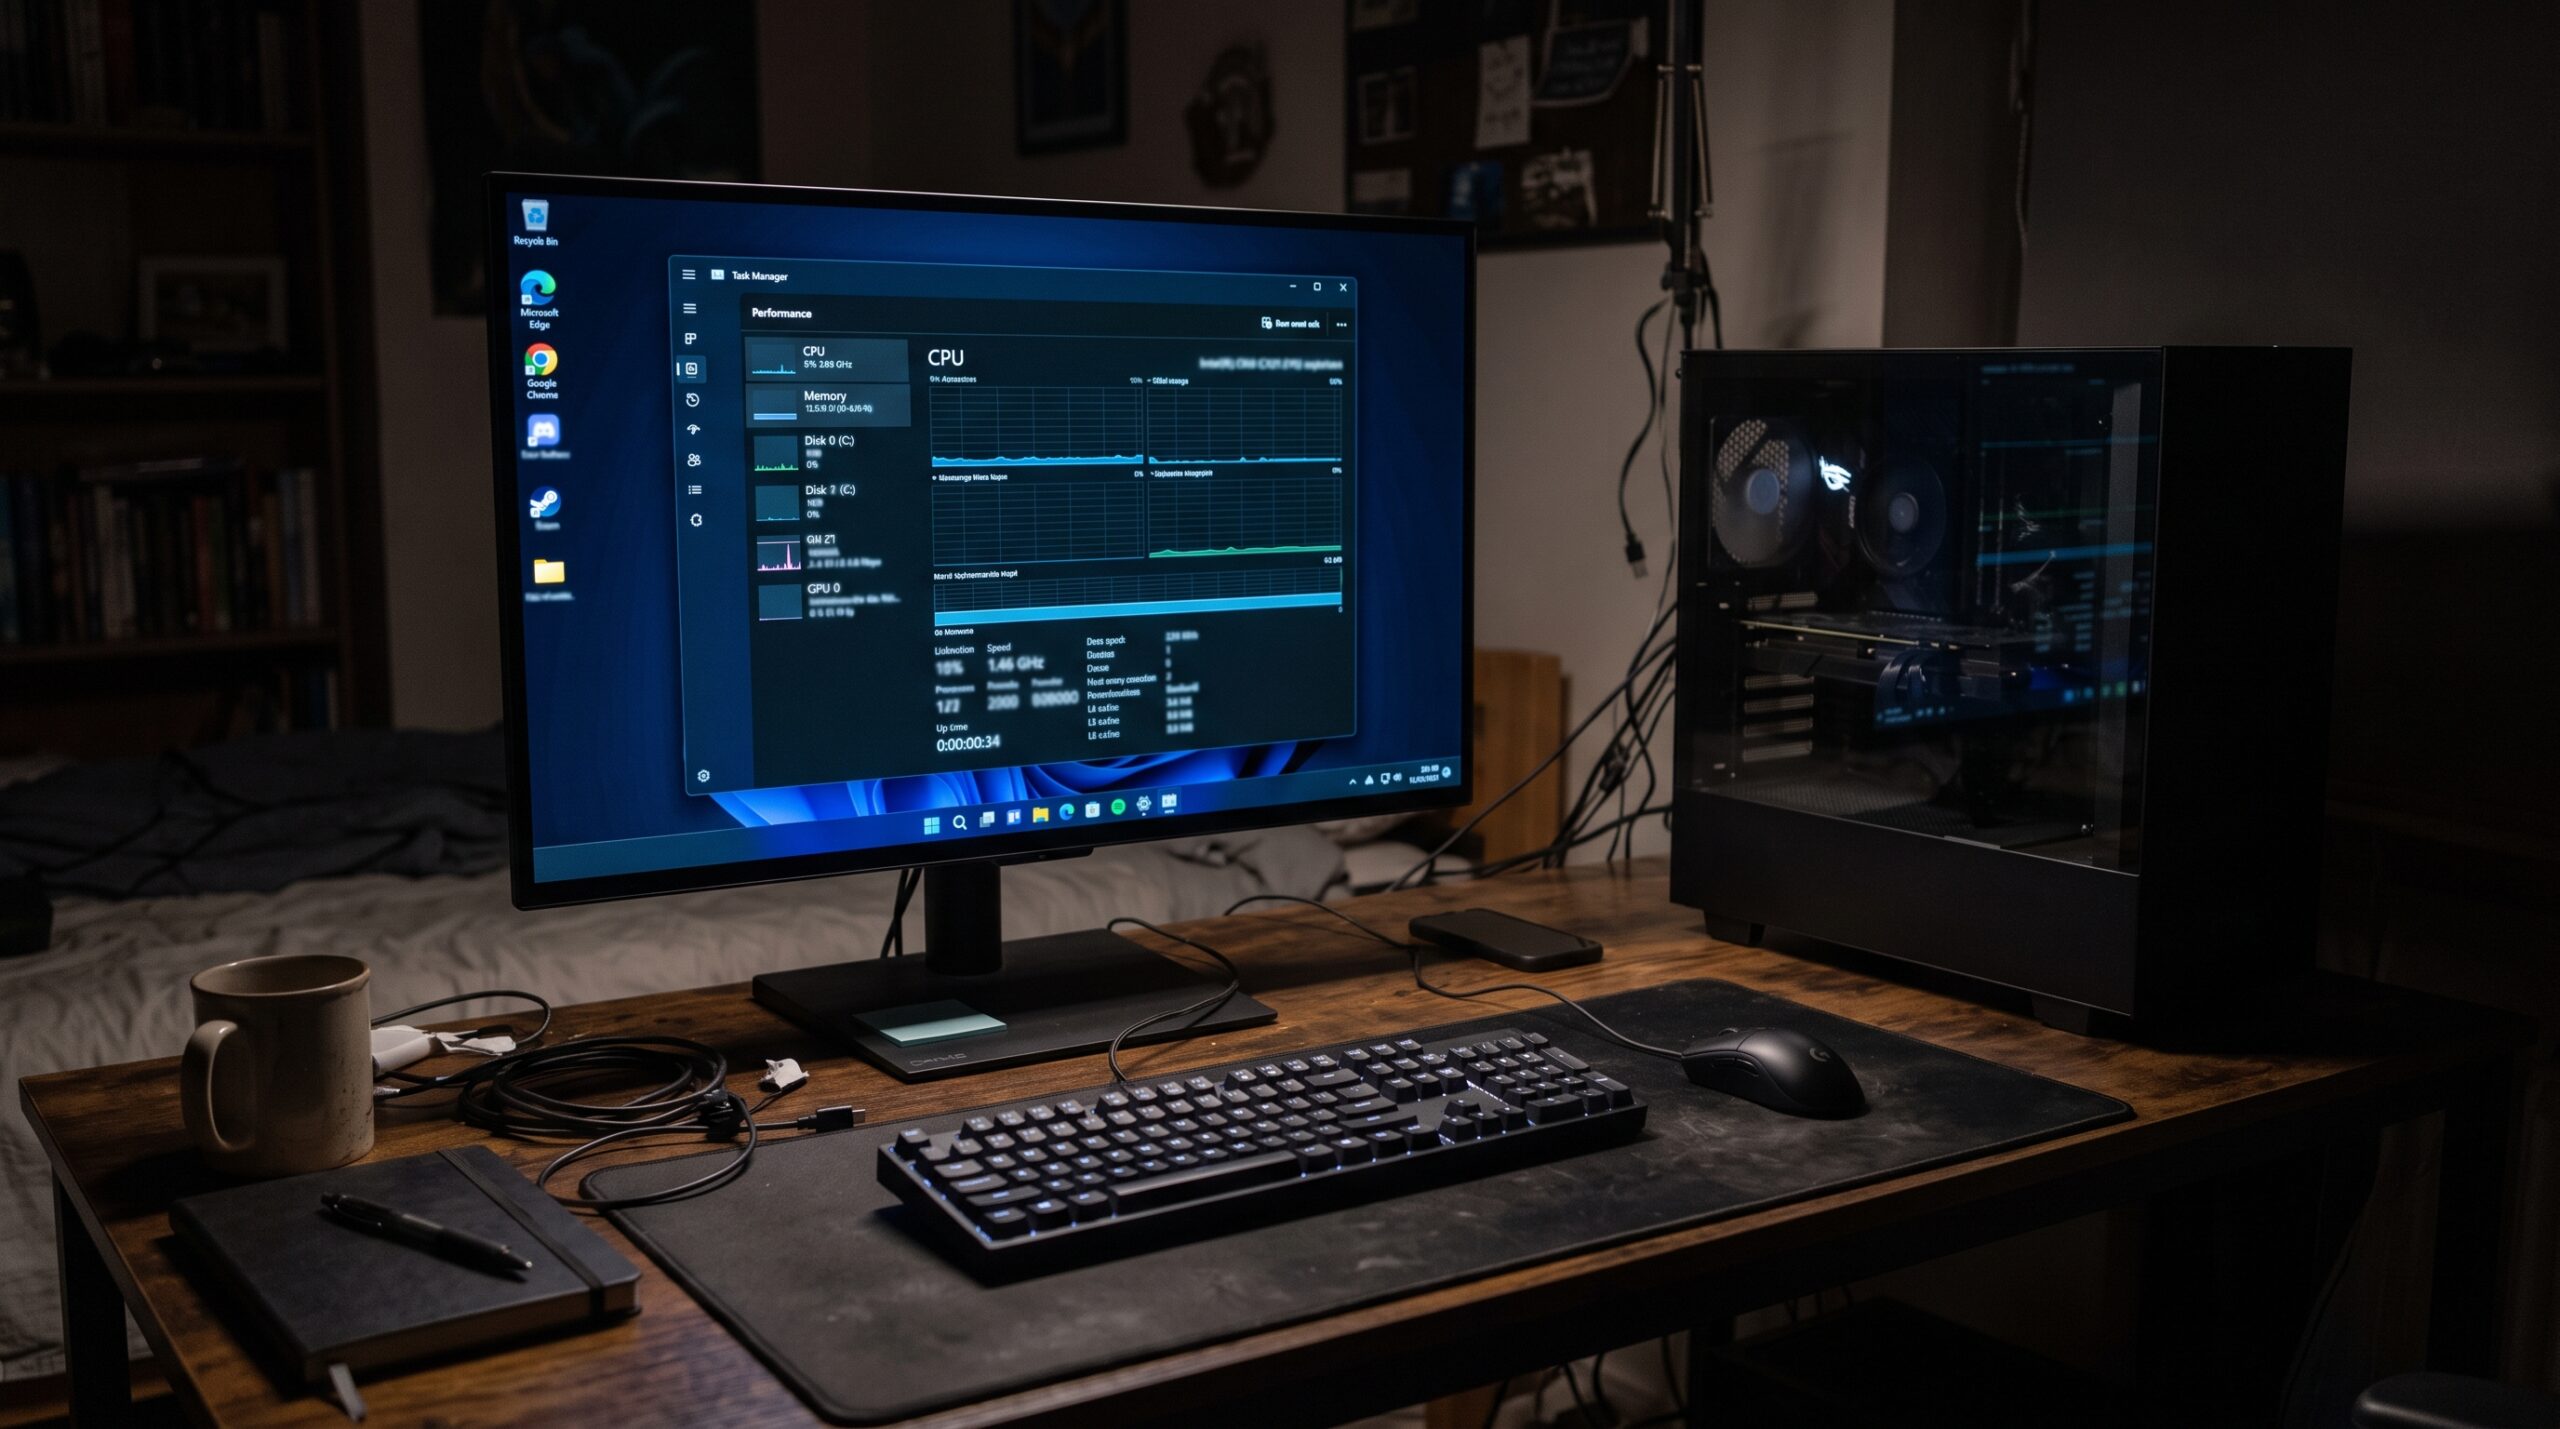
El usuario @soyaakinohara6 compartió en X una instalación de Windows 11 que consume apenas 2.5GB de 16GB de RAM en reposo, un 16 por ciento de utilización. El método: instalar con Rufus, eliminar todo el bloatware y luego aplicar la actualización 26H2.
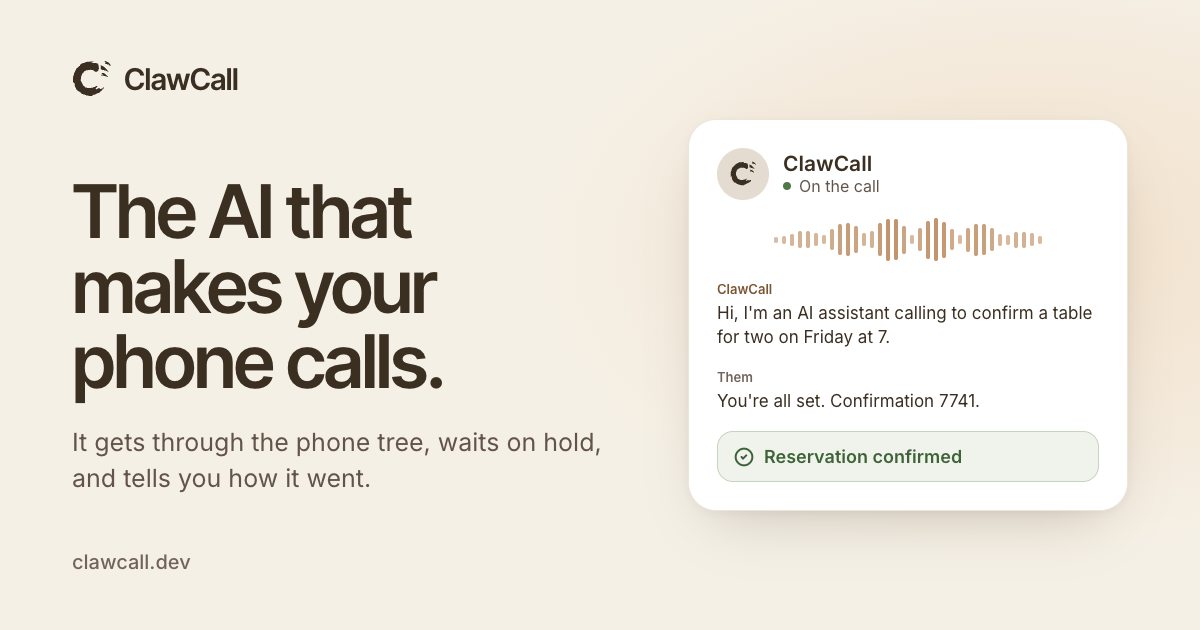
ClawCall es una inteligencia artificial que marca números de Estados Unidos, atraviesa los menús telefónicos, espera en la fila de retención y conversa con quien atienda. Al final reporta el resultado y la transcripción capturada. Funciona desde ChatGPT, Claude, iMessage y una API REST, con las primeras 30 llamadas gratis.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá