

Curiosidades
Comandos Windows para ciberseguridad – Guía de referencia práctica profesional

Guía completa de comandos Windows y PowerShell para análisis forense, respuesta a incidentes y endurecimiento de sistemas. Herramientas esenciales para profesionales.
Los comandos de Windows representan herramientas fundamentales para profesionales en ciberseguridad que realizan análisis forense, respuesta a incidentes y endurecimiento de sistemas. Esta referencia práctica compila los comandos más utilizados por analistas SOC, investigadores digitales y especialistas en seguridad para operaciones críticas de monitoreo y detección de amenazas.
El dominio de estas herramientas nativas de Windows permite realizar diagnósticos en tiempo real sin depender de software externo, proporcionando control directo sobre el sistema operativo y acceso inmediato a información crítica durante investigaciones de seguridad.
Información de sistema y equipo
La recopilación de información básica del sistema constituye el primer paso en cualquier investigación de seguridad. El comando systeminfo proporciona detalles completos sobre el sistema operativo, parches instalados y configuración de hardware, mientras que hostname revela el nombre de la máquina y whoami identifica el usuario actual en sesión.
| Comando | Función | Permisos requeridos |
|---|---|---|
| systeminfo | Información completa del sistema y parches | Usuario estándar |
| hostname | Nombre del equipo | Usuario estándar |
| whoami | Usuario actual y privilegios | Usuario estándar |
| Get-ComputerInfo | Información detallada PowerShell | Usuario estándar |
Para obtener información detallada de configuración Windows, PowerShell ofrece el cmdlet Get-ComputerInfo, que presenta datos exhaustivos sobre el sistema, incluyendo especificaciones de hardware, configuración de red y estado de servicios críticos. Esta información resulta vital durante el proceso de triaje inicial y establecimiento del contexto forense.
Red y conectividad
El análisis de conexiones de red permite identificar comunicaciones sospechosas y actividad maliciosa. El comando ipconfig /all muestra la configuración completa de interfaces de red, mientras que ping y tracert permiten verificar conectividad y rutas de red hacia equipos específicos.
| Comando | Función | Ejemplo de uso |
|---|---|---|
| netstat -ano | Conexiones activas con PID | netstat -ano | findstr :443 |
| netstat -b | Conexiones con procesos | netstat -b | more |
| netstat -r | Tabla de enrutamiento | netstat -r |
| Get-NetTCPConnection | Conexiones TCP PowerShell | Get-NetTCPConnection -State Listen |
Para el monitoreo detallado de conexiones activas, netstat -ano lista todos los sockets abiertos con sus procesos asociados, información crucial para detectar conexiones no autorizadas. Los cmdlets de PowerShell Get-NetIPAddress, Get-NetRoute y Test-NetConnection proporcionan funcionalidad avanzada para análisis de red forense.
Secuencia de investigación típica: Ejecutar netstat -ano | findstr :443 para identificar conexiones HTTPS, seguido de tasklist /svc /fi “PID eq [PID_encontrado]” para correlacionar procesos con conexiones específicas.
Cuentas, permisos y autenticación
La auditoría de cuentas de usuario y privilegios representa un componente esencial en la investigación de incidentes de seguridad. Los comandos net user y net localgroup permiten revisar cuentas locales y grupos del sistema, identificando posibles cuentas no autorizadas o escalamiento de privilegios.
| Comando | Función | Permisos requeridos |
|---|---|---|
| net user | Lista usuarios locales | Usuario estándar |
| net localgroup administrators | Miembros grupo administradores | Usuario estándar |
| whoami /all | Privilegios usuario actual | Usuario estándar |
| quser | Sesiones activas RDP | Administrador |
El comando quser muestra sesiones activas en el sistema, mientras que whoami /all proporciona información detallada sobre los privilegios del usuario actual. En PowerShell, los cmdlets Get-LocalUser y Get-LocalGroupMember ofrecen capacidades avanzadas para gestión de identidades y análisis de permisos durante investigaciones forenses.
Registros, análisis forense y eventos
Los registros del sistema Windows contienen evidencia crucial para reconstruir la línea temporal de un incidente. El comando wevtutil permite consultar registros específicos, como eventos de seguridad relacionados con intentos de autenticación fallidos.
| EventID | Descripción | Comando ejemplo |
|---|---|---|
| 4624 | Inicio de sesión exitoso | wevtutil qe Security /q:”*[System[(EventID=4624)]]” |
| 4625 | Fallo inicio de sesión | wevtutil qe Security /q:”*[System[(EventID=4625)]]” |
| 4648 | Inicio con credenciales explícitas | wevtutil qe Security /q:”*[System[(EventID=4648)]]” |
| 4720 | Cuenta de usuario creada | wevtutil qe Security /q:”*[System[(EventID=4720)]]” |
PowerShell proporciona el cmdlet Get-WinEvent para análisis avanzado de registros, permitiendo filtrar eventos por criterios específicos: Get-WinEvent -FilterHashtable @{LogName=’Security’; ID=4625; StartTime=(Get-Date).AddHours(-1)} para consultas temporales de la última hora.
Ubicaciones críticas de registros: Los archivos de registro se almacenan en %SystemRoot%\System32\winevt\Logs\ y pueden consultarse directamente o mediante comandos de exportación para análisis offline.
Procesos, servicios y persistencia
El análisis de procesos en ejecución permite identificar malware activo y mecanismos de persistencia. El comando tasklist enumera todos los procesos, mientras que taskkill /PID /F permite terminar procesos sospechosos de manera forzosa.
| Comando | Función | Código salida exitoso |
|---|---|---|
| tasklist | Lista todos los procesos | 0 |
| taskkill /PID [num] /F | Termina proceso forzosamente | 0 |
| sc query | Estado de servicios | 0 |
| Get-Process | Procesos PowerShell | N/A |
La gestión de servicios se realiza mediante sc query y sc stop para comandos nativos, o Get-Service y Stop-Service en PowerShell. Para investigar mecanismos de persistencia, las herramientas Sysinternals como Autoruns.exe, PsExec y Handle.exe proporcionan análisis completo de programas configurados para ejecución automática.
Advertencia de seguridad: Verificar siempre el PID antes de ejecutar taskkill para evitar terminar procesos críticos del sistema. Utilizar tasklist | findstr [nombre_proceso] para confirmar el proceso correcto.
Discos, archivos y verificación de integridad
La verificación de integridad de archivos mediante algoritmos de dispersión resulta esencial en investigaciones forenses. El comando certutil -hashfile archivo.exe SHA256 calcula dispersiones criptográficas para verificar la integridad de archivos sospechosos.
| Comando | Función | Advertencia |
|---|---|---|
| chkdsk C: /f | Verificar y reparar disco | Requiere reinicio |
| diskpart | Gestión de particiones | Comando destructivo |
| certutil -hashfile [archivo] SHA256 | Calcular dispersión SHA256 | Ninguna |
| Get-ChildItem -Recurse -Filter *.log | Buscar archivos específicos | Puede consumir tiempo |
PowerShell ofrece capacidades avanzadas de búsqueda mediante Get-ChildItem -Recurse -Filter *.extensión, permitiendo localizar archivos específicos en todo el sistema de archivos. Esta funcionalidad resulta crucial durante la recopilación de evidencia y análisis de artefactos maliciosos.
Advertencia crítica: Antes de usar diskpart, verificar siempre el disco seleccionado con list disk y detail disk para evitar operaciones destructivas en unidades incorrectas.
Seguridad y endurecimiento
La verificación de configuraciones de seguridad incluye el análisis de reglas de cortafuegos mediante netsh advfirewall firewall show rule name=all o el cmdlet de PowerShell Get-NetFirewallRule. La auditoría de actualizaciones se realiza con wmic qfe list o Get-HotFix para verificar el estado de parches del sistema.
| Comando | Función | Permisos requeridos |
|---|---|---|
| netsh advfirewall show allprofiles | Estado cortafuegos | Usuario estándar |
| wmic qfe list | Actualizaciones instaladas | Usuario estándar |
| MpCmdRun -Scan -ScanType 2 | Análisis completo Defender | Administrador |
| Get-MpComputerStatus | Estado protección Defender | Usuario estándar |
Windows Defender se gestiona mediante MpCmdRun.exe para operaciones desde línea de comandos, incluyendo análisis completos del sistema. PowerShell proporciona Get-MpComputerStatus para verificar el estado de protección antimalware del sistema y Get-MpThreatDetection para revisar amenazas detectadas.
Automatización y análisis avanzado
PowerShell permite crear secuencias de comandos de investigación automatizados combinando múltiples cmdlets para búsquedas complejas. La combinación de comandos facilita la recopilación sistemática de evidencia durante respuesta a incidentes.
Secuencias de comandos útiles para análisis:
- Procesos svchost: for /f “tokens=2 delims=,” %i in (‘tasklist /csv | find “svchost”‘) do echo %i
- Exportar parches: wmic qfe get Description,HotFixID,InstalledOn /format:csv > parches.csv
- Conexiones por proceso: netstat -ano | findstr ESTABLISHED
- Eventos última hora: Get-WinEvent -LogName Security -MaxEvents 100 | Where-Object {$_.TimeCreated -gt (Get-Date).AddHours(-1)}
Los profesionales SOC utilizan estas herramientas para crear manuales de investigación que estandarizan los procesos de análisis forense y reducen los tiempos de respuesta ante amenazas. La automatización mediante PowerShell permite generar informes detallados y exportar resultados para análisis posterior en herramientas especializadas.
Consideraciones de implementación
La implementación efectiva de estos comandos requiere comprensión del contexto operacional y las limitaciones de cada herramienta. Los códigos de salida proporcionan información crucial sobre el éxito o fracaso de las operaciones, especialmente importante durante la automatización de tareas de respuesta a incidentes.
Mejores prácticas de uso: Documentar siempre las acciones realizadas, verificar permisos antes de ejecutar comandos administrativos, mantener copias de seguridad de registros críticos antes de realizar cambios, y validar resultados mediante múltiples fuentes de información cuando sea posible.





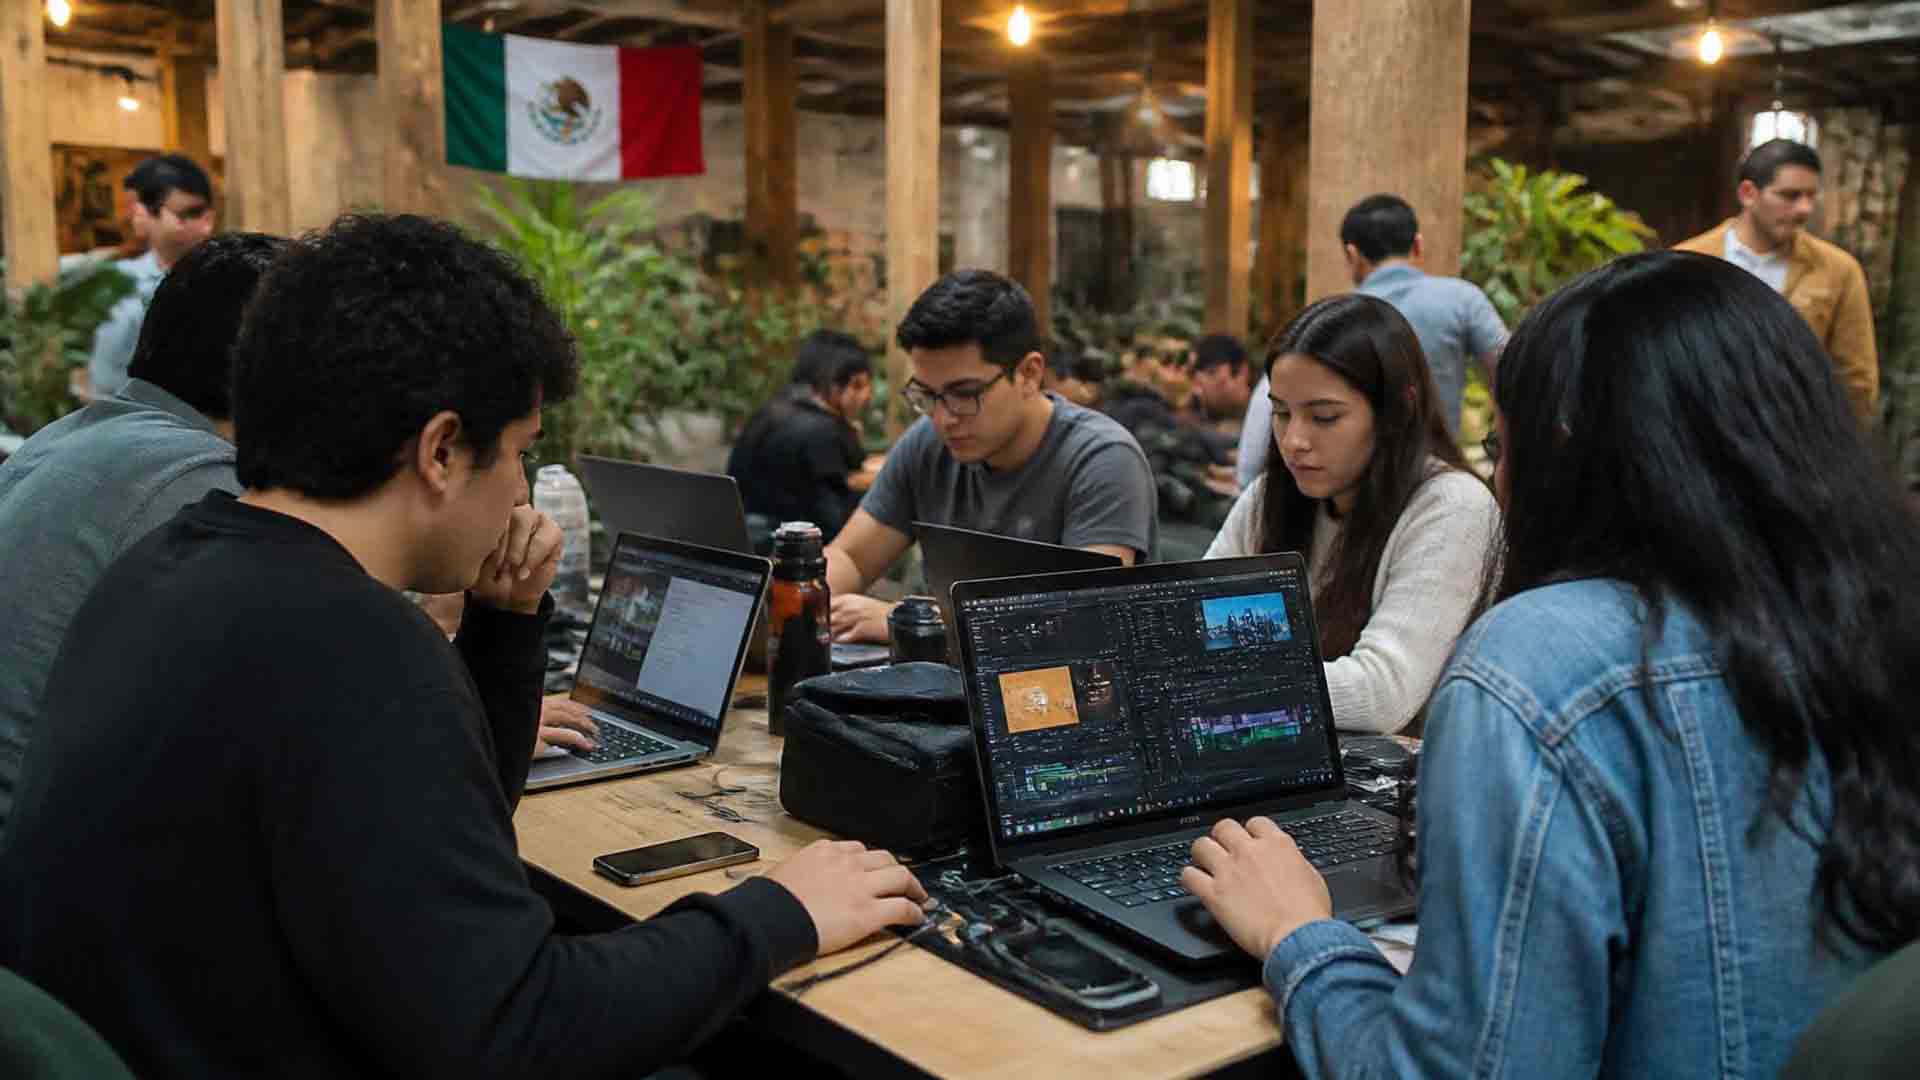
CapCut participará en México Tech Week 2026 con el CapCut Design Studio: Speed-to-Scale Hackathon, una activación gratuita para crear en cuatro horas una pieza lista para mostrar usando herramientas de IA. El cupo es de 30 lugares con registro previo.
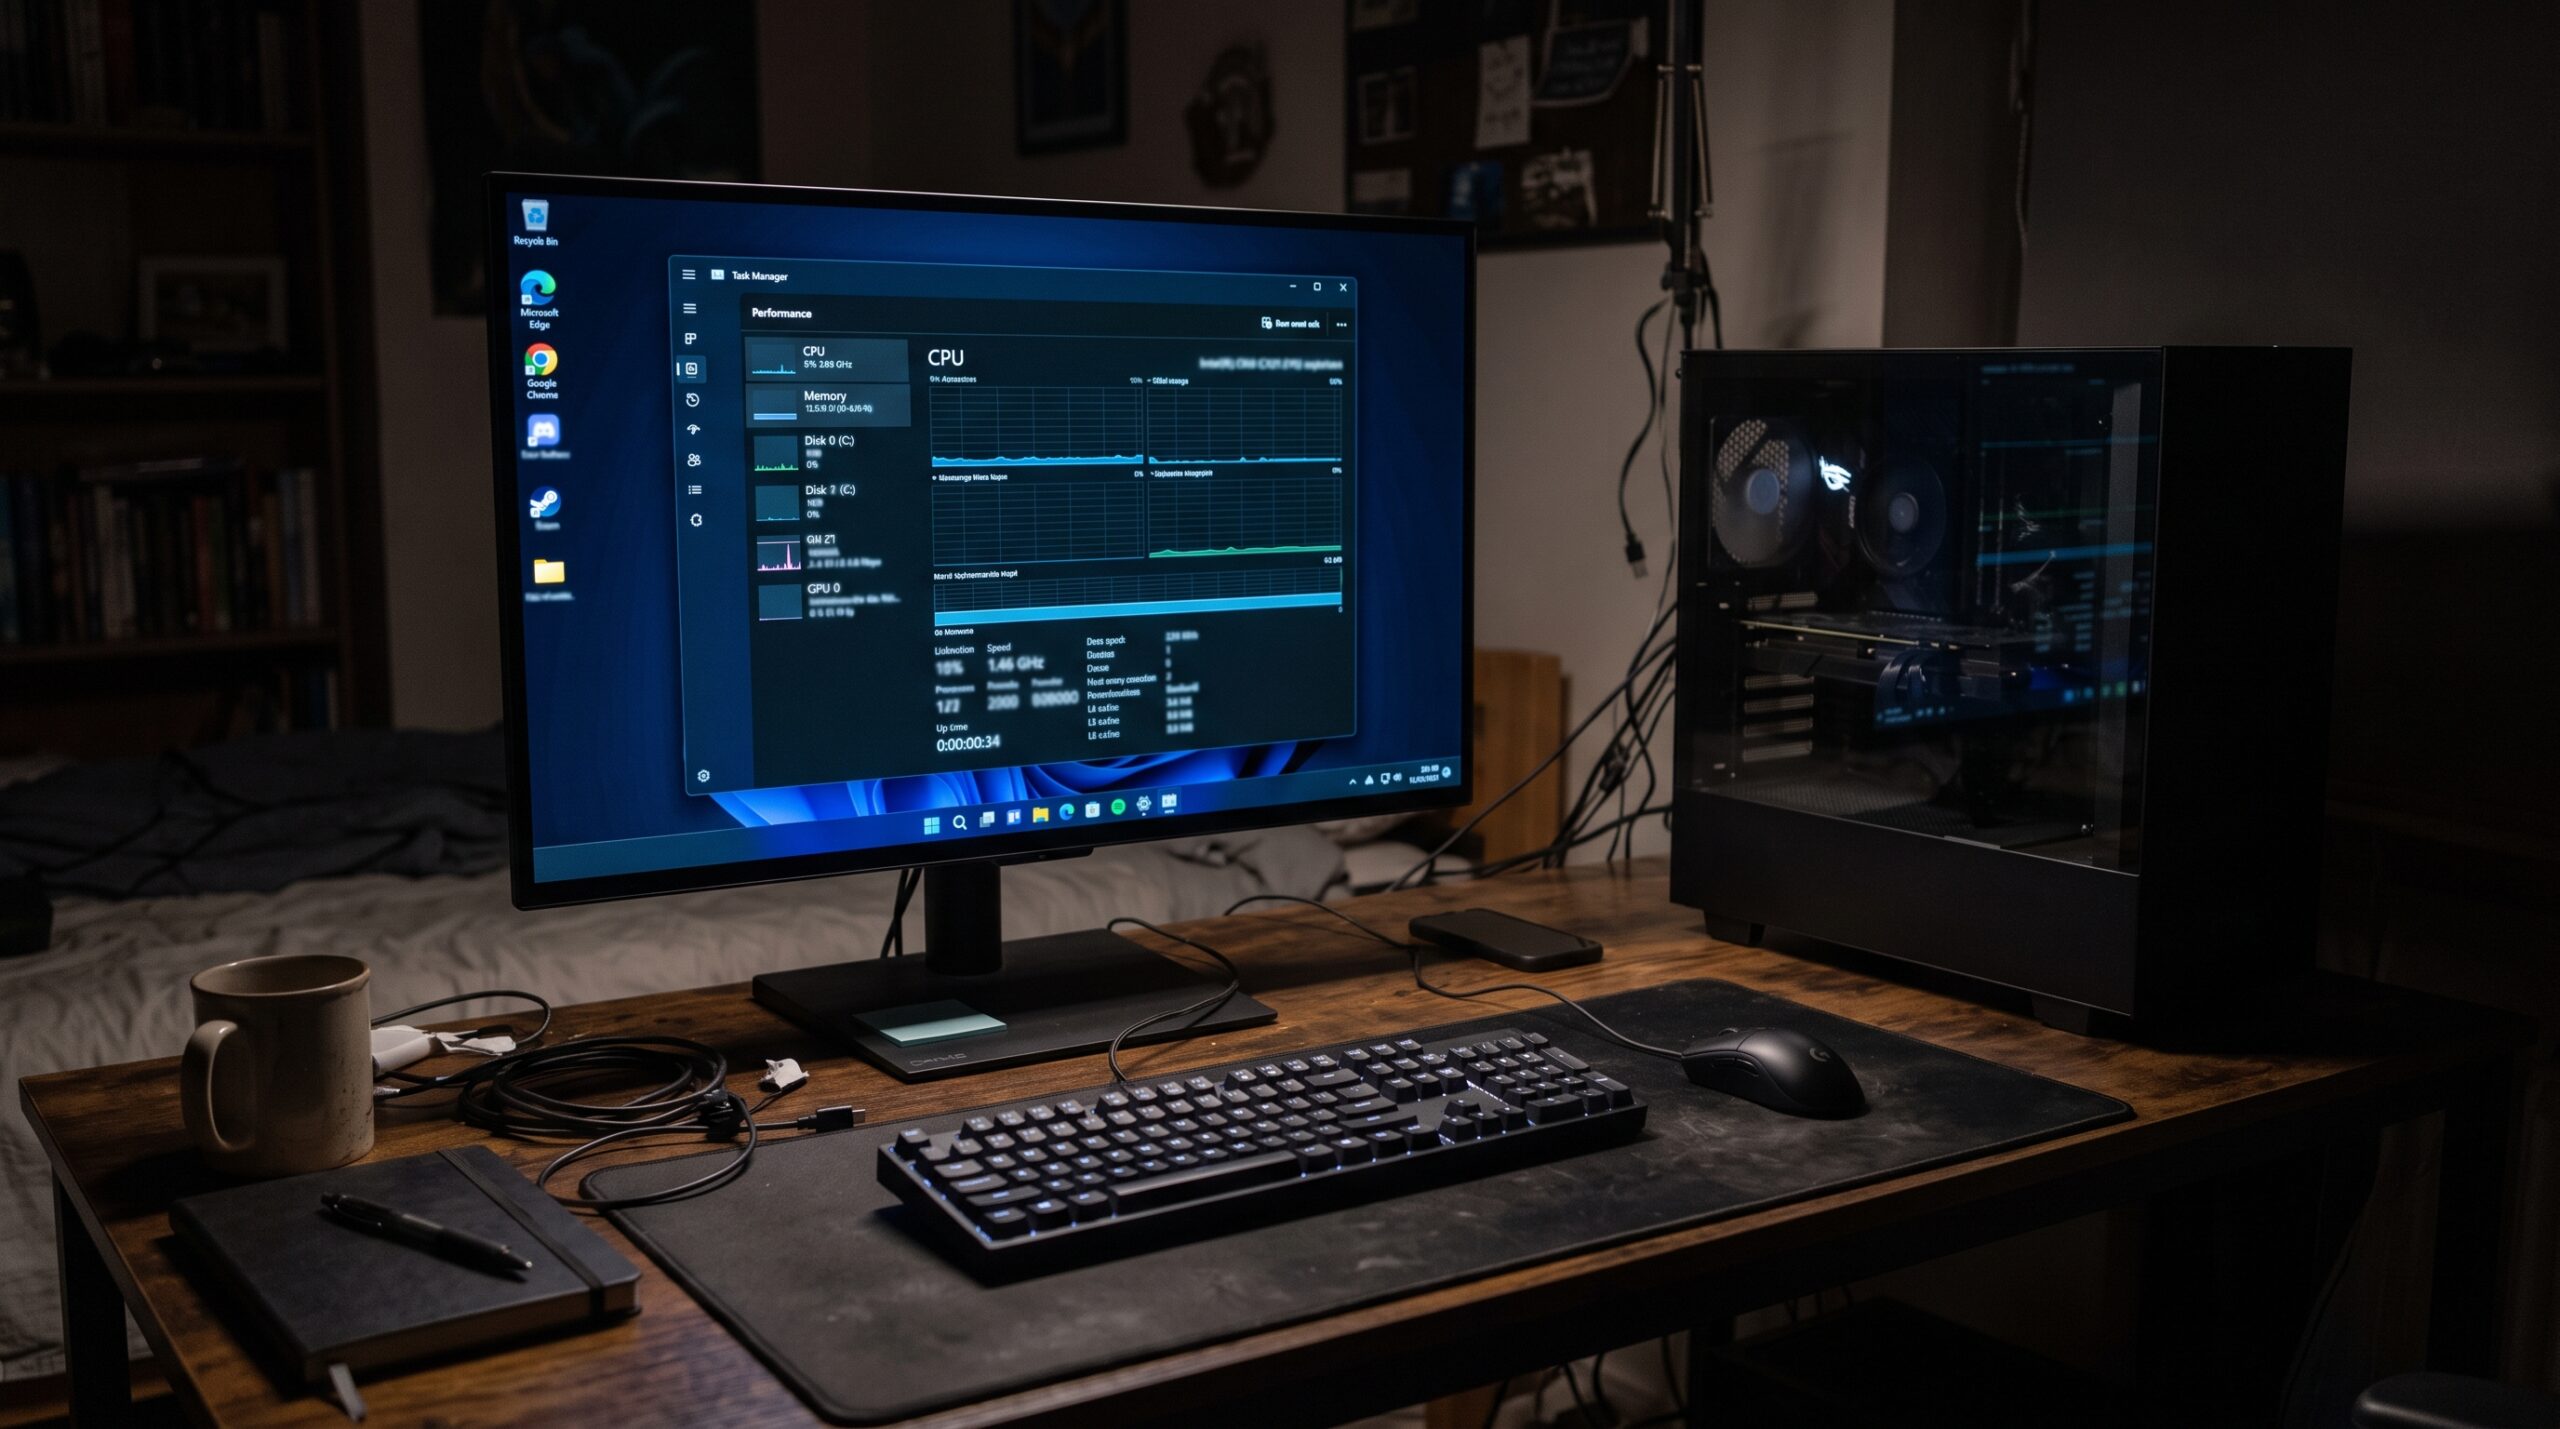
El usuario @soyaakinohara6 compartió en X una instalación de Windows 11 que consume apenas 2.5GB de 16GB de RAM en reposo, un 16 por ciento de utilización. El método: instalar con Rufus, eliminar todo el bloatware y luego aplicar la actualización 26H2.
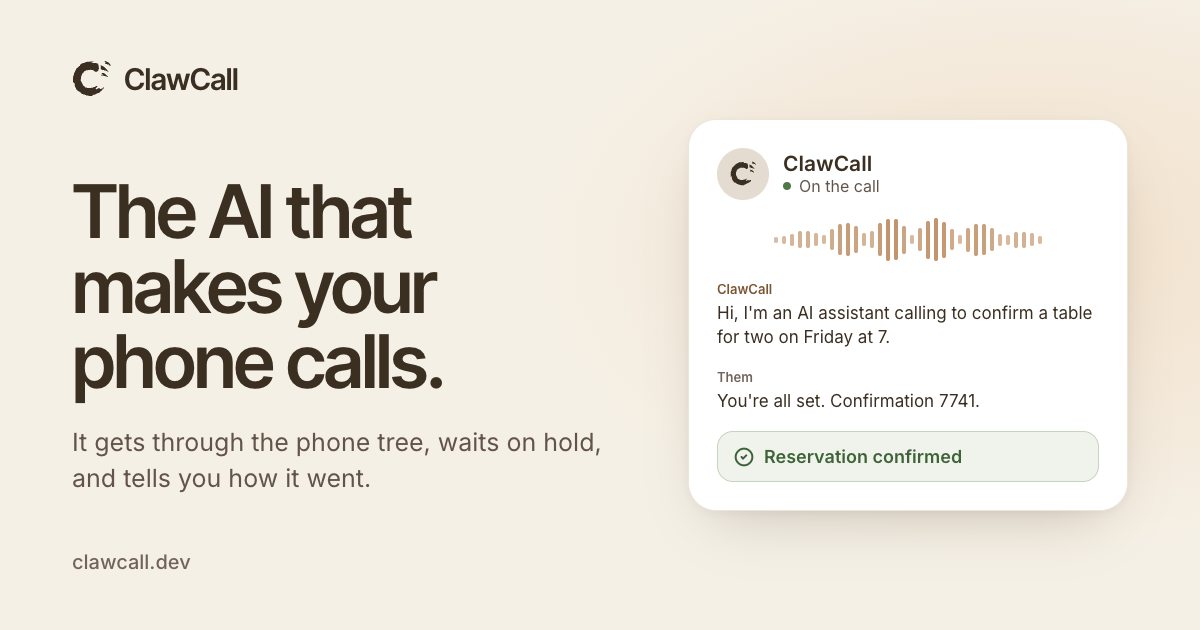
ClawCall es una inteligencia artificial que marca números de Estados Unidos, atraviesa los menús telefónicos, espera en la fila de retención y conversa con quien atienda. Al final reporta el resultado y la transcripción capturada. Funciona desde ChatGPT, Claude, iMessage y una API REST, con las primeras 30 llamadas gratis.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá