


Antivirus
Lethic, El Botnet Generador del 10% del Spam Mundial Reaparece Sorprendentemente de acuerdo al Reporte de Amenazas de Diciembre de Fortinet

[youtube=http://www.youtube.com/watch?v=jRqmssszDOA]
El Reporte también revela un nuevo Malware para Android que está diseñado para enviar mensajes SMS ocultos y cada que éste se activa, carga montos de €18 euros a la facturación del usuario
SUNNYVALE, Calif., Enero 20, 2012 ― Fortinet® (NASDAQ: FTNT) – un líder mundial en seguridad de redes de alto desempeño – anuncio hoy los resultados de la investigación de diciembre, los cuales muestran la comunicación del botnet Lethic como uno de los botnets con mayor tráfico observado en nuevas locaciones.
Lethic fue inicialmente descubierto en el 2008 y fue utilizado principalmente para distribuir spam farmacéutico. En un momento, el botnet fue señalado como el responsable del 8 al 10% del spam generado en todo el mundo. A principios del 2010, el botnet fue severamente inhabilitado cuando los empleados de Neustar contactaron a varios proveedores de servicios de Internet en un intento por desactivar el comando del botnet y servidores de control. Mientras que el esfuerzo de cooperación logró reducir significativamente la producción del spam del botnet, los propietarios lograron asegurar el control del botnet de nuevo en febrero. Para abril éste había regresado a la vida y fue de nuevo el responsable del envío de aproximadamente dos mil millones de correos spam al día, alrededor del 1,5% de la cuota del mercado global de spam.
“Lethic es un botnet que utiliza la encriptación cuando las computadoras infectadas se comunican con el comando y el control. Además, Lethic utiliza sus huéspedes infectados (bots) como proxies, asignándoles la misión de reconocimiento para descubrir nuevas rutas del spam,”comentó Derek Manky, estratega senior de seguridad de Fortinet. “El enfoque dinámico utilizado por este botnet le ha permitido sobrevivir en los últimos años, a pesar de los intentos de detenerlo. Hay muchas maneras diferentes en que puede ser diseñada una red de bots, y para un desmontaje total, debe haber un claro entendimiento de la anatomía del botnet en cuestión. Incluso después de haber sido derribado el Lethic aparentemente de manera exitosa, las nuevas variantes a menudo surgen del botnet lo que le permite volver a crecer de una semilla nueva.”
El Malware Foncy para Android debuta en Francia
Un nuevo troyano para Andoid llamado Foncy, que fue descubierto recientemente por Denis Maslennikov de Kaspersky y, posteriormente, analizado por los laboratorios de Fortinet en Europa, fue desarrollado y actualmente se está extendiendo en Francia. Este troyano en particular es un “dialer”- un marcador, lo que significa que envía mensajes SMS a números cortos sin el consentimiento del usuario.
“Los desprevenidos usuarios finales que instalaron la aplicación maliciosa en su dispositivo móvil, creyendo que era el plan de seguimiento de la aplicación legítima SuiConFo (seguimiento del Consumo fOrfait, en francés para el “Seguimiento de su Plan de Pago) “, dijo Axelle Apvrille, investigador senior de antivirus para móviles de Fortinet. “Cuando un usuario instala el malware en su dispositivo, aparecerá un icono SuiCoFo en el menú de lanzamiento del dispositivo. Cuando se pulsa el icono, la aplicación mostrará un mensaje de error que lee: “ERROR: versión de Android no compatible”, mientras que en el fondo, el troyano envía de manera oculta cuatro mensajes SMS a una lista de números cortos. Esos números pueden costarle al usuario hasta € 18,00.”
Si un usuario piensa que podría estar infectado, los Laboratorios FortiGuard le sugieren de inmediato verificar su cuenta, informar de cualquier anomalía que encuentre y desinstalar la aplicación sospechosa. Una versión legítima de la aplicación SuiConFo se puede descargar de un desarrollador llamado Alou, en el mercado Android.
Lo más leído en Antivirus




Antivirus
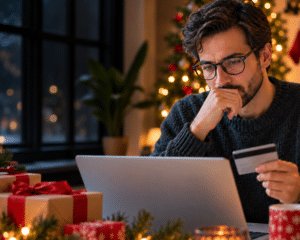
El 28% de los consumidores mexicanos fue víctima de estafas de compras en línea, con pérdidas promedio de MX$4,120, de acuerdo a un informe de Norton
Una encuesta revela que el 47% de los mexicanos compró a un presunto estafador porque la oferta era demasiado buena para dejarla pasar, mientras que casi la mitad (49%) de los usuarios de asistentes de compras con IA afirma que un asistente recomendó o completó una compra en un comercio que no reconocía durante la pasada temporada navideña.
Lo más leído en Antivirus
Antivirus
Campaña de malware en YouTube: cómo los ciberdelincuentes atacan a gamers con falsos tutoriales


Unit 42 de Palo Alto Networks descubrió una campaña de malware de dos años que usó YouTube para distribuir software infectado a gamers. Los atacantes crearon canales con tutoriales falsos, acumulando millones de visualizaciones y cientos de miles de suscriptores, para distribuir troyanos como Insomnia RAT, ARKTunnel y Docro Hijacker.
Lo más leído en Antivirus
Anthropic alertó sobre un malware infostealer que roba sesiones activas de Claude para consumir créditos sin autorización. ESET Latinoamérica analiza el mecanismo de este ataque, su impacto en usuarios y las medidas de protección que toda persona debe aplicar para evitar ser víctima de este tipo de amenazas cibernéticas.
Lo más leído en Antivirus
Lo más leído
-
 Fintech
Un ciberataque afecta a cerca de 200 sitios web, incluidos BBC, IKEA y Air France
-
 Guía
Cómo correr Bonsai 27B en una GPU de 8 GB con LM Studio o Unsloth
-
 Entretenimiento
Revisión: Angel Investor Simulator – Pujas, startups e IPO
-
 Consola
Revisión: Village in the Shade – Granja y horror en Kagatsu
-
 Entretenimiento
Revisión: Rusty Robot Wants to Cry – Arcade de reglas cambiantes
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales14 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá