
Herramientas
Brave Accounts y el protocolo OPAQUE: la revolución en seguridad de contraseñas

El 27 de agosto de 2026, Brave presentó Brave Accounts, un sistema innovador para registrar y autenticar usuarios en sus servicios, como Email Aliases. A diferencia de los métodos tradicionales, este enfoque garantiza que la contraseña del usuario nunca abandona su dispositivo, ni siquiera en forma encriptada o con hash. Este avance, basado en el protocolo criptográfico OPAQUE, redefine la seguridad en línea.
La pregunta clave es: ¿cómo logra Brave que la contraseña no se transmita? La respuesta está en la criptografía avanzada, que permite autenticar al usuario sin revelar su contraseña en ningún momento, ni durante el registro ni el inicio de sesión.
¿Por qué los métodos tradicionales de inicio de sesión son inseguros?
En la mayoría de los servicios en línea, cuando un usuario ingresa su contraseña, esta se envía al servidor a través de una conexión TLS, que la encripta durante la transmisión. Sin embargo, al llegar al servidor, la contraseña suele desencriptarse temporalmente para verificar su autenticidad. Este momento de exposición, aunque breve, representa un riesgo significativo:
- Registros accidentales: Una configuración incorrecta podría guardar la contraseña en texto plano en los logs del servidor.
- Ataques de memoria: Un atacante con acceso al servidor podría extraer la contraseña de la memoria RAM.
- Filtraciones de bases de datos: Si la base de datos de contraseñas se ve comprometida, los atacantes pueden intentar descifrarlas fuera de línea, especialmente si se utilizan algoritmos de hash rápidos como SHA-1 sin sal.
Un ejemplo claro de este riesgo fue la filtración de LinkedIn en 2012, donde 117 millones de contraseñas fueron descifradas en pocos días debido a la falta de protección adecuada. Además, como muchos usuarios reutilizan contraseñas, una brecha en un servicio puede comprometer múltiples cuentas.
Vale la pena señalar que, aunque los administradores de contraseñas y el protocolo TLS protegen la transmisión, el diseño tradicional exige que la contraseña se entregue al servidor, lo que la expone a riesgos innecesarios.
¿Qué es el protocolo OPAQUE y cómo soluciona estos problemas?
El protocolo OPAQUE (Oblivious Pseudorandom Function) es un augmented password-authenticated key exchange (aPAKE) que permite autenticar a un usuario sin que la contraseña salga nunca de su dispositivo. Este protocolo, estandarizado por el IRTF en el RFC 9807, utiliza criptografía avanzada para garantizar que:
- El servidor nunca conoce la contraseña del usuario.
- El cliente y el servidor generan una clave de sesión compartida sin intercambiar la contraseña.
- El proceso es rápido y eficiente, gracias a la criptografía de curva elíptica.
OPAQUE no solo mejora la seguridad, sino que también elimina el riesgo de filtraciones masivas de contraseñas, ya que los atacantes no pueden precomputar ataques sin acceder tanto a la base de datos como a la clave secreta del servidor.
¿Cómo funciona OPAQUE en la práctica?
Fase 1: Registro
Cuando un usuario elige una contraseña, su dispositivo y el servidor de Brave ejecutan una Función Pseudaleatoria Obliviosa (OPRF). Este proceso garantiza que:
- El usuario oculta su contraseña con un valor aleatorio y envía la versión ocultada al servidor.
- El servidor aplica una clave secreta y devuelve el resultado.
- El dispositivo del usuario desoculta el resultado, obteniendo un valor derivado de la contraseña y la clave secreta del servidor, sin que ninguna de las partes conozca los datos de la otra.
Posteriormente, el dispositivo del usuario procesa este valor con una función resistente a la memoria (como Argon2id) y lo combina con un nonce aleatorio para generar un par de claves de autenticación. Nada de esto se almacena en el servidor, lo que elimina el riesgo de filtraciones.
Fase 2: Inicio de sesión
Al iniciar sesión, el usuario ingresa su contraseña, y el dispositivo repite el proceso OPRF. Si la contraseña es correcta:
- El servidor devuelve el sobre almacenado (que contiene el nonce y una etiqueta de autenticación).
- El dispositivo del usuario desoculta el sobre y verifica la etiqueta de autenticación.
- Si la verificación es exitosa, el dispositivo y el servidor ejecutan un intercambio de claves autenticado para generar una clave de sesión compartida.
Lo cierto es que, si la contraseña es incorrecta, el proceso falla sin revelar información útil a posibles atacantes.
Beneficios clave de Brave Accounts y OPAQUE
La implementación de OPAQUE en Brave Accounts ofrece múltiples ventajas:
- Protección total de la contraseña: La contraseña nunca se transmite ni almacena en los servidores de Brave, lo que elimina riesgos como filtraciones, errores de configuración o accesos no autorizados.
- Resistencia a ataques de fuerza bruta: Gracias a la función resistente a la memoria (Argon2id), cada intento de adivinar una contraseña es costoso, lo que hace que los ataques masivos sean lentos y poco prácticos.
- Clave de exportación para cifrado: OPAQUE genera una clave de exportación derivada de la contraseña, que el usuario puede utilizar para cifrar datos de extremo a extremo sin necesidad de gestionar claves adicionales.
Resulta particularmente interesante que este protocolo también permite funcionalidades avanzadas, como:
- Almacenamiento cifrado: La clave de cifrado se deriva de la contraseña y nunca toca la infraestructura de Brave, similar a cómo WhatsApp implementa copias de seguridad cifradas.
- Sincronización entre dispositivos: Brave planea integrar Brave Accounts con su sistema de sincronización, lo que permitirá a los usuarios iniciar sesión en nuevos dispositivos sin necesidad de códigos QR. La sincronización sin cuenta seguirá disponible para quienes prefieran no usar una cuenta.
Limitaciones de OPAQUE: ¿qué no puede hacer?
Aunque OPAQUE es un avance significativo, tiene algunas limitaciones:
- No previene el phishing: Si un atacante controla la página de inicio de sesión, podría capturar la contraseña antes de que se aplique el protocolo.
- No fortalece contraseñas débiles: Contraseñas como “password123” siguen siendo vulnerables a ataques en línea. Brave Accounts mitiga esto limitando los intentos de inicio de sesión y exigiendo contraseñas robustas.
- Ataques fuera de línea: En caso de una brecha total del servidor, un atacante podría intentar adivinar contraseñas fuera de línea, aunque OPAQUE hace que este proceso sea extremadamente lento y no paralelizable.
¿Por qué Brave Accounts es un avance importante?
La mayoría de las mejoras en seguridad se centran en reducir el impacto de un error. Sin embargo, OPAQUE elimina por completo el riesgo asociado a la exposición de la contraseña. Además, al ser un protocolo composable, abre la puerta a nuevas funcionalidades, como:
- Servicios más seguros: Brave Accounts ya es la base del nuevo servicio de Email Alias y se integrará en futuros servicios de la compañía.
- Experiencia de usuario mejorada: Los usuarios podrán disfrutar de una autenticación más segura sin sacrificar la comodidad.
¿Cómo empezar a usar Brave Accounts?
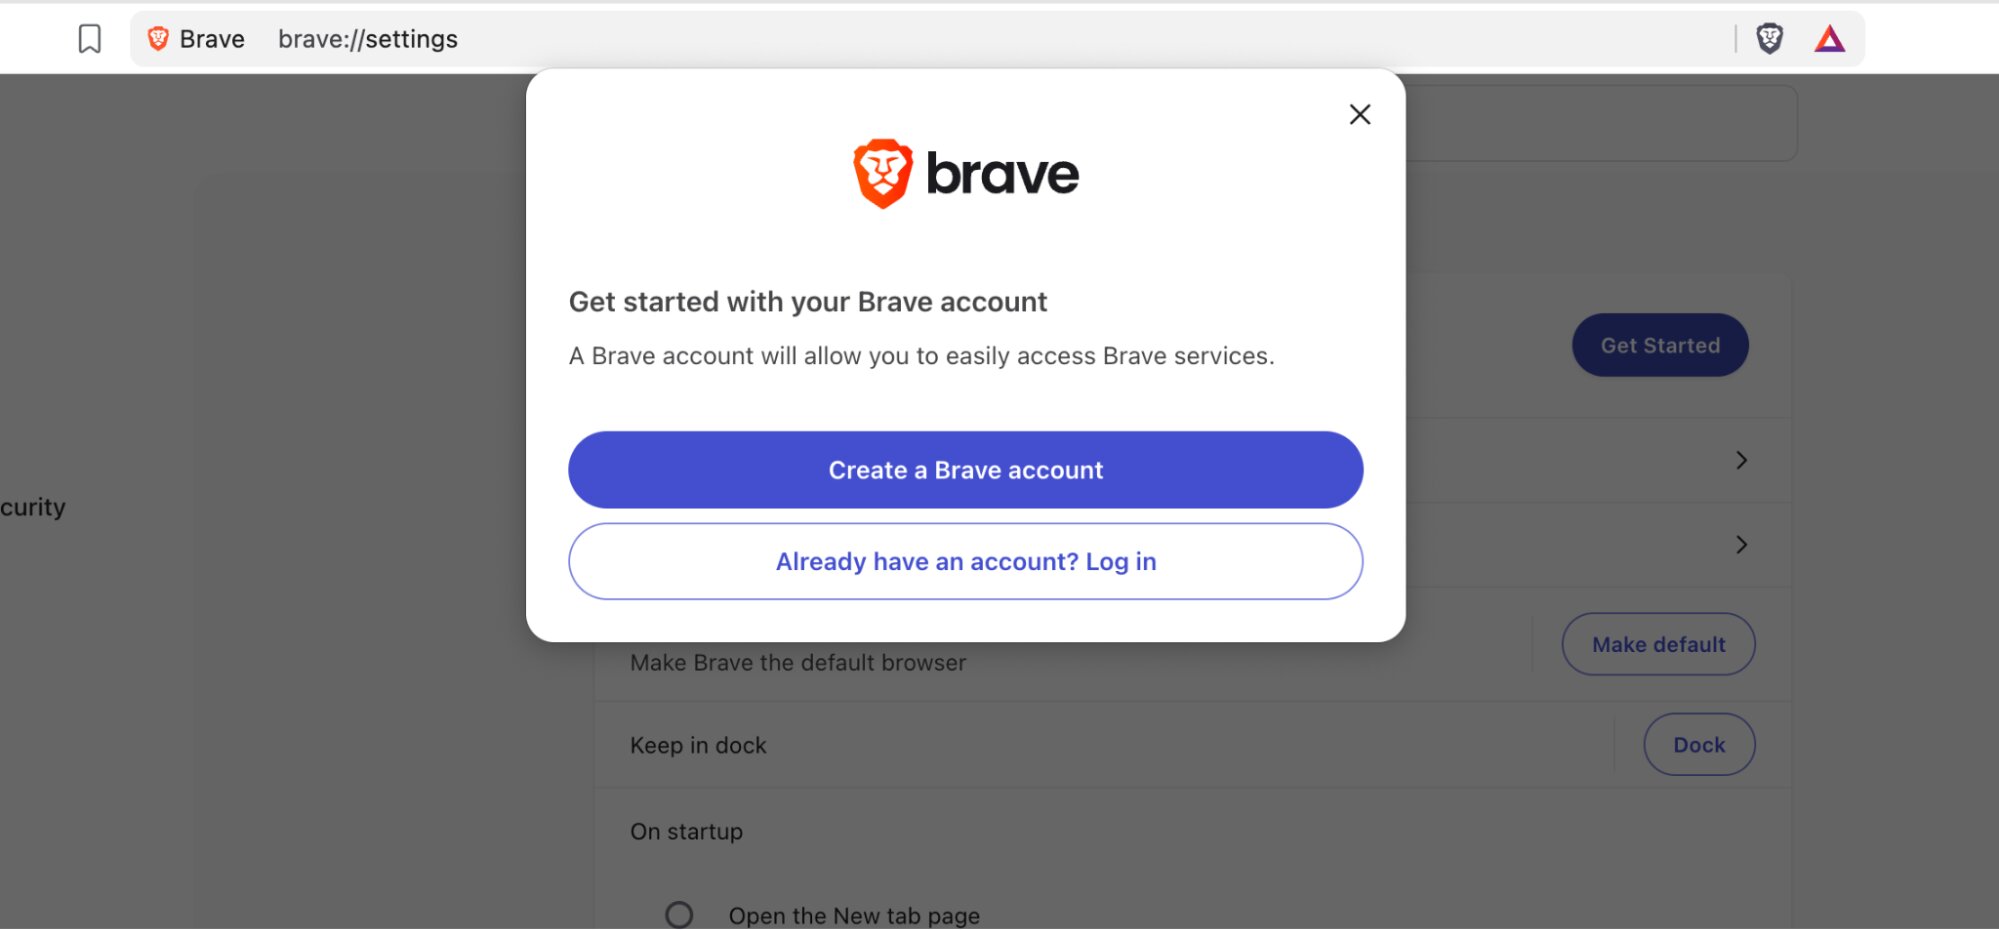
Brave Accounts está disponible desde hoy. Los usuarios pueden crear una cuenta siguiendo estos pasos:
- Abrir Brave y navegar a
brave://settings/getStarted. - Seguir las instrucciones en el banner para completar el registro.
Vale la pena señalar que este sistema es especialmente útil para quienes buscan máxima privacidad y seguridad sin complicaciones.





Comunicados de Prensa
La trampa de la confianza en la IA: el 53% de los mexicanos cree detectar contenido falso
Un estudio de Avast revela que, aunque los mexicanos confían en su capacidad para identificar contenido generado por IA, el 65% ha compartido información sensible con chatbots. ¿Estamos realmente protegidos?

ESET Latinoamérica advierte: los Robux gratis en Roblox son una trampa común. Descubre cómo diferenciar ofertas legítimas de estafas, proteger tu cuenta y evitar el robo de datos en esta guía completa.
Obtener retorno de inversión (ROI) real de la inteligencia artificial es uno de los mayores desafíos para las empresas en México. Según el estudio Global AI Pulse Q2 2026 de KPMG, aunque la adopción de IA acelera su crecimiento, solo el 7% de las organizaciones logra consolidar un retorno tangible.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura13 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá