


Digitalización
ChatGPT Atlas vulnerable a inyección de instrucciones maliciosas

El navegador ChatGPT Atlas de OpenAI enfrenta amenazas de seguridad por ataques de inyección de instrucciones que pueden comprometer información confidencial.
El navegador ChatGPT Atlas de OpenAI, lanzado el 21 de octubre de 2025, presenta vulnerabilidades de seguridad ante ataques de inyección de instrucciones, según advierten expertos en ciberseguridad. Estas fallas podrían permitir que atacantes manipulen el sistema de inteligencia artificial para ejecutar acciones maliciosas, desde el robo de datos sensibles hasta la extracción de credenciales bancarias sin que el usuario lo detecte.
¿Qué es la inyección de instrucciones y cómo amenaza a Atlas?
La inyección de instrucciones es un ataque donde comandos maliciosos se introducen en un sistema de inteligencia artificial para alterar su comportamiento previsto. En el contexto de ChatGPT Atlas, los atacantes pueden ocultar instrucciones dañinas en páginas web que el navegador interpreta como legítimas cuando el usuario las visita. Estas instrucciones pueden estar camufladas mediante texto blanco sobre fondo blanco, código invisible o elementos de formato imperceptibles para humanos pero legibles para la inteligencia artificial.
George Chalhoub, profesor asistente del Centro de Interacción de UCL, explicó que el problema central radica en que los navegadores impulsados por inteligencia artificial no logran distinguir entre las instrucciones de un usuario confiable y el contenido de sitios web no verificados. Esta característica convierte una herramienta útil en un vector de ataque contra el propio usuario. Los riesgos incluyen extracción automática de correos electrónicos, robo de contraseñas almacenadas, acceso no autorizado a cuentas de redes sociales y exportación de información laboral confidencial.
Demostraciones reales revelan la magnitud del problema
Pocas horas después del lanzamiento de Atlas, usuarios de redes sociales compartieron ejemplos funcionales de ataques exitosos. Un investigador ético demostró cómo el navegador podía ser explotado mediante inyección de portapapeles. Al insertar acciones ocultas de copiar al portapapeles en botones de una página web, logró que el agente de inteligencia artificial sobrescribiera el portapapeles del usuario con enlaces maliciosos mientras navegaba automáticamente por el sitio.
Esta vulnerabilidad es peligrosa porque cuando el usuario intenta pegar contenido posteriormente, podría ser redirigido a sitios de suplantación de identidad diseñados para capturar información de inicio de sesión, incluyendo códigos de autenticación multifactor. Brave, una compañía de navegadores de código abierto, publicó un informe técnico documentando múltiples vectores de ataque a los que son susceptibles los navegadores con agentes de inteligencia artificial, incluyendo comandos ocultos en imágenes que se ejecutan cuando un usuario toma capturas de pantalla.
OpenAI reconoce el problema como desafío sin resolver
Dane Stuckey, director de Seguridad de la Información de OpenAI, reconoció públicamente que la inyección de instrucciones representa un problema de seguridad fronterizo sin resolver. Según Stuckey, aunque OpenAI realizó extensas pruebas de equipo rojo, implementó técnicas novedosas de entrenamiento del modelo para recompensar el rechazo de instrucciones maliciosas y añadió múltiples capas de protección, los adversarios dedicarán tiempo y recursos para encontrar formas de engañar al agente de ChatGPT.
La compañía implementó dos modos de operación para mitigar riesgos. El Modo Desconectado permite que el agente actúe sin credenciales de cuenta, limitando el acceso a contraseñas o tokens de autenticación. El Modo de Vigilancia pausa las acciones automáticas cuando el agente interactúa con sitios que contienen información sensible, como plataformas bancarias, permitiendo al usuario verificar operaciones antes de su ejecución. Sin embargo, expertos señalan que estas medidas no eliminan completamente el riesgo.
Superficie de ataque expandida por el modo agente
Una de las características más promocionadas de Atlas es su modo agente, que otorga a ChatGPT la capacidad de realizar acciones como hacer clic, navegar e interactuar con sitios web de forma autónoma en nombre del usuario. Esta autonomía, aunque potente, crea una brecha de seguridad considerable. Si el agente de inteligencia artificial encuentra una instrucción maliciosa durante una sesión de navegación, puede ejecutar comandos dañinos sin advertencia visible, exponiendo potencialmente cuentas personales o datos confidenciales.
Srini Devadas, profesor del MIT e investigador principal de CSAIL, advirtió que el desafío fundamental es que para que el asistente de inteligencia artificial sea útil, debe tener acceso a datos y privilegios del usuario. Si los atacantes logran engañar al asistente de inteligencia artificial, es equivalente a que el usuario mismo haya sido engañado. Esta integración entre navegación e inteligencia artificial representa una nueva superficie de ataque más peligrosa que las vulnerabilidades tradicionales de navegadores.
Técnicas de ataque y riesgos de privacidad
Investigadores de NeuralTrust identificaron una técnica de inyección de instrucciones que explota la barra de direcciones de Atlas. El ataque disfraza instrucciones maliciosas como direcciones web aparentemente inofensivas que el navegador interpreta como texto de alta confianza. La dirección web malformada incorpora instrucciones en lenguaje natural al agente, convirtiendo la barra de direcciones en un vector de escape que permite ejecutar acciones dañinas.
Brave expuso vulnerabilidades similares en otros navegadores agénticos. En Comet de Perplexity, atacantes podían incrustar comandos ocultos que la inteligencia artificial ejecutaba al resumir contenido, exponiendo datos sensibles. En Fellou, otro navegador agéntico de inteligencia artificial, simplemente navegar a una página maliciosa activa la ejecución de instrucciones dañinas sin interacción del usuario.
Más allá de las vulnerabilidades de seguridad, ChatGPT Atlas solicita compartir llaveros de contraseñas, funcionalidad que podría ser explotada por ataques maliciosos. La facilidad para importar contraseñas e historial desde Chrome significa que usuarios menos alfabetizados técnicamente comparten datos masivos sin consentimiento informado. Devadas señaló que el principal riesgo es la posible fuga de información sensible cuando contenido privado se comparte con servidores de inteligencia artificial.
Vulnerabilidad generalizada en navegadores agénticos
Las vulnerabilidades de inyección de instrucciones no son exclusivas de ChatGPT Atlas. El equipo de seguridad de Perplexity reconoció que el problema demanda repensar la seguridad desde cero, señalando que estos ataques manipulan el proceso de toma de decisiones de la inteligencia artificial, convirtiendo las capacidades del agente contra su usuario. Simon Willison, experto en seguridad de inteligencia artificial, expresó que los riesgos de seguridad y privacidad involucrados siguen siendo muy elevados, solicitando explicaciones profundas sobre las defensas implementadas.
Actualmente, parece que la principal defensa de Atlas es esperar que el usuario observe cuidadosamente lo que hace el modo agente en todo momento. Este enfoque resulta poco práctico considerando que la utilidad del agente radica precisamente en su capacidad de operar autónomamente.
Un desafío sin solución perfecta
Johann Rehberger, investigador especializado en ataques de inteligencia artificial, declaró que la inyección de instrucciones permanece como una amenaza emergente que impacta confidencialidad, integridad y disponibilidad de datos. El problema no tiene mitigación perfecta, comparable a ataques de ingeniería social. Aunque OpenAI implementó controles que dificultan la explotación, contenido diseñado cuidadosamente puede engañar a ChatGPT Atlas para ejecutar acciones no autorizadas.
Chalhoub enfatizó que estos riesgos son más peligrosos que las vulnerabilidades tradicionales de navegadores. Con un sistema de inteligencia artificial que lee activamente contenido y toma decisiones por el usuario, la superficie de ataque es mucho más amplia e invisible. Mientras que en navegadores convencionales se requieren múltiples acciones del usuario para ser atacado, en navegadores agénticos la simple visita a una página comprometida puede desencadenar consecuencias graves sin interacción adicional.
Los expertos coinciden en que aunque OpenAI continúa invirtiendo en investigación, seguridad y robustez del modelo, el problema de la inyección de instrucciones representa un juego del gato y el ratón donde siempre existirán riesgos residuales. La naturaleza de sistemas que interpretan lenguaje natural y ejecutan acciones automáticamente implica que nuevas vulnerabilidades seguirán emergiendo conforme los adversarios desarrollen técnicas más sofisticadas.





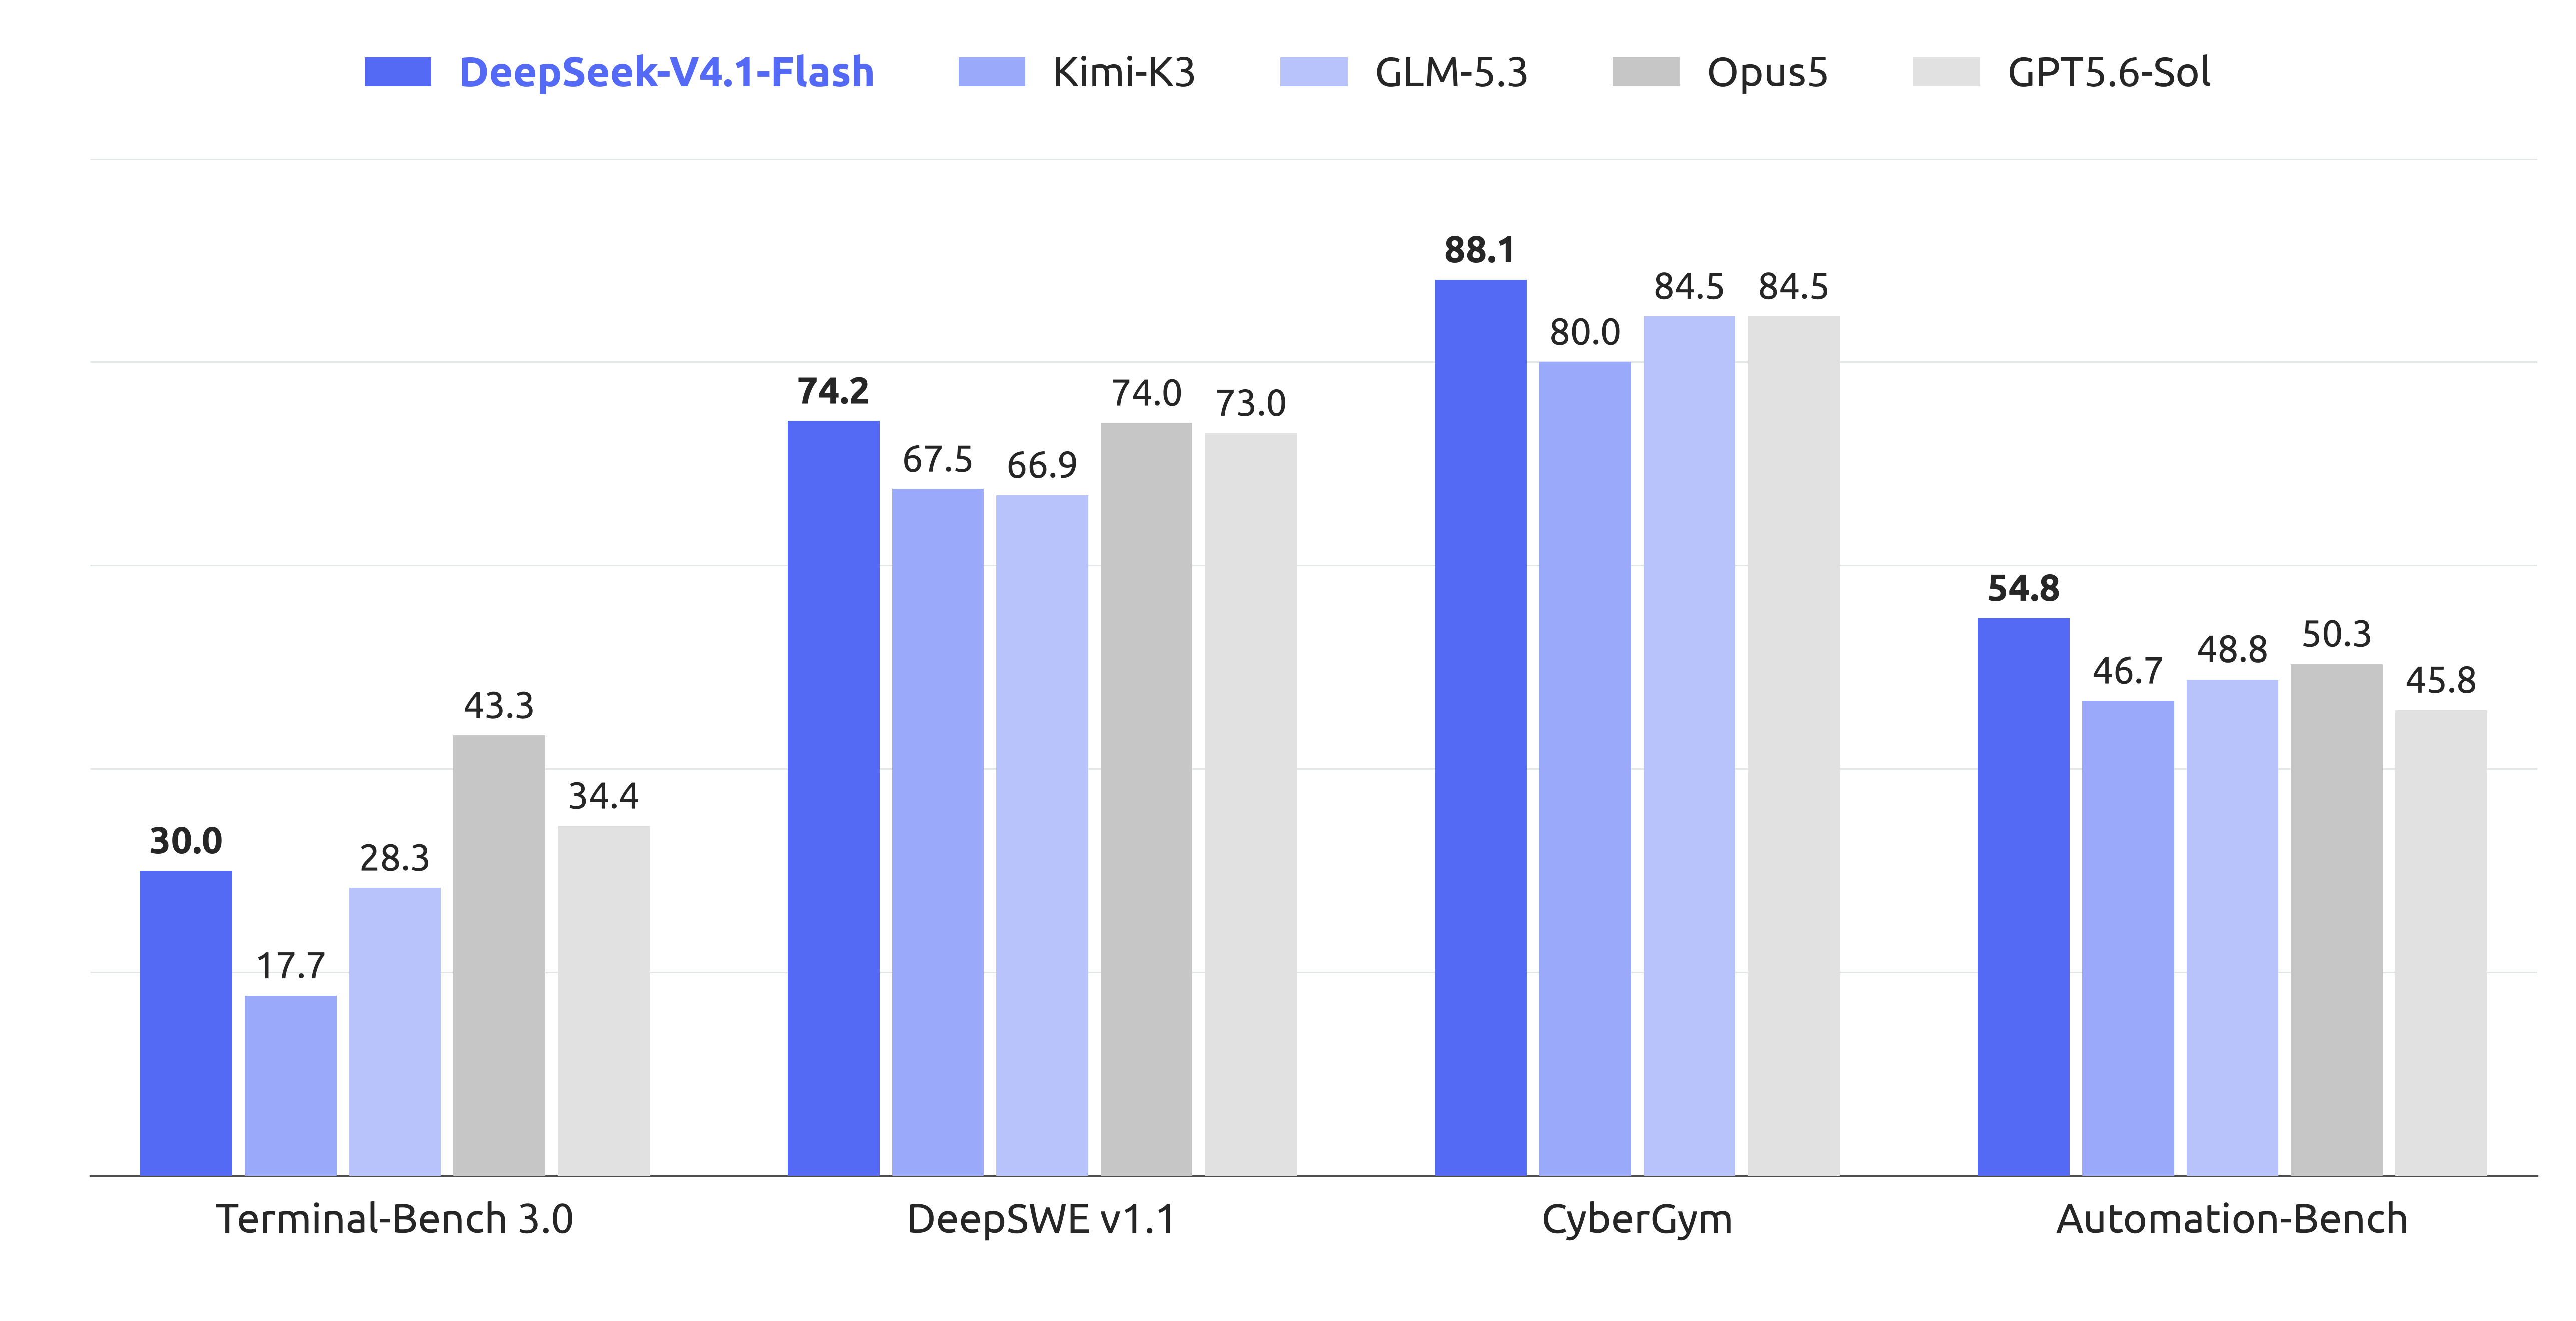
DeepSeek ha presentado V4.1-Flash, su modelo de inteligencia artificial más pequeño y económico hasta la fecha, con precios desde $0.003 por millón de tokens gracias a su sistema de caché. Según la compañía, este modelo supera a GPT-5.6 Sol de OpenAI y a Claude Opus 5 de Anthropic en tareas de programación y ciberseguridad, marcando un hito en la relación costo-rendimiento.
Este lanzamiento podría redefinir el mercado de los modelos de lenguaje, ofreciendo una alternativa accesible para desarrolladores y empresas.
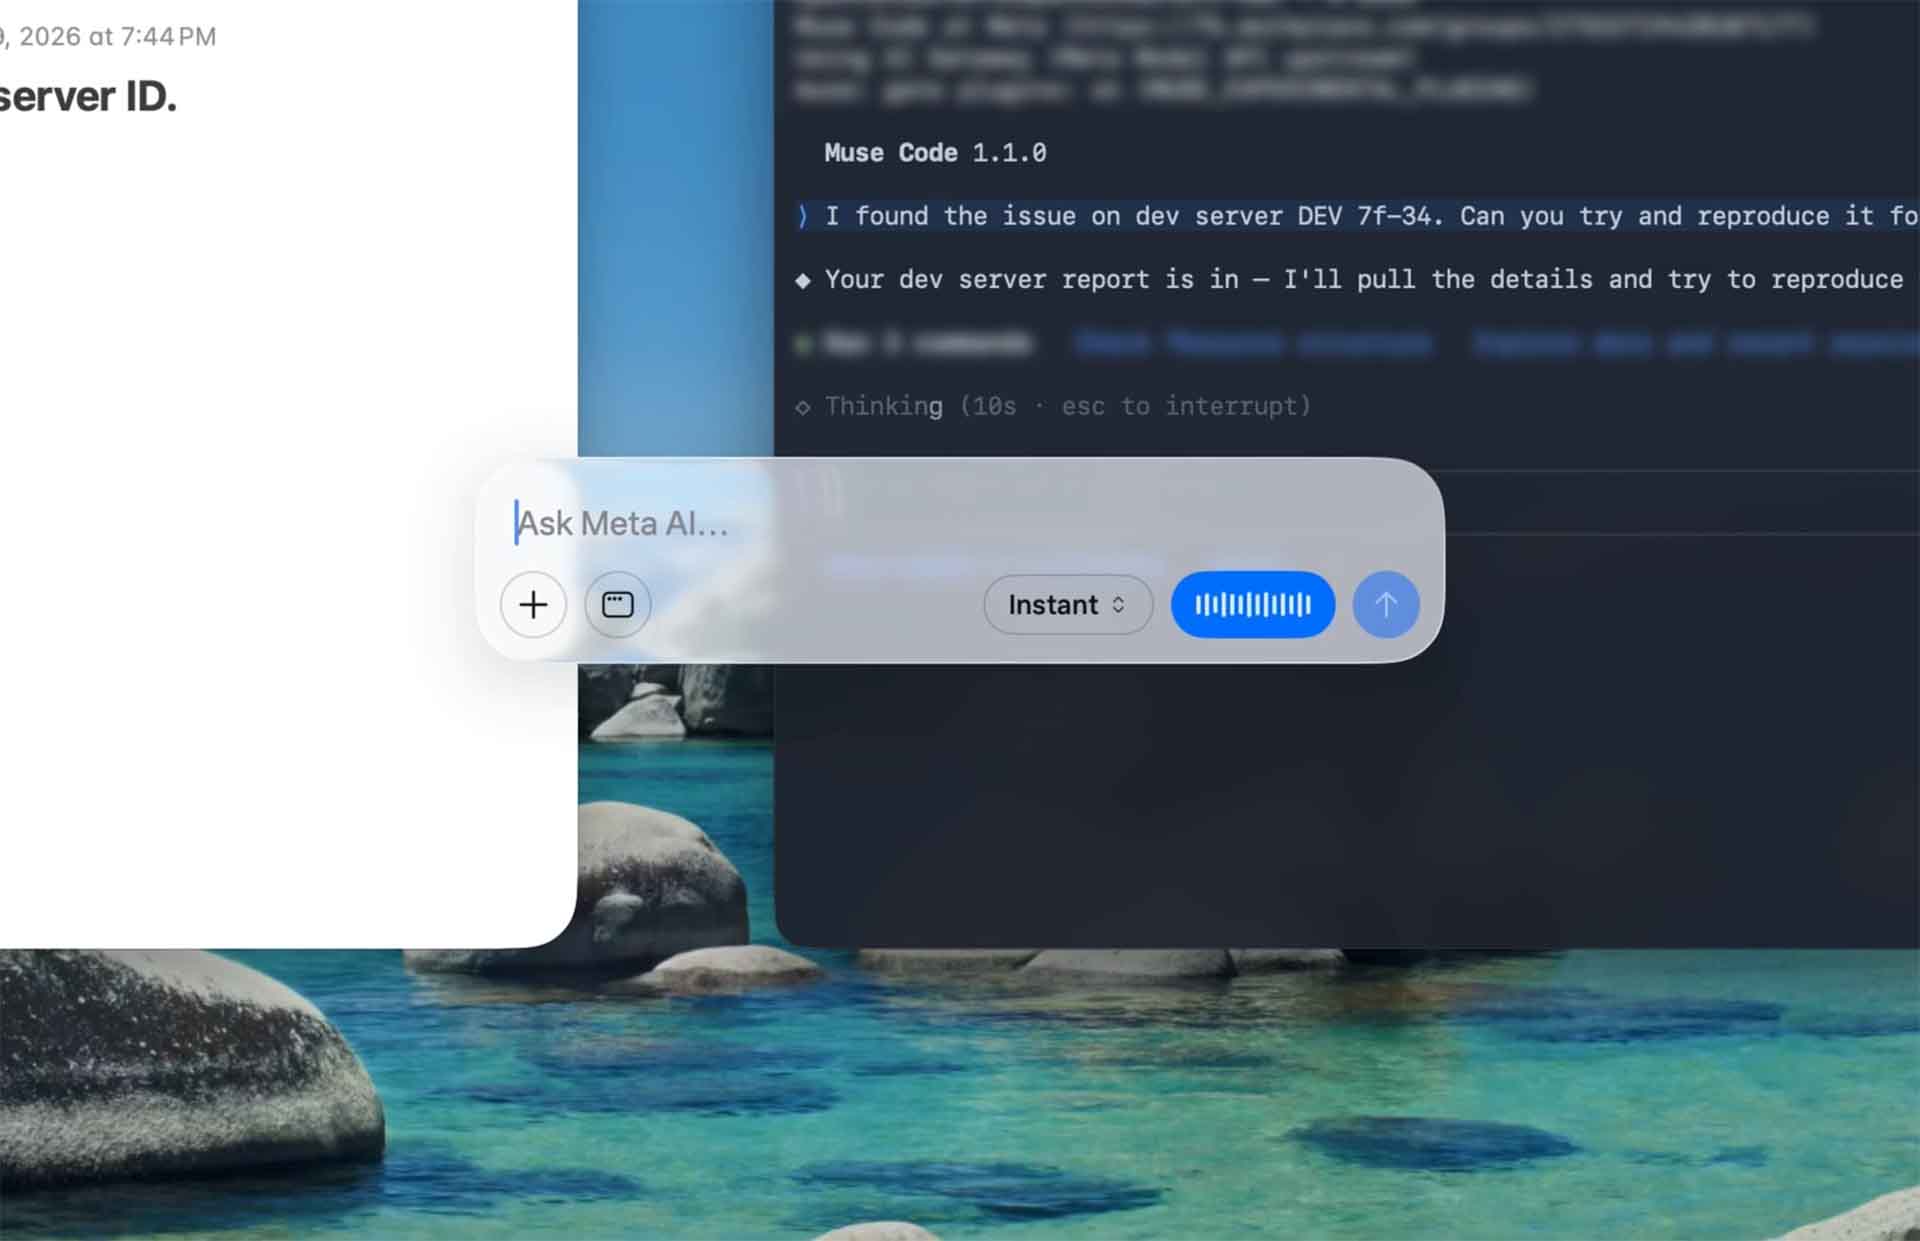
Meta lanza Muse Voice Transcribe, su primer modelo de audio en tiempo real con diarización para 20+ hablantes y soporte multilingüe. Un avance en transcripción de voz con IA que redefine la interacción humana con la tecnología.
Google ha presentado Gemini 3.5 Transcribe, su modelo más avanzado de transcripción de voz a texto, diseñado para ofrecer precisión y eficiencia en tiempo real. A diferencia de los modelos tradicionales, que tienen dificultades con el ruido de fondo, la jerga técnica o las disfluencias en el habla, este nuevo modelo convierte el audio en bruto en texto pulido, formateado y listo para usar.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura13 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá