

Comunicados de Prensa
Crece el Open Banking: ¿Cuáles son los peligros en ciberseguridad?

[adsenseyu1]
Por Ricardo Cazares, Vicepresidente de Ventas Latinoamérica en Imperva
El Open Banking está avanzando rápidamente en Latinoamérica. A finales de 2021, había más de 2,200 entidades financieras en México que ya habían implementado APIs para intercambiar “datos abiertos” con terceros.
El Open Banking ha creado una serie de ventajas tanto para los clientes como para las empresas, como una mayor flexibilidad y personalización, una mejor inclusión financiera y menores costos y comisiones. Estos beneficios, junto con el apoyo gubernamental a las fintech, han sido decisivos para el crecimiento de sus servicios y han consolidado aún más al sector financiero como líder en transformación digital.
Sin embargo, las innovaciones, los datos de valor que poseen y la adopción de nuevos servicios digitales amplían continuamente la superficie de ataque de las entidades financieras. El sector se vio afectado por más de una cuarta parte de todos los ciberataques (28%) en 2022, el doble que la siguiente industria más atacada.
En concreto, los expertos de Imperva descubrieron que el volumen de tráfico no supervisado que fluye a través de las interfaces de programación de aplicaciones (API) se ha disparado un 89% en el último año. Las API sustentan toda la estructura del Open Banking y un gran porcentaje de este tráfico contiene información sensible, por lo que es esencial que tanto los bancos como las empresas de tecnología financiera lo controlen. De hecho, dada la importancia de las API para prácticamente todos los aspectos de la transformación digital, permitir que queden sin supervisión es el equivalente en ciberseguridad a ignorar una bomba de tiempo.
Proteger el activo más importante
Las API son tan importantes para los servicios digitales porque permiten que distintas aplicaciones compartan datos y “hablen” entre sí. Y lo que es más importante, los datos que intercambian suelen proceder de bases de datos backend, lo que significa que las API funcionan como una vía de acceso al activo más valioso de las empresas: sus datos.
El peligro para las instituciones financieras es que casi un tercio (30%) de este tráfico se realiza a través de “API en la sombra”. Según Imperva Threat Research, las APIs en la sombra son de terceros que una empresa utiliza pero no rastrea, o bien APIsI internas no supervisadas, olvidadas o que quedan fuera de la visibilidad de los equipos de seguridad.
Dado que las API pueden conectarse a bases de datos, son una vía ideal para que los hackers filtren información confidencial o pongan en peligro las aplicaciones empresariales. Ya se estima que uno de cada 13 incidentes cibernéticos está relacionado con la inseguridad de las API, por lo que representa un importante fallo de seguridad que todas las empresas financieras deberían de solucionar de inmediato.
Tres pasos para garantizar la seguridad
Para eliminar las “API en la sombra” y evitar el uso indebido se necesitan tres capacidades básicas:
- Visibilidad total de todas las API de la organización: Dada la velocidad a la que se producen y modifican las API, el descubrimiento y la clasificación manual es prácticamente imposible. En su lugar, mediante la automatización del proceso, las instituciones financieras pueden desarrollar un inventario completo de APIs que se actualiza continuamente cada vez que se realiza un cambio en la producción, proporcionando visibilidad a los equipos de seguridad sin ralentizar a los desarrolladores.
- Establecer una buena gestión: Por ejemplo, la aplicación de normas y políticas de seguridad comunes sobre cómo deben utilizarse las API. Esto no sólo ahorra tiempo y dinero gracias a una mayor coherencia, sino que también permite una mejor toma de decisiones en relación con los procesos de creación, despliegue y consumo de API. Esto es aún más importante en sectores muy regulados, como el financiero, para garantizar el cumplimiento de normativas.
- Visibilidad sobre el esquema completo de cada API: Esto también debe incluir todos los datos que fluyen a través de ellas. Gracias a la visibilidad de los esquemas, las empresas pueden definir el uso previsto de los puntos finales de las API y compararlo con una línea de base de comportamiento normal, lo que facilita la identificación e investigación de anomalías. Esto está estrechamente relacionado con la buena administración de las API, ya que implica comprender la carga útil subyacente y asegurarse de que también está protegida.
Para que estas capacidades de seguridad sean eficaces, las empresas necesitan también evaluar entornos heredados, híbridos y nativos de la nube. De lo contrario, la protección de las API seguirá estando fragmentada. Como consecuencia, quedarán desprotegidas y el tráfico potencialmente sensible no se supervisará.
Tomar la iniciativa
Debido a la estricta normativa que impacta a las instituciones financieras, como es la “ley fintech” en México y Brasil, el sector ha sido durante mucho tiempo líder en ciberseguridad y muchas empresas han adoptado nuevas tecnologías para mejorar la protección de datos o la seguridad de las aplicaciones. Ahora, debido al crecimiento del Open Banking y otras iniciativas de transformación digital, las “API en la sombra” se han convertido en otro reto con el que tienen que lidiar.
La protección sólida es una cuestión holística. Sin embargo, si se centran en garantizar la plena visibilidad de las API en todos los entornos, trazar la estrategia y el flujo de trabajo útil subyacente de cada una, así como aplicar buenas prácticas de gestión, las organizaciones pueden aprovechar al máximo las ventajas del open banking, al tiempo que se protegen a sí mismas y a sus clientes de las graves repercusiones tanto monetarias como de reputación en el caso de que un ataque sea exitoso.
Para más información: https://impervaopenfinance.
Lo más leído en Comunicados de Prensa
-
 Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes…
-
 Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos…




Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos comprometen credenciales corporativas en la nube para secuestrar el acceso a modelos de lenguaje avanzados (LLM) y revenderlo. A diferencia del cryptojacking, genera picos de consumo con facturas fraudulentas que pueden superar los 100 mil dólares diarios por organización.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes…
-
Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos…

Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes de inteligencia artificial, revela que el 83% de los usuarios mexicanos de IA redujo el uso de otras fuentes de información al incorporar estas herramientas en sus búsquedas relacionadas con compras. La tecnología ya interviene en comparaciones, recomendaciones de marcas y soporte técnico.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes…
-
Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos…
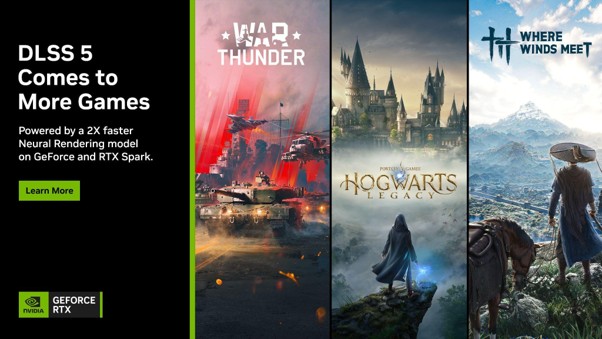
NVIDIA confirmó que su tecnología DLSS 5 con 3D-Guided Neural Rendering llegará este mes de noviembre a Hogwarts Legacy, War Thunder y Where Winds Meet, impulsada por un modelo de IA dos veces más rápido que el anterior, disponible para la serie GeForce RTX 50 y equipos RTX Spark.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes…
-
Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos…
Lo más leído
-
Comunicados de Prensa
DLSS 5 llega en noviembre a Hogwarts Legacy War Thunder y Where Winds Meet
-
Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
-
Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
-
 Apps
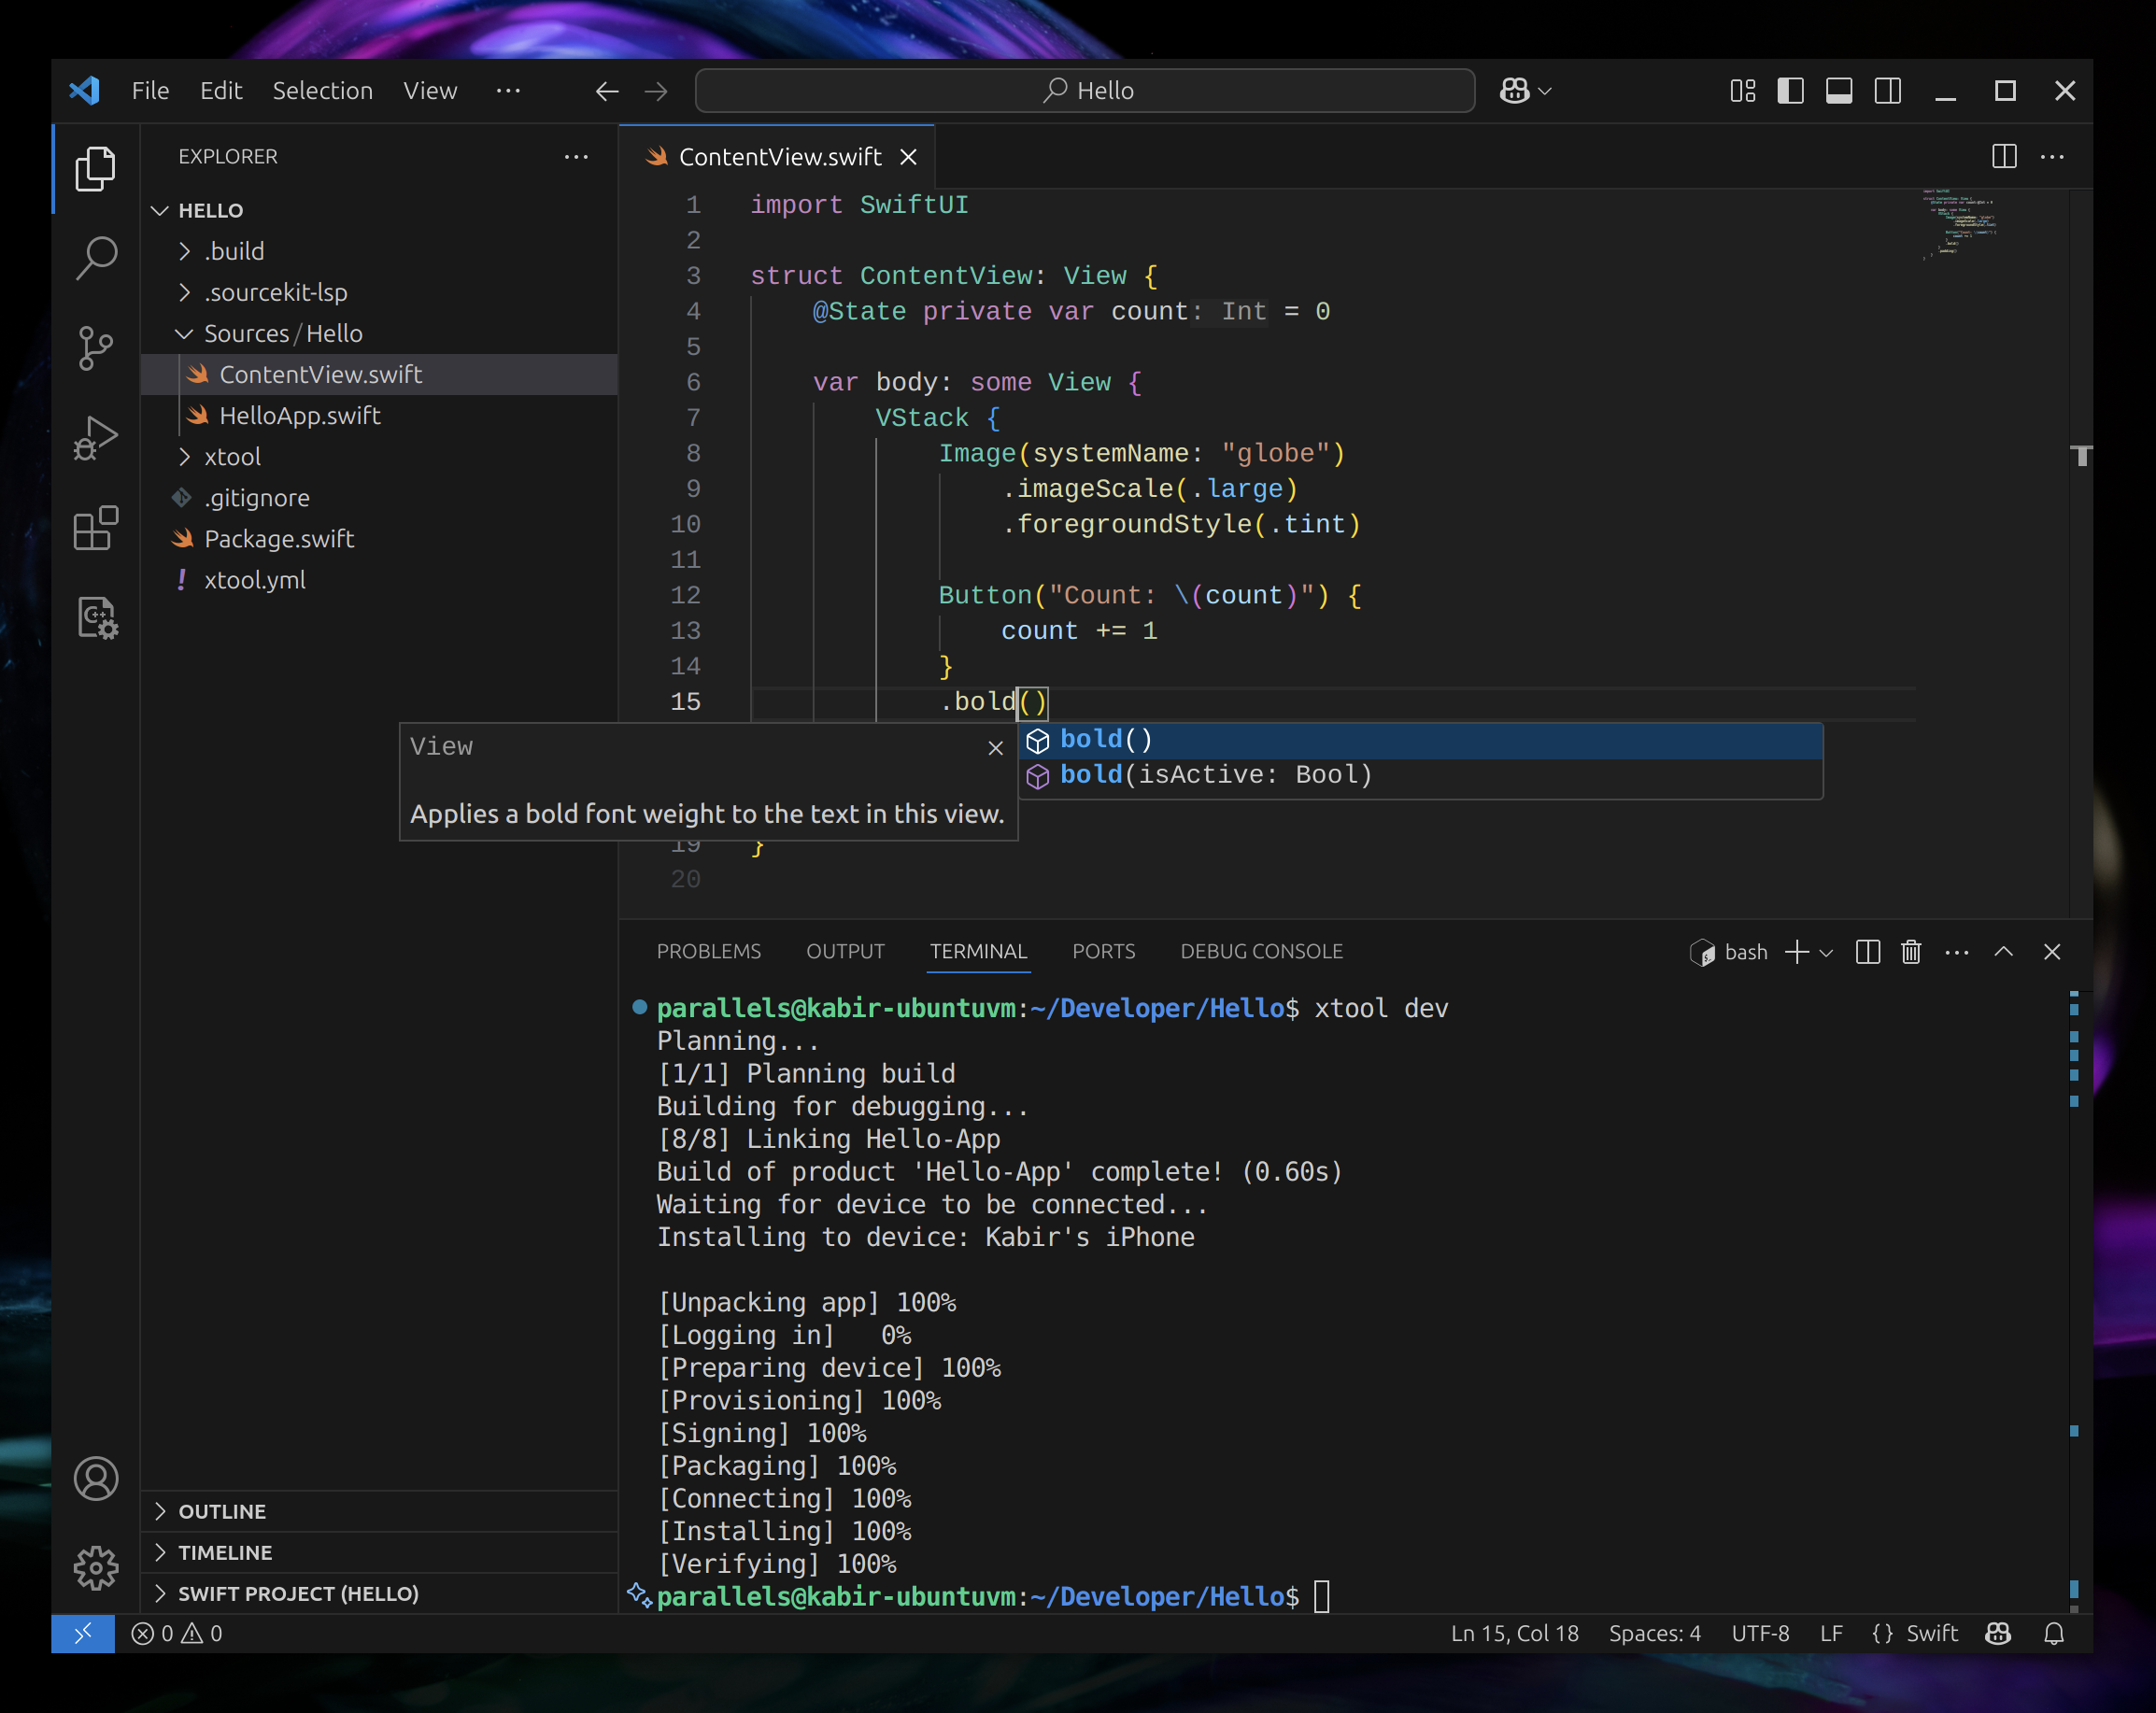
xtool el reemplazo de Xcode para crear apps iOS sin Mac
-
 Digitalización
Guía para personalizar OpenCode con DeepSeek y prompts de agente
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales14 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá