


Blogs
G DATA: UROBUROS, UN SPYWARE ALTAMENTE SOFISTICADO Y COMPLEJO CON RAÍCES RUSAS


[adsenseyu1]
G Data descubre un malware sospechoso de haberse creado en el laboratorio de algún servicio secreto
México D.F. a 3 de Marzo de 2014 — Los expertos en seguridad de G Data han descubierto un spyware altamente sofisticado y complejo. Está diseñado para robar información secreta y altamente sensible de instituciones públicas, servicios de inteligencia o grandes corporaciones. El rootkit, llamado Uroburos, es capaz de propagarse por las redes infectadas de forma autónoma. Incluso los equipos que no están conectados a Internet son atacados por este malware. G Data concluye que para desarrollar un software como este son necesarias notables inversiones en personal e infraestructura y su diseño y nivel de complejidad permiten deducir que pueda haberse elaborado en los laboratorios de algún servicio secreto. De acuerdo a detalles técnicos como el nombre de los archivos, el cifrado y el comportamiento del software, se sospecha que Uroburos podría provenir de los mismos autores del ciberataque dirigido contra Estados Unidos en 2008, en aquella ocasión usando un malware llamado “Agent.BTZ”. El fabricante de soluciones de seguridad alemán estima que este malware ha permanecido funcionando al menos tres años. Los expertos de G Data SecurityLabs ofrecen detalles técnicos adicionales en su blog corporativo http://blog.gdata.de
¿Qué es Uroburos?
Uroburos es un rootkit formado por dos archivos, un driver y un archivo de sistema cifrado. El malware puede usarse para tomar el control del PC infectado, ejecutar cualquier código arbitrario y ocultar sus acciones en el sistema. Uroburos es también capaz de robar datos y grabar el tráfico de datos de la red. Su estructura modular permite a los atacantes completar el malware con funciones adicionales. Y es precisamente su modularidad y flexibilidad lo que detalla lo avanzado y peligroso de este malware.
Su complejidad técnica apunta a los servicios secretos
El diseño de Uroburos atestigua que el malware es muy complejo y costoso de desarrollar y los expertos de G Data deducen que han tenido que estar implicados en su creación desarrolladores altamente cualificados. De igual forma, el fabricante alemán asume que no ha sido obra de ciberdelincuentes y piensa que algún servicio secreto se esconde detrás de Uroburos.
Uroburos está diseñado para trabajar en redes de grandes empresas, instituciones públicas y organizaciones dedicadas a la investigación. El patrón muestra que los atacantes han tenido en cuenta la circunstancia de que en las redes conviven ordenadores no conectados. El malware se propaga de forma autónoma y funciona en modo “peer to peer” donde los ordenadores infectados en una red cerrada se comunican directamente entre sí y donde los atacantes sólo necesitan un PC con acceso a Internet. Los ordenadores infectados recolectan los datos y los transfieren al ordenador con conexión, donde se recopilan las informaciones y se transfieren a los atacantes. Uroburos soporta los sistemas de Microsoft Windows de 32 y 64 bits.
Un malware con conexión rusa
De acuerdo a los detalles técnicos, el cifrado y el comportamiento del malware, los expertos de G Data observan una conexión ente Uroburos y un ciberataque llevado a cabo contra Estados Unidos en 2008 mediante un malware conocido como “Agent.BTZ”. Uroburos comprueba los sistemas infectados para ver si dicho malware está ya instalado, en cuyo caso el rootkit permanece inactivo. De igual forma, parece claro que los desarrolladores de estos dos programas son ruso parlantes.
Los análisis muestran que los atacantes no están interesados en internautas ordinarios. Los esfuerzos operacionales solo están justificados cuando se persiguen información sensible y nunca de internautas comunes, como grandes empresas, estados, servicios secretos o similares.
Al menos tres años funcionando
El rootkit Uroburos es el malware más avanzado que los expertos de G Data han analizado en su laboratorio y su driver más antiguo fue compilado en 2011, lo que indica que permanece activo desde entonces.
Vector de infección, indeterminado
Hasta ahora, no ha sido posible determinar cómo se infiltra Uroburos en una red y el ataque puede darse con éxito de varias formas, entre ellas, spear phising (phising dirigido a objetivos específicos), infecciones drive-by o ingeniería social.
¿Qué significa Uroburos?
G Data ha utilizado este nombre después de comprobar su presencia en el código fuente. Uroburos es un símbolo griego que muestra un animal serpentiforme engullendo su propia cola.
Más información en http://blog.gdatasoftware.com/blog/article/uroburos-highly-complex-espionage-software-with-russian-roots.html







¿Cansado de que tus proyectos de inteligencia artificial se queden en el “hola mundo”? Con Hermes Agent, puedes crear agentes autónomos que investiguen, codifiquen y desplieguen soluciones por ti. En esta guía, te mostramos cómo pasar de cero a un agente funcional en menos de 30 minutos, desde la instalación básica hasta la orquestación de flujos multiagente, con ejemplos de código, comandos CLI y recomendaciones para optimizar tu contenido.
La inteligencia artificial está transformando la creación de contenido visual. En 2026, herramientas como Runway, Pika y Synthesia permiten generar videos ultrarealistas, avatares con voz natural y efectos cinematográficos a partir de texto o imágenes. Esta guía comparativa analiza las 15 plataformas más destacadas, sus funciones, ventajas y casos de uso ideales para que elijas la que mejor se adapte a tus necesidades.
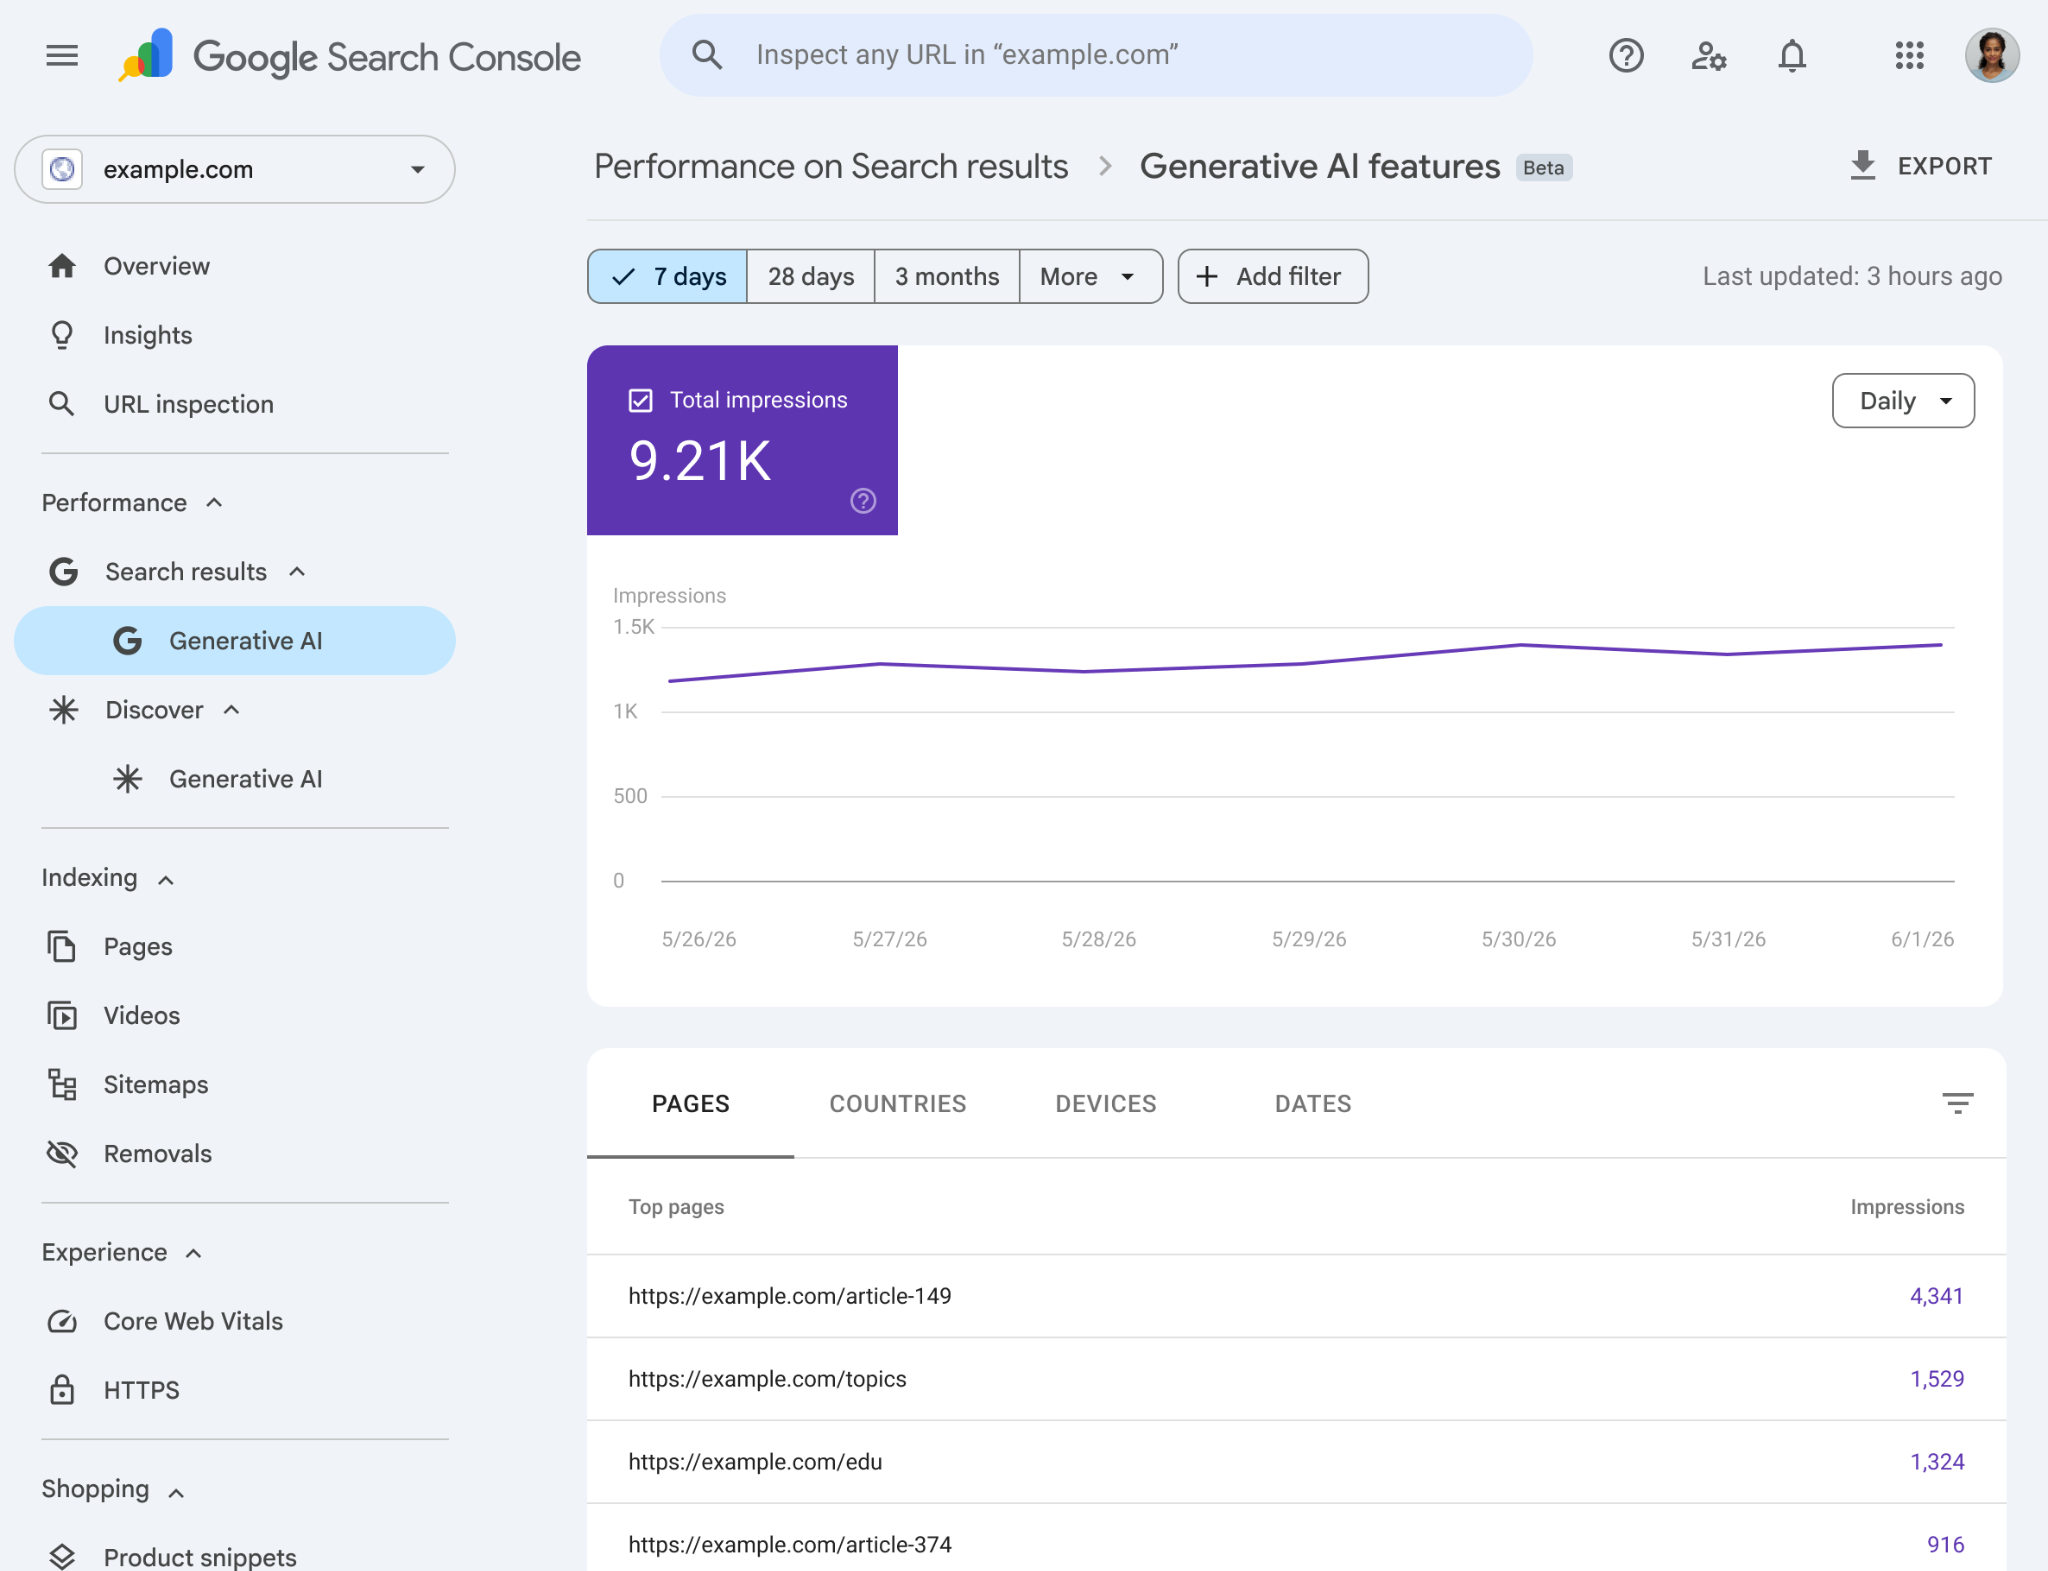
El 3 de junio de 2026, Google anunció el lanzamiento de nuevos informes en Search Console para medir el rendimiento de la inteligencia artificial generativa en la Búsqueda y en Discover. Estos informes permiten analizar la visibilidad de un sitio en funciones como Vistas creadas con IA y el Modo IA, además de ofrecer datos detallados sobre impresiones, páginas, países y dispositivos.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá