


Apple
Falla de Día Cero Ataca iOS y Apps OSX de Apple


Varios investigadores revelaron fallas de día cero en los sistemas operativos iOS y OSX de Apple que les permitieron invadir cadenas de claves, descifrar contenedores seguros y evadir chequeos de seguridad de la tienda de apps de Apple.[adsenseyu1]
El grupo de seis investigadores de la Universidad de Indiana, la Universidad de Pekín y del Instituto de Tecnología de Georgia dice que casi el 90 por ciento de las más de 1600 aplicaciones OSX y 200 apps iOS que evaluaron son vulnerables, haciendo esto una preocupación para los usuarios de la plataforma Apple. Estas aplicaciones son vulneradas por lo que el grupo llama al ataque “un acceso no autorizado a los recursos de aplicaciones cruzados (XARA)” el cual permite que el malware robe datos seguros.
Se supone que el diseño de los sistemas operativos de Apple impide estos tipos de ataques al colocar las aplicaciones en una caja de arena y separarlas previniendo que puedan invadirse unas a otras. Sin embargo, esta investigación prueba que ese ya no es el caso poniendo cientos de millones de dispositivos en riesgo.
Luego de descifrar el servicio de cadena de claves el grupo pudo ganar acceso a contraseñas almacenadas, credenciales y contenedores de cajas de arena. El grupo también descubrió “debilidades dentro del mecanismo de comunicación de interaplicación en OSX y iOS los cuales se pueden utilizar para robar datos confidenciales.” El grupo también pudo publicar una app maliciosa en la tienda de aplicaciones de Apple que hurta información confidencial como fotos y tokens.
El grupo, el cual describe la situación como “grave” informó a Apple de la vulnerabilidad en octubre de 2014 sin embargo Apple no respondió oportunamente y el grupo publicó sus descubrimientos.
Aunque las alegaciones del grupo parecen sustanciadas mediante investigación y demostraciones de video bien documentados Check Point puede asegurarle a sus clientes que su espacio de trabajo Capsule está protegido de este tipo de ataques.
La investigación del grupo describe varias explotaciones que pueden comprometer la información de un usuario. De estas, las dos más graves comprometen la cadena de claves para hurtar datos secretos tales como claves y puede descifrar contenedores donde una aplicación maliciosa puede acceder a otro contenedor de aplicaciones comprometiendo sus datos privados. Estas dos explotaciones sólo son posibles en OS X. Debido a un diseño más limitado o implementación de seguridad diversa de estas características en iOS la cadena de claves se coloca en la caja de arena y no se puede compartir; y las aplicaciones y los marcos se instalan en carpetas únicas.
Las otras dos explotaciones describen vulnerabilidades IPC (Interproceso de comunicación). En la primera WebSockets describe un diseño problemático de parte de Apple, donde las aplicaciones no pueden autenticar su conexión. Por lo tanto, no pueden verificar que se establezca una conexión con la aplicación correcta al otro lado. Capsule Workspace no utiliza WebSockets para IPC y no es vulnerable a este ataque.
La segunda explotación describe una vulnerabilidad IPC bien conocida donde las apps pueden secuestrar sistemas y comprometer los datos. Los sistemas de aplicación a menudo se utilizan en iOS como el método principal de pasar información entre apps. Debido al diseño inseguro de los sistemas de aplicación en nuestra solución envolvente hemos desarrollado un protocolo IPC seguro sobre sistemas para garantizar que la información permanezca segura y no se pueda comprometer.
Sin embargo este tipo de ataque destaca la importancia de tener herramientas proactivas que pueden detectar, mitigar y eliminar ataques avanzados en celulares y tabletas. Check Point Mobile Threat Prevention está diseñado para detectar comportamiento sospechoso en aparatos móviles y toma pasos apropiados para proteger información confidencial inmediatamente.
Para mayor información visite http://www.checkpoint.com/mobilesecurity




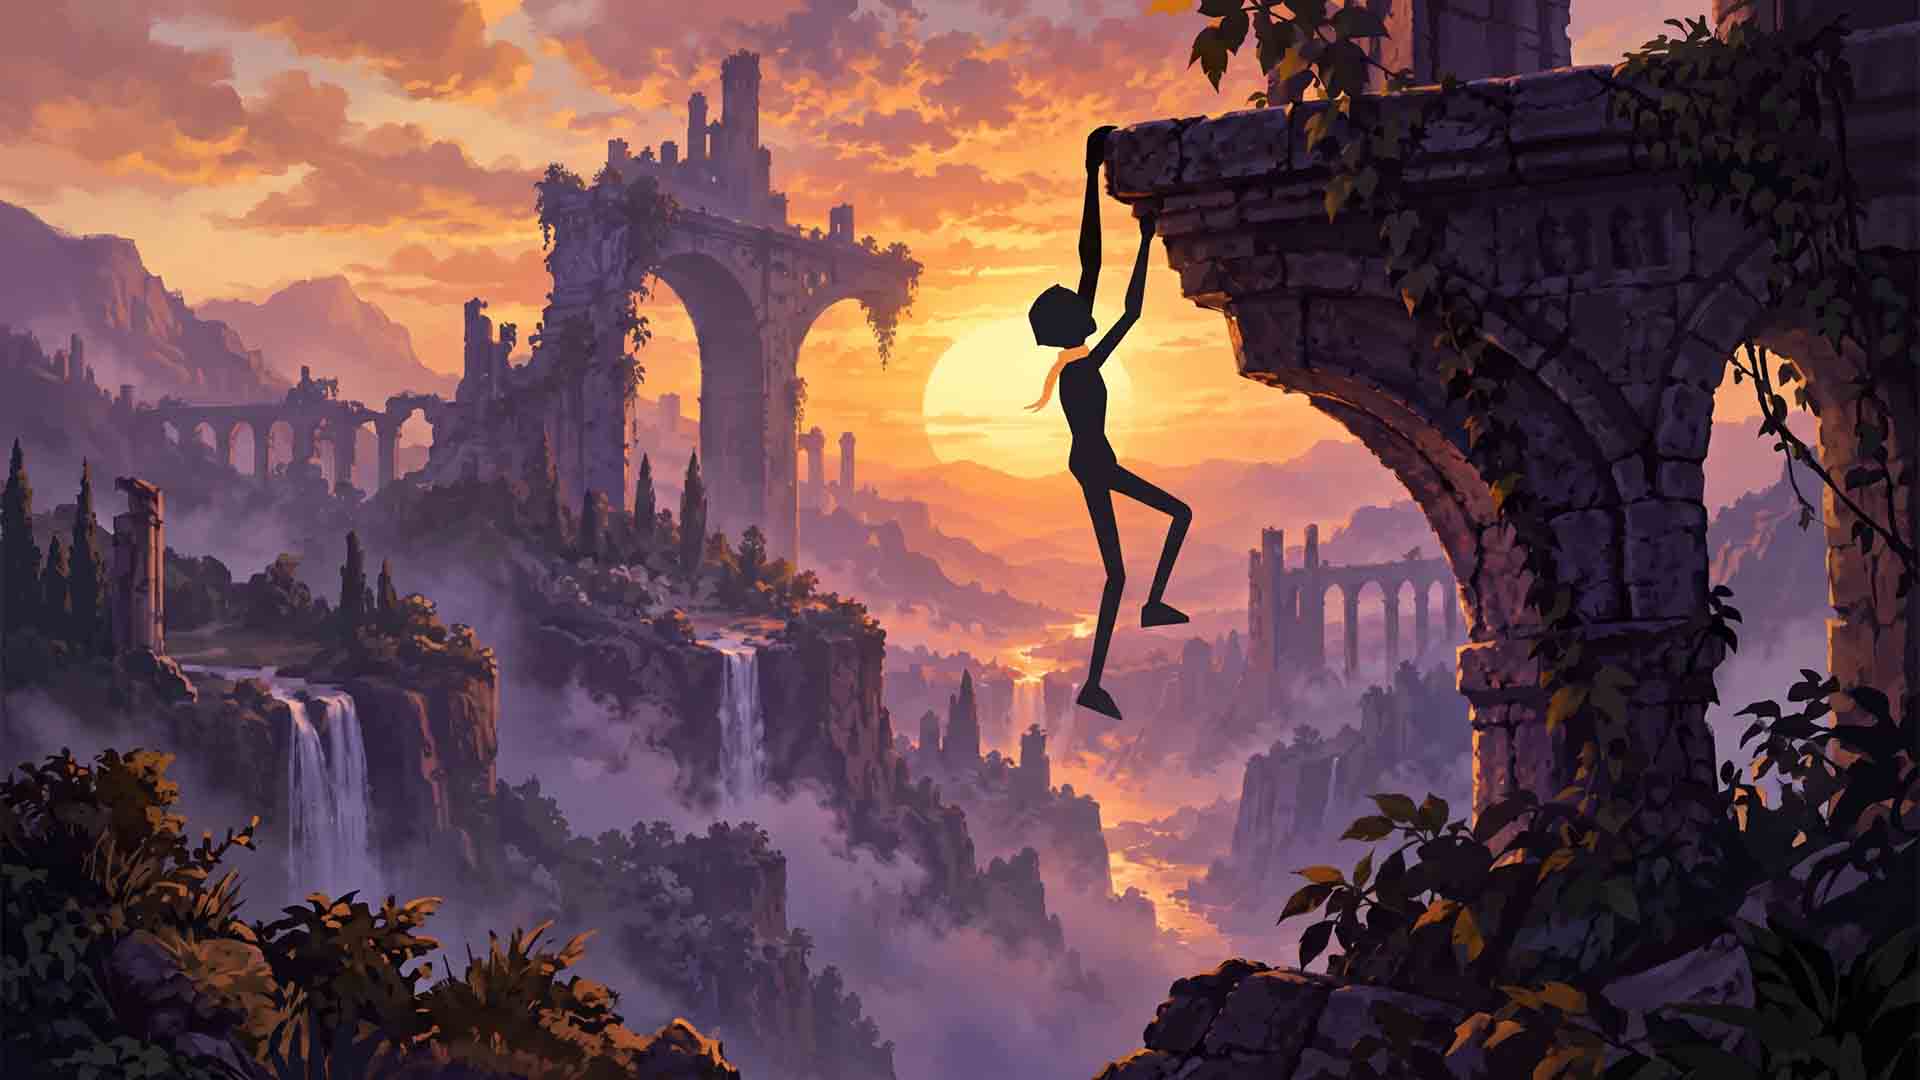
Un escalador, un solo dedo y cinco mundos por recorrer. Esta propuesta independiente de escalada con física llegó a iPhone el 17 de septiembre de 2026 con control de un dedo, retos diarios y clasificaciones en Game Center. La descarga es gratuita y exige precisión en cada salto, pues el peso del personaje y la resistencia limitada condicionan todo el ascenso.
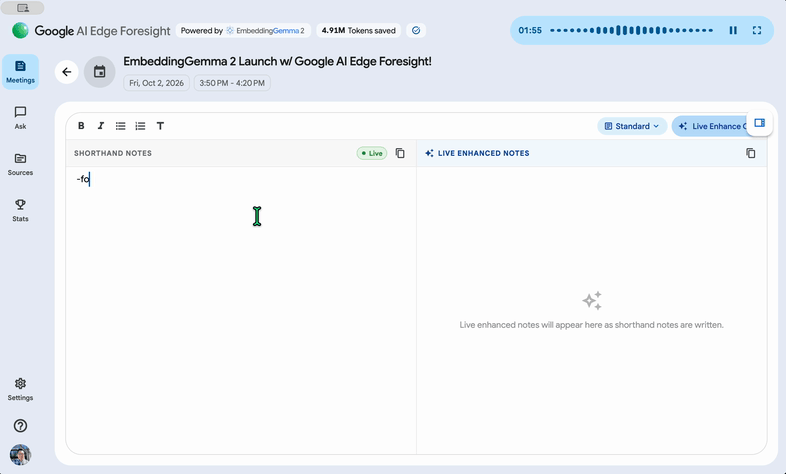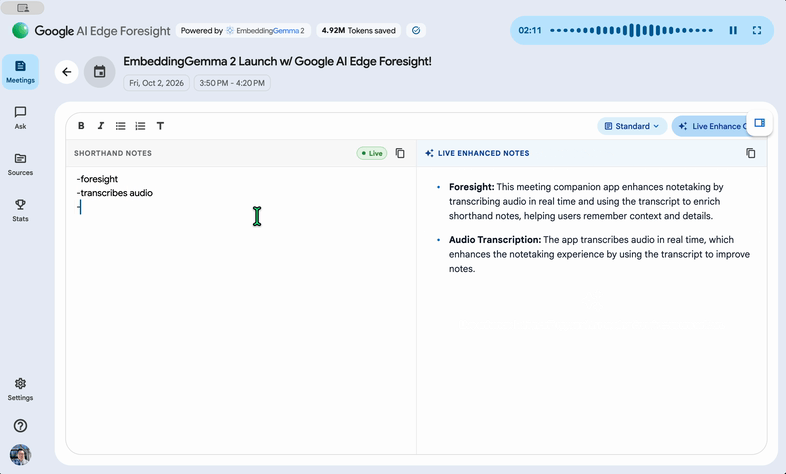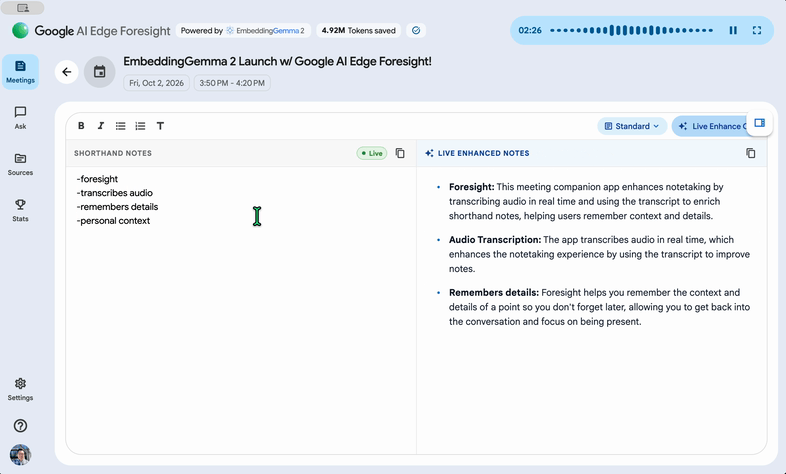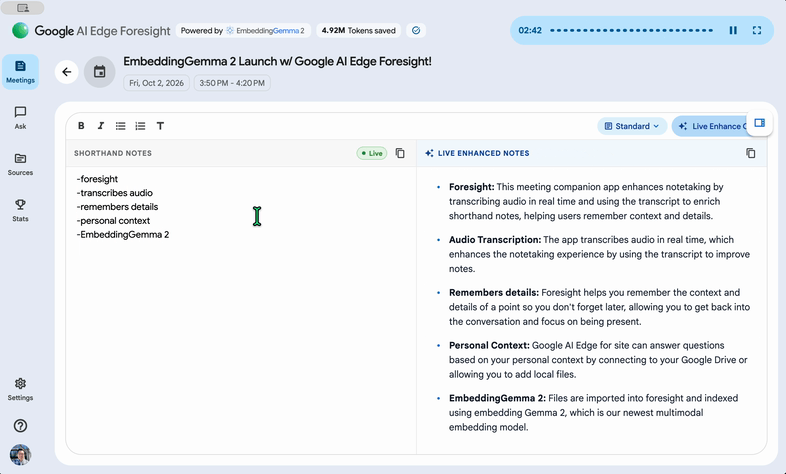
Google lanzó AI Edge Foresight, una app experimental para Mac que toma notas de reuniones con IA ejecutada por completo en el equipo. Funciona sin conexión, usa los modelos EmbeddingGemma 2 y Gemma 4 y no envía transcripciones a ningún servidor.

Un nuevo proyecto llamado Redlamp se ha propuesto algo ambicioso: recrear el flujo de trabajo de Lightroom como una aplicación nativa para Mac, construida desde cero en Swift y Metal para Apple Silicon, y liberada bajo licencia de código abierto. El nombre viene de la lámpara roja del cuarto oscuro: la única luz con la que puedes trabajar sin velar el papel.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá