


Comunicados de Prensa
Microsoft, los servicios financieros y el FBI unen esfuerzos para luchar contra la ciberdelincuencia


- · Microsoft trabaja con líderes de la industria de servicios financieros, otros socios de la industria y la ley para interrumpir una operación de cibercrimen mundial responsable del fraude financiero de más de la mitad de mil millones de dólares (USD).
Redmon, Washington. 7 junio 2013;- En una operación coordinada, Microsoft Corp., en conjunto con los líderes en la industria de servicios financieros – incluidos los Servicios Financieros– El Centro de Análisis e Intercambio de información (FS-ISAC), NACHA – La Asociación de Pagos Electrónicos, la Asociación Americana de Banqueros (ABA) – Agari, y otros socios de la industria de la tecnología, así como la Oficina Federal de Investigaciones (FBI), anunciaron que se ha interrumpido con éxito a más de un millar de botnets que son responsables por el robo de información bancaria en línea e identidad personal. El FBI coordinó de manera separada los pasos de la operación. Los botnets son redes de computadora infectadas por software malicioso, controlados por los ciberdelincuentes conocidos como botherders. Esta acción coordinada, forma parte de un creciente esfuerzo proactivo del sector público y privado que lucha contra el cibercrimen, ayuda a proteger a las personas y a las empresas del fraude en línea y del robo de identidad, así como mejorar la seguridad en la nube.
Esta interrupción coordinada, es resultado de una extensa investigación que Microsoft, su servicio de finanzas y sus socios de la industria de la tecnología, comenzaron a principios de 2012. Después de observar la amenaza, Microsoft y sus socios descubrieron que una vez que un ordenador ha sido infectado con malware de Citadel, el malware comienza a monitorear y grabar los keystrokes. Esta táctica conocida como keyloggers, proporciona información a los ciberdelincuentes para obtener acceso directo a la cuenta bancaria de la víctima o cualquier otra cuenta en línea con el fin de retirar dinero o robar identidades personales. Esto significa que cuando las víctimas están utilizando sus computadoras para acceder a sus cuentas online o bancarias, los ciberdelincuentes pueden utilizar la información obtenida para robar tranquilamente las cuentas. Microsoft también encontró que el malware Citadel, además de ser responsable de más de la mitad de mil millones de dólares, en pérdidas entre las personas y empresas de todo el mundo, también ha afectado a más de cinco millones de personas, una de las mayores cifras de infecciones registradas en Estados Unidos, Europa, Hong Kong, Singapur, India y Australia. Citadel es una amenaza global, que se cree que ya ha infectado a víctimas en más de noventa países de todo el mundo desde su creación.
“El daño causado por Citadel muestra la amenaza que los botnets, el software malicioso, y la piratería, representan para las personas y empresas de todo el mundo”, dijo Brad Smith, Consejero General y Vicepresidente Ejecutivo de Asuntos Legales y Corporativos. “La acción coordinada entre el sector privado y la aplicación de la ley, demuestra el poder de la experiencia jurídica y la experiencia técnica en conjunto; seguiremos trabajando juntos para ayudar a poner a estos delincuentes fuera del negocio” añadió.
La semana pasada, con el apoyo de las declaraciones de los líderes de servicios financieros y otros socios de la industria, Microsoft presentó una demanda civil en contra de los cibercriminales que operan con los botnets Citadel, recibiendo la autorización de la Corte de Distrito de para el Distrito Oeste de Carolina del Norte para Microsoft con el fin de cortar simultáneamente la comunicación entre 1462 botnets Citadel y los millones de ordenadores infectados bajo su control.
El 5 de junio, Microsoft, escoltado por autoridades de Estados Unidos, incautaron datos y pruebas de los botnets, incluyendo servidores de datos de dos plantas en Nueva Jersey y Pennsylvania. Microsoft también proporcionó información sobre las operaciones de las redes de botnets, al equipo de Respuesta de Emergencias Informáticas (CERT internacionales), por lo que estos socios pueden actuar a su discreción en orden adicional y controlar la infraestructura de las botnets situadas fuera de los Estados Unidos.
Según lo declarado por el FBI, ellos también proporcionaron información a las contrapartes policiales extranjeras, para que ellas también puedan controlar los botnet. El FBI también obtuvo órdenes de allanamiento judicial autorizados a nivel nacional relacionados con los botnets.
Esta operación sirve como un ejemplo real de cómo las asociaciones público-privadas pueden trabajar con eficacia dentro del sistema judicial, y cómo el precedente legal del siglo XX y los principios de derecho común que se remontan a cientos de años, se pueden aplicar efectivamente hacia cuestiones de seguridad cibernética en el siglo XXXI.
“Las acciones representan el futuro tratamiento de los riesgos significativos que enfrentan los ciudadanos, las empresas y la propiedad intelectual por parte de las amenazas informáticas y software malicioso, que a menudo están habilitados por software falso o sin licencia”, dijo Richard McFeely, Subdirector Ejecutivo del FBI. “La creación de relaciones exitosas entre empresas publico-privadas, son la clave definitiva para el éxito, en la lucha contra las amenazas cibernéticas, que es una de las prioridades más altas del FBI. Debemos asegurarnos de que, a medida que se desarrolla la política de ciberseguridad, también se desarrolle la capacidad del sector privado, para coordinarse en tiempo real con el FBI, logrando que las actividades en contra de los adversarios cibernéticos, sean tan eficaces como sea posible”.
Debido a que los operadores utilizan el malware para robar cuentas de banca online y realizar transacciones fraudulentas, servicios financieros líderes del sector como FS-ISAC, NACHA, ABA y Agari, apoyaron la demanda civil de Microsoft, al servir como declarantes en el caso. Esta operación es la segunda en la que Microsoft ha trabajado con la industria de servicios financieros para interrumpir una red de botnets.
“Los crímenes solían ser atracos, pero hoy en día los delincuentes utilizan solo los clics del ratón,” dijo Greg García, Consultor y ex funcionario del Departamento de Seguridad Nacional de Seguridad Cibernética que sirve como portavoz de las tres principales asociaciones del sector financiero. Esta acción tiene como objetivo detener el daño permanente de los botnets Citadel, contra las personas y empresas de todo el mundo, pueden estar seguros de que vamos a seguir colaborando con los sectores público y privado para ayudar a las instituciones financieras a proteger a nuestros clientes contra amenazas como ésta.” añadió.
Otras organizaciones que han jugado un papel importante en los aspectos legales y técnicos de esta operación son Agari, A10 Networks, y Nominum. Además de apoyar la demanda de Microsoft con una declaración legal, Agari, socio de FS-ISAC, proporcionó datos forenses recogidos de datos de correo electrónico que Agari recopila de fuentes a través de Internet para proteger contra amenazas de correo electrónico, como el phishing. Mientras tanto, A10 Redes y Nominum proporcionaron tecnología avanzada para apoyar la acción disruptiva.
Debido al tamaño y la complejidad de la amenaza, Microsoft y sus socios no esperan eliminar completamente todos los botnets Citadel; sin embargo, se espera que esta acción vaya a interferir de manera significativa el funcionamiento de las redes de bots, pues sería más riesgoso y más costoso para los ciberdelincuentes seguir haciendo negocios, permitiendo a las víctimas limpiar sus computadoras del malware. Para ayudar a proteger a las personas de cualquier amenaza que permanezca, es fundamental que las víctimas libren sus computadoras de Citadel, con malware o software anti-virus lo antes posible, para ayudar a prevenir problemas de seguridad adicionales.
Inmediatamente después de la interrupción, Microsoft utilizará la experiencia recopilada, después de trabajar con los proveedores de servicios de Internet y los equipos de respuesta de emergencia en todo el mundo de forma rápida y eficiente, para notificar a las personas si su equipo está infectado. Microsoft mantendrá esta información disponible a través de su Programa de Inteligencia de amenaza cibernética (C-TIP), incluyendo la versión recientemente anunciada basada en la nube del programa. Para los propietarios de ordenadores preocupados porque sus equipos puedan ser infectados, Microsoft ofrece información gratuita y herramientas de eliminación de malware en: http://support.microsoft.com/
Además, el FBI está proporcionando información en su sitio web acerca de botnets para educar al público sobre cómo protegerse a sí mismo. Muchas organizaciones de la industria de servicios financieros proporcionan recursos, consejos y herramientas para las personas y empresas sobre la manera de ayudar a protegerse a sí mismos.
Al igual que muchas de las operaciones de botnets anteriores de Microsoft, esta investigación revela una vez más cómo los criminales se están adaptando y están evolucionando sus métodos de ataque para continuar infectando computadoras con malware. En este caso, Microsoft encontró que los criminales cibernéticos, están usando claves de productos obtenidos de forma fraudulenta creada por generadores de claves para el anticuado software de Windows XP para desarrollar sus programas maliciosos y hacer crecer sus negocios, lo que demuestra una conexión continua entre la piratería de software y las amenazas de ciberseguridad mundial. Este descubrimiento muestra que, además de ejercer prácticas seguras en línea como correr software moderno, actualizado y legítimo, y el uso de firewall y protección antivirus, las personas también tienen que estar utilizando las versiones modernas de software de Windows para mejorar la prevención de malware, fraude y robo de identidad.
Para más información acerca de esta acción visita:
http://www.microsoft.com/en-
Para consultar la documentación legal visita:
http://www.botnetlegalnotice.
Lo más leído en Comunicados de Prensa
-
 Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes…
-
 Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos…





Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios

Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos comprometen credenciales corporativas en la nube para secuestrar el acceso a modelos de lenguaje avanzados (LLM) y revenderlo. A diferencia del cryptojacking, genera picos de consumo con facturas fraudulentas que pueden superar los 100 mil dólares diarios por organización.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes…
-
Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos…

Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes de inteligencia artificial, revela que el 83% de los usuarios mexicanos de IA redujo el uso de otras fuentes de información al incorporar estas herramientas en sus búsquedas relacionadas con compras. La tecnología ya interviene en comparaciones, recomendaciones de marcas y soporte técnico.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes…
-
Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos…
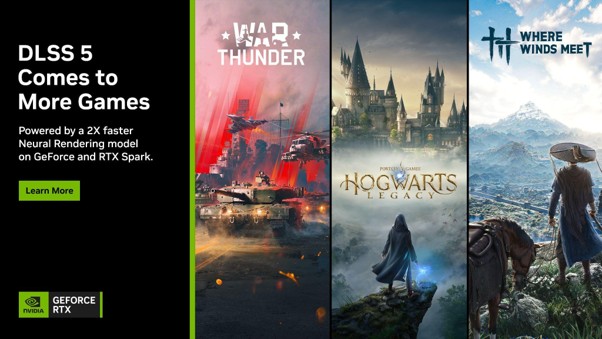
NVIDIA confirmó que su tecnología DLSS 5 con 3D-Guided Neural Rendering llegará este mes de noviembre a Hogwarts Legacy, War Thunder y Where Winds Meet, impulsada por un modelo de IA dos veces más rápido que el anterior, disponible para la serie GeForce RTX 50 y equipos RTX Spark.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes…
-
Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos…
Lo más leído
-
Comunicados de Prensa
DLSS 5 llega en noviembre a Hogwarts Legacy War Thunder y Where Winds Meet
-
Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
-
Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
-
 Apps
xtool el reemplazo de Xcode para crear apps iOS sin Mac
-
 Digitalización
Guía para personalizar OpenCode con DeepSeek y prompts de agente
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales14 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá