
Comunicados de Prensa
DCRat: el malware que se camufla como Adobe para robar información

El equipo de investigación de ESET Latinoamérica detectó una campaña de malware en Colombia y Ecuador que utiliza un loader disfrazado como Adobe para distribuir DCRat, un troyano derivado de AsyncRAT. Este malware se propaga mediante archivos comprimidos que simulan ser documentos judiciales o gubernamentales, explotando la urgencia y el temor de las víctimas.
¿Cómo opera este malware?
El malware, detectado como Win32/Loader.Lycaon.AB, intenta engañar a las víctimas simulando ser una aplicación legítima de Adobe. Aunque manipula los metadatos del archivo ejecutable, carece de una firma digital válida, lo que delata su origen fraudulento.
La infección comienza con archivos comprimidos que usan nombres como “Informe Especial Notificado Nro. 113510000548595265844”, sugiriendo que se distribuye a través de correos electrónicos de malspam. Una vez ejecutado, el loader emplea técnicas avanzadas para evadir defensas y asegurar la persistencia en el sistema.
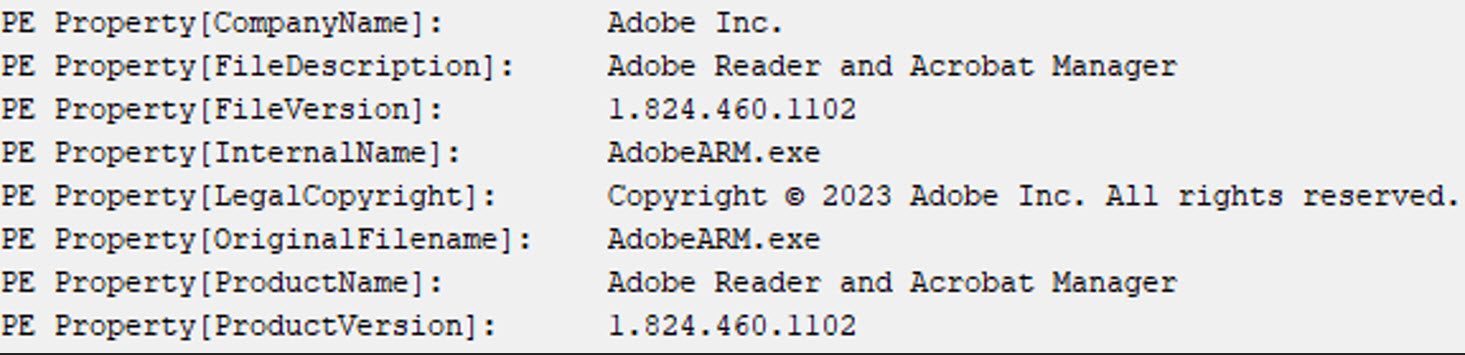
Imagen 1: Metadatos del binario analizado.
Técnicas de evasión y persistencia
Evasión de defensas
El malware utiliza un TLS Callback para ejecutar su rutina maliciosa antes del punto de entrada declarado, lo que dificulta su detección. Además, resuelve dinámicamente funciones de la API de Windows, como VirtualProtect, para evitar análisis estáticos.
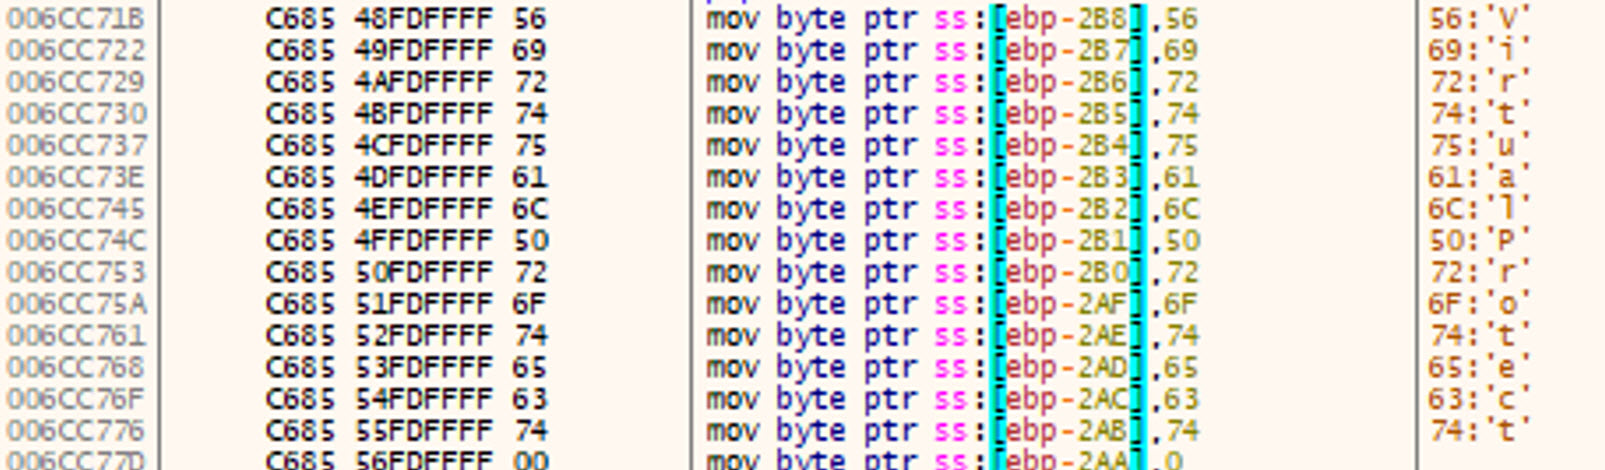
Imagen 2: Código que carga la función VirtualProtect.
Persistencia
El loader asegura su persistencia modificando el registro de Windows en la ruta HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run, agregando una entrada llamada “LLFTOOL” que apunta a un ejecutable camuflado como una herramienta de desarrollo:
C:\Users\<USUARIO>\Documents\KCSoftwares\sdk\mdb2db.exe
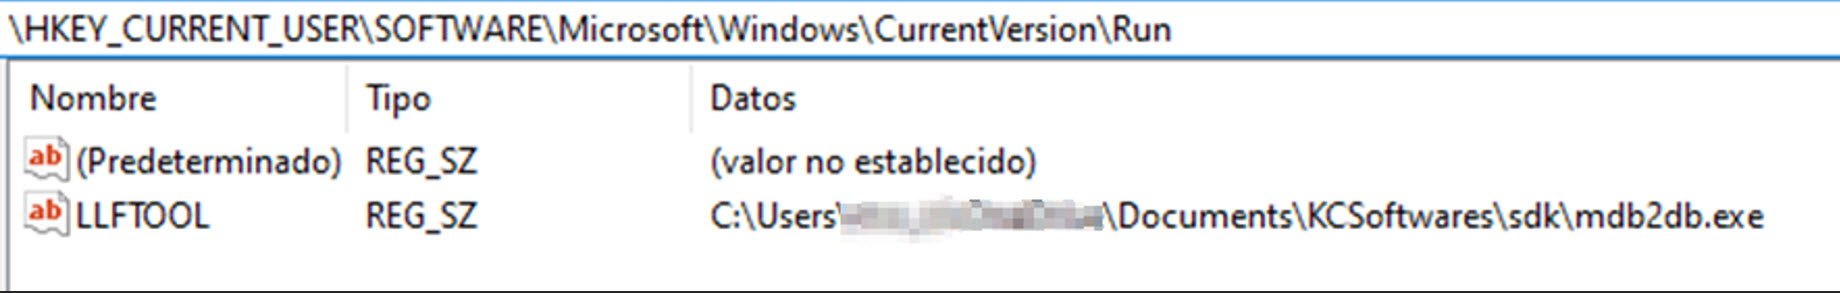
Imagen 3: Registro modificado por el loader.
Ejecución del payload
El loader inyecta el payload final, DCRat, en un proceso legítimo de .NET (como csc.exe) utilizando la técnica Process Hollowing. Antes de finalizar, el loader se autoelimina para borrar rastros.
DCRat: una variante peligrosa de AsyncRAT
DCRat es un troyano de acceso remoto que incluye funcionalidades como:
- Captura de pantalla y webcam.
- Registro de teclas (keylogger).
- Administración de archivos y procesos.
- Ejecución remota de comandos (CMD/PowerShell).
- Robo de credenciales almacenadas en navegadores y sistemas.
- Persistencia mediante modificaciones en el registro.
El malware envía información básica del sistema a su servidor de Comando y Control (C&C), identificado como pctrabajonuevo2[.]casacam[.]net:8849. Además, implementa técnicas anti-análisis como la desactivación de AMSI y ETW patching para evadir herramientas de seguridad.
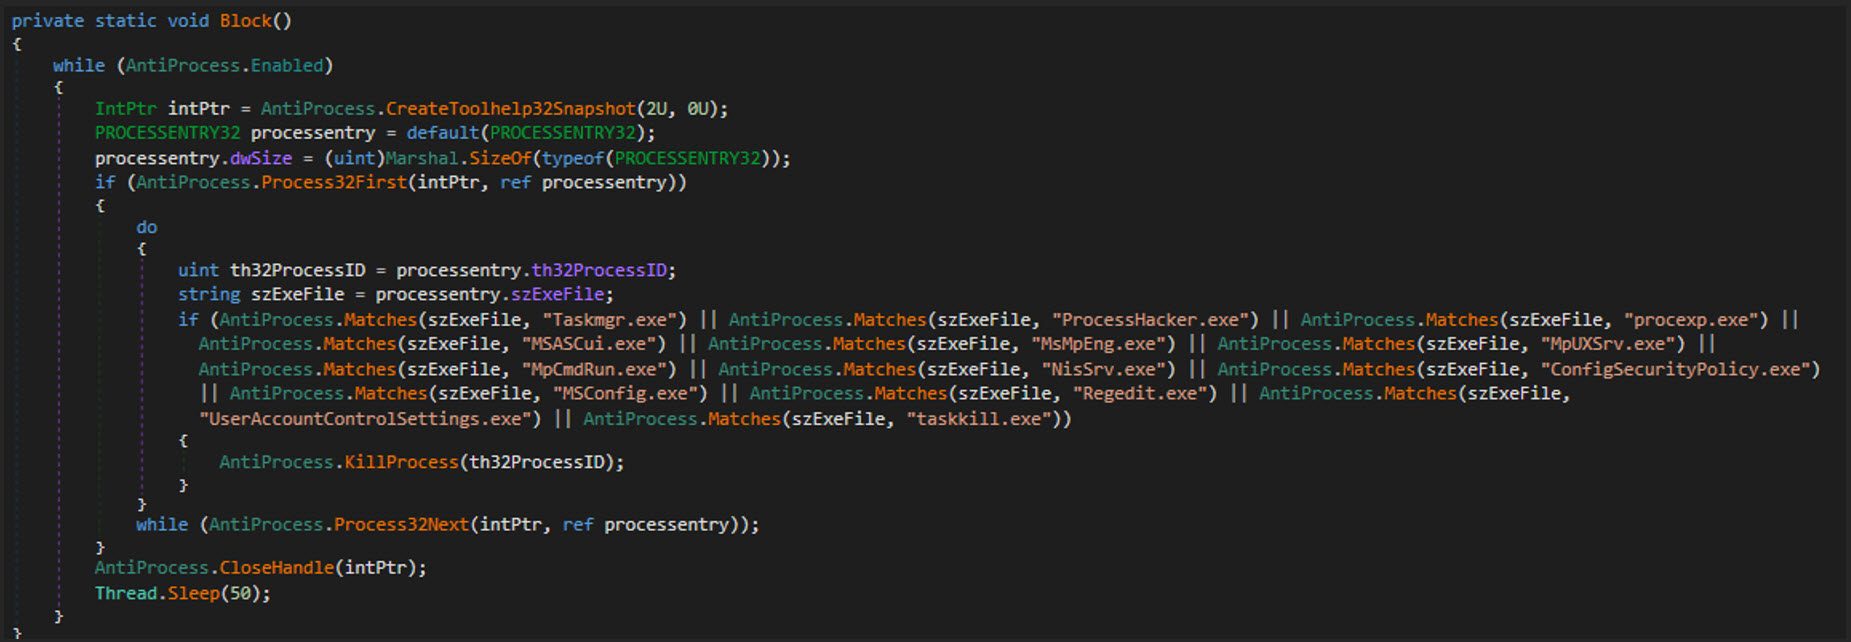
Imagen 5: Función anti-análisis de DCRat.
Indicadores de compromiso
Hashes
| SHA1 | Nombre | Detección |
|---|---|---|
| 758d3c028faaf023c28890f3c4a68cdbce5159e3 | AdobeARM.exe | Win32/Loader.Lycaon.AB.gen |
| adc96ef4fc323a836087b5e53bf7e69be2a9ac9f | AdobeARM.exe | Win32/Loader.Lycaon.AB.gen |
Registros de Windows
Ruta: HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run
Entrada: LLFTOOL
Valor: C:\Users\<NOMBRE_USUARIO>\Documents\KCSoftwares\sdk\mdb2db.exe
Indicadores de red
- Dominio:
pctrabajonuevo2[.]casacam[.]net - IP:
154[.]216[.]19[.]63
Técnicas MITRE ATT&CK
Las tácticas, técnicas y procedimientos identificados en esta amenaza incluyen:
- Recolección: Keylogging (T1056.001), captura de pantalla (T1113), recolección de datos del sistema (T1005).
- Evasión de defensas: Ofuscación de archivos (T1027), inyección de procesos (T1055.012), eliminación de indicadores (T1070.004).
- Descubrimiento: Detección de usuarios (T1033), descubrimiento de procesos (T1057).
- Ejecución: Intérprete de comandos (T1059.003), uso de API nativa (T1106).
- Persistencia: Modificación del registro (T1112), ejecución automática al inicio (T1547.001).
- Comando y control: Uso de puertos no estándar (T1571).
- Exfiltración: Exfiltración a través del canal C2 (T1041).
Lo más leído en Comunicados de Prensa
-
 Comunicados de Prensa
Los juegos nuevos de Roblox que no te puedes perder este mes
Una nueva ola de juegos está ganando popularidad en Roblox, desde un RPG de mundo abierto por turnos…
-
 Black Friday
SEGA desata sus mayores descuentos por Black Friday
SEGA abrió su campaña de Black Friday con los descuentos más grandes hasta la fecha en tres de…




SEGA abrió su campaña de Black Friday con los descuentos más grandes hasta la fecha en tres de sus lanzamientos recientes: Sonic Racing: CrossWorlds, Like a Dragon: Infinite Wealth y Sonic Frontiers. La promoción cubre Steam, PlayStation, Nintendo, Xbox y la Epic Games Store, con precios de oferta de hasta 80% de descuento y una nota de la propia compañía: otras ediciones y el contenido descargable de estos título también pueden estar rebajados. La oferta es por tiempo limitado y los precios varían según la región.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
Los juegos nuevos de Roblox que no te puedes perder este mes
Una nueva ola de juegos está ganando popularidad en Roblox, desde un RPG de mundo abierto por turnos…
-
Black Friday
SEGA desata sus mayores descuentos por Black Friday
SEGA abrió su campaña de Black Friday con los descuentos más grandes hasta la fecha en tres de…

Una nueva ola de juegos está ganando popularidad en Roblox, desde un RPG de mundo abierto por turnos hasta batallas de gatos basadas en físicas creadas con ayuda de inteligencia artificial en solo tres días. El Director Senior de Ingeniería de Roblox, Jim Greer, recopiló los lanzamientos más destacados del mes, junto con novedades de los programas Incubator y Jumpstart.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
Los juegos nuevos de Roblox que no te puedes perder este mes
Una nueva ola de juegos está ganando popularidad en Roblox, desde un RPG de mundo abierto por turnos…
-
Black Friday
SEGA desata sus mayores descuentos por Black Friday
SEGA abrió su campaña de Black Friday con los descuentos más grandes hasta la fecha en tres de…

La tercera temporada de Percy Jackson y los dioses del Olimpo ya está disponible en Disney+ con sus dos primeros episodios, y adapta por primera vez La Maldición del Titán, el tercer libro de la saga de Rick Riordan. Te contamos qué recordar de las temporadas previas y qué esperar de esta entrega.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
Los juegos nuevos de Roblox que no te puedes perder este mes
Una nueva ola de juegos está ganando popularidad en Roblox, desde un RPG de mundo abierto por turnos…
-
Black Friday
SEGA desata sus mayores descuentos por Black Friday
SEGA abrió su campaña de Black Friday con los descuentos más grandes hasta la fecha en tres de…
Lo más leído
-
 Consola
GTA 6 corre a 260 fps con DLSS 5 gracias a un truco de PS5 Remote Play
-
Comunicados de Prensa
Los juegos nuevos de Roblox que no te puedes perder este mes
-
Black Friday
SEGA desata sus mayores descuentos por Black Friday
-
 Consola
Podcast ONE: 20 de noviembre de 2026
-
 Hardware
Deepin 25.3 llega con protección contra bloqueos y más IA
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales14 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá