
Comunicados de Prensa
Descubre los 5 ataques más comunes a dispositivos hogareños conectados a internet y cómo protegerte

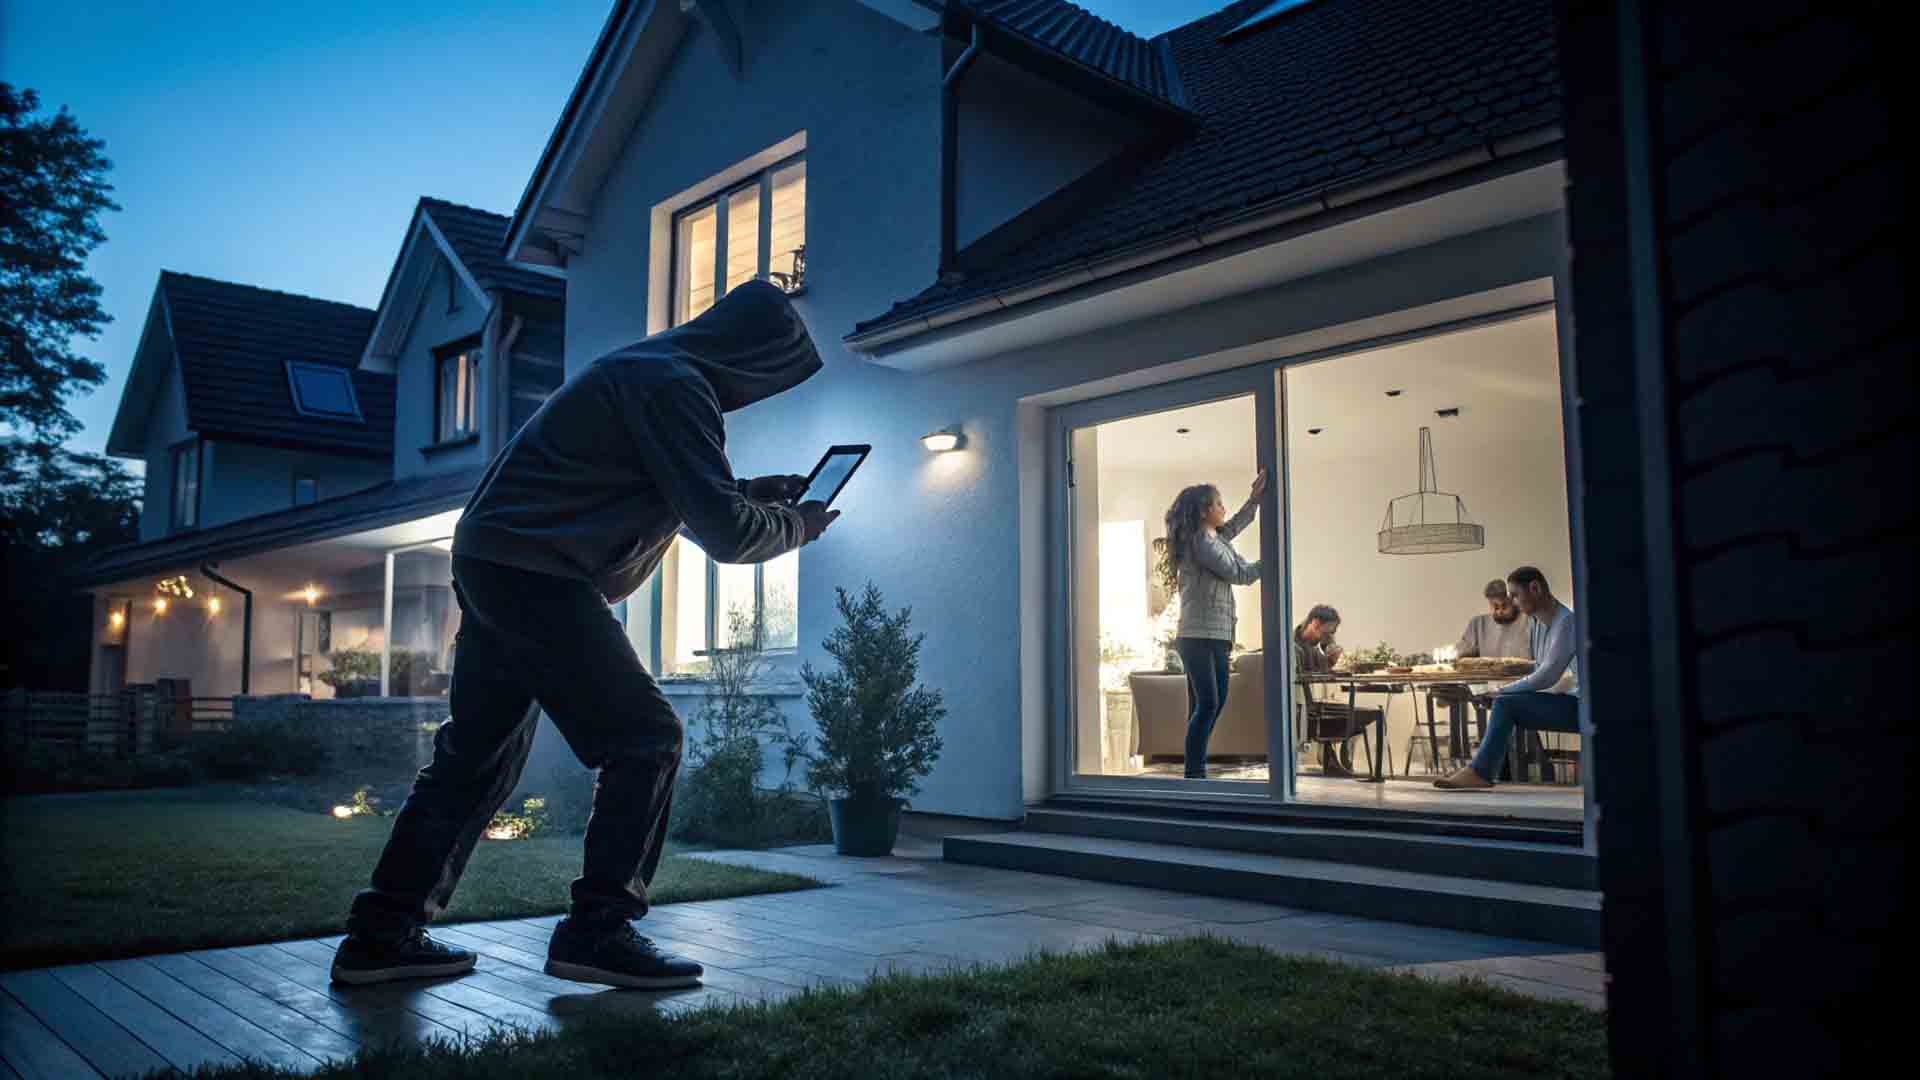
ESET, líder en detección proactiva de amenazas, presenta cinco casos emblemáticos de ataques a dispositivos hogareños conectados a internet. Desde osos de peluche hasta termostatos de peceras, estos ataques demuestran la vulnerabilidad de los dispositivos IoT y la importancia de la seguridad informática en el hogar.
¿Qué dispositivos hogareños son vulnerables a ataques cibernéticos?
El mundo de la Internet de las Cosas (IoT) ha crecido exponencialmente en la última década, con cada vez más dispositivos de uso cotidiano interconectados. ESET, compañía líder en detección proactiva de amenazas, repasa los casos más emblemáticos de ataques a dispositivos hogareños y comparte claves para evitar ser víctima.
“Todo lo que se conecta a internet se puede hackear, esta máxima no perderá vigencia ni validez y, en los últimos años, hubo casos que le dan crédito. Se identificaron ataques que apuntaron a dispositivos que están muy presentes en los hogares y quizás la mayoría no sabe que se pueden hackear”, comenta Fabiana Ramirez Cuenca, Investigadora de Seguridad Informática de ESET Latinoamérica.
Casos emblemáticos de ataques a dispositivos IoT
Los dispositivos hogareños han abierto nuevas puertas para el cibercrimen. Uno de los factores que los facilita es el uso extendido de contraseñas débiles o predeterminadas que se pueden adivinar fácilmente. ESET repasa 5 historias en las que el cibercrimen encontró en los dispositivos del hogar una nueva manera de perpetrar ataques, con consecuencias importantes:
El espía entrañable
En el año 2017, un inofensivo oso de peluche se convirtió en el factor clave de filtraciones de conversaciones privadas, y hasta datos sensibles de menores de edad. La empresa Fisher-Price de los Estados Unidos lanzó al mercado un peluche revolucionario que se conectaba a internet para enviar y recibir mensajes de voz. Con el objetivo de potenciar la comunicación entre padres e hijos, y hacer crecer su vínculo aún a la distancia. El problema fue que todos esos mensajes (familiares y privados) se almacenaban en los servidores de la compañía que nunca previó un ataque informático, y por eso fue muy fácil para los ciberatacantes obtener más de dos millones de grabaciones de voz, y también datos sensibles sobre los menores que se encontraban registrados en la plataforma.
Saltó la banca
Este ataque refiere al hackeo de un casino de Las Vegas, a través de un termostato de una pecera que se ubicaba en uno de sus salones. Esta pecera contaba con sensores conectados a una computadora con el fin de regular temperatura, cantidad de comida y hasta la limpieza del tanque. Los actores maliciosos lograron infiltrarse a la red gracias a una vulnerabilidad en el termómetro inteligente de este acuario ubicado en el lobby, y así, acceder a la base de datos del casino. En 2017 hicieron saltar la banca, obteniendo información sensible, como nombres de grandes apostadores del casino.
Cámara indiscreta
En diciembre de 2019, las cámaras de seguridad Ring tuvieron un auge de ventas, sin saber que esto pondría en riesgo la privacidad de sus usuarios. Según reportaron sitios de noticias, una familia sufrió el hackeo de este dispositivo que tenía configurado una contraseña débil. Gracias a un software especial, explica el sitio Vice, los atacantes pudieron procesar usuario, direcciones de correo y contraseñas para así iniciar sesión en las cuentas de las víctimas.
Los actores maliciosos pudieron acceder al control de la cámara, y así lo que debía ser una herramienta para monitorear desde una app móvil la habitación de su pequeña hija, terminó siendo una ventana hacia terceros malintencionados. Si bien hay varios casos, se repasa el de una mujer en Texas, que fue contactada por una voz que salía de la cámara, que decía ser del equipo de soporte de Ring, para reportar un problema con su cámara. Para solucionarlo, debía pagar 50 Bitcoins. El tema escaló y la mujer luego recibió amenazas, donde el atacante aseguraba estar muy cerca de su casa. La solución por parte de la víctima fue apagar la cámara y hasta quitarle la batería.

Un peligroso ejército casero
Mirai fue una botnet que se descubrió en 2016, y que al poco tiempo se hizo conocida por realizar un ataque DDoS casi sin precedentes. Ese día, el proveedor de servicios del Sistema de Nombres de Dominio Dyn fue víctima de un ataque DDoS sostenido, que tuvo consecuencias muy importantes, como cortes en sitios y servicios como Twitter, Airbnb, Reddit, Amazon, SoundCloud, Spotify, Netflix y Paypal, entre tantos otros.
Una botnet, combinación de las palabras “robot” y “network”, refiere a un grupo de equipos infectados por códigos maliciosos que se comunican entre sí y son controlados por un atacante, disponiendo de sus recursos para que trabajen de forma conjunta y distribuida. El distintivo de la botnet Mirai fue que su “ejército” de más de 600,000 dispositivos estaba compuesto por routers domésticos, grabadoras de video, cámaras de vigilancia y cualquier otro tipo de dispositivos inteligentes, que no contaban con la protección adecuada, estaban mal configurados o tenían contraseñas débiles.
No todo marcha sobre ruedas
Si bien en este caso se destaca que no hubo intenciones maliciosas, sino que detrás estaban dos hackers éticos que buscaban demostrar cómo una vulnerabilidad podía ser la llave de entrada para tomar el control de un auto de manera remota. En 2015, Charlie Miller y Chris Valasek pusieron en práctica una técnica de hackeo, que podía entregarles el control inalámbrico del vehículo. Como resultado, las rejillas de ventilación comenzaron a enviar aire frío al máximo, se evidenciaron cambios en el dial de la radio, y hasta se activaron los limpiaparabrisas, empañando el cristal. Debido a esta prueba, desde la automotriz llamaron a revisión a unos 1.4 millones de vehículos vendidos en Estados Unidos.

Recomendaciones de seguridad para dispositivos IoT
Desde ESET, comentan que una de las claves para reducir el riesgo de este tipo de hackeo es mantener los dispositivos al día con sus respectivas actualizaciones, ya que la mayoría de las vulnerabilidades suelen ser corregidas en muy poco tiempo. También, recomiendan gestionar el cambio de aquellas contraseñas que vienen de fábrica por una más robusta. Es decir, que incluya mayúsculas, números y caracteres especiales; y obviamente que no esté siendo utilizada en otra cuenta o dispositivo.
“Además, es clave configurar los dispositivos de manera correcta y segura. Esto incluye deshabilitar aquellos puertos y servicios que no estén siendo utilizados, y evitar las configuraciones por defecto. Como siempre mencionamos, es fundamental tener habilitado el segundo factor de autenticación en todos los dispositivos que se pueda”, agrega Ramirez Cuenca de ESET Latinoamérica.
Para conocer más sobre seguridad informática, visite el portal de noticias de ESET: https://www.welivesecurity.com/es/seguridad-iot/5-historias-hackeos-ataques-dispositivos-iot-hogar/
Lo más leído en Comunicados de Prensa
-
 Comunicados de Prensa
Hackeo a Binance: ¿cómo se roban miles de millones en criptomonedas? Sophos explica las tácticas de los atacantes
Los primeros indicios del incidente presentan similitudes con el modus operandi de TraderTraitor, un grupo de amenazas vinculado…
-
 Comunicados de Prensa
Entre ofrendas y disfraces: cómo celebran los mexicanos Halloween y Día de Muertos en 2026
Views: 452







Comunicados de Prensa
Hackeo a Binance: ¿cómo se roban miles de millones en criptomonedas? Sophos explica las tácticas de los atacantes

Los primeros indicios del incidente presentan similitudes con el modus operandi de TraderTraitor, un grupo de amenazas vinculado con Corea del Norte. Sophos explica cómo operan estos atacantes y por qué las criptomonedas han transformado la economía del cibercrimen.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
Hackeo a Binance: ¿cómo se roban miles de millones en criptomonedas? Sophos explica las tácticas de los atacantes
Los primeros indicios del incidente presentan similitudes con el modus operandi de TraderTraitor, un grupo de amenazas vinculado…
-
Comunicados de Prensa
Entre ofrendas y disfraces: cómo celebran los mexicanos Halloween y Día de Muertos en 2026
Views: 452
Comunicados de Prensa
Entre ofrendas y disfraces: cómo celebran los mexicanos Halloween y Día de Muertos en 2026
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
Hackeo a Binance: ¿cómo se roban miles de millones en criptomonedas? Sophos explica las tácticas de los atacantes
Los primeros indicios del incidente presentan similitudes con el modus operandi de TraderTraitor, un grupo de amenazas vinculado…
-
Comunicados de Prensa
Entre ofrendas y disfraces: cómo celebran los mexicanos Halloween y Día de Muertos en 2026
Views: 452

Relatos, el nuevo modo de juego de World of Warcraft: Midnight anunciado en la BlizzCon 2026, ya está disponible en el reino público de pruebas. Los jugadores podrán probarlo todo el fin de semana, desde el 30 de octubre hasta la mañana del lunes 2 de noviembre, hora del Pacífico, antes de su llegada con la actualización 12.1.7.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
Hackeo a Binance: ¿cómo se roban miles de millones en criptomonedas? Sophos explica las tácticas de los atacantes
Los primeros indicios del incidente presentan similitudes con el modus operandi de TraderTraitor, un grupo de amenazas vinculado…
-
Comunicados de Prensa
Entre ofrendas y disfraces: cómo celebran los mexicanos Halloween y Día de Muertos en 2026
Views: 452
Lo más leído
-
 Cine
Revisión: Queen’s Domain – RPG de acción retro y mazmorras oscuras
-
 Entretenimiento
Revisión: Tombwater – Soulslike western en pixel art
-
Comunicados de Prensa
Hackeo a Binance: ¿cómo se roban miles de millones en criptomonedas? Sophos explica las tácticas de los atacantes
-
 Consola
Revisión: Air Hares – Bullet hell de siembra y cooperación local
-
 Entretenimiento
Revisión: Rat Game – Ratas contra chef en un restaurante
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá