

Comunicados de Prensa
Protección de contraseñas: Estrategias clave para evitar ataques

[adsenseyu1]
Por: Luis Ponce, Territory Sales Manager de BeyondTrust
En esta época en donde la digitalización es evidente en diferentes actividades y nos obliga a tener cada vez más cuentas, es clave estar prevenidos y conocer las modalidades más comunes que los hackers usan para robar contraseñas. Estos delincuentes virtuales buscan acceder a información valiosa y obtener ganancias de ello. Por eso, a continuación, quiero presentar algunas de las técnicas más usadas por parte de los atacantes para evitar que caiga en ellas.
1. Ataques aleatorios
Una búsqueda aleatoria de contraseñas rara vez tiene éxito, a menos que se trate de una contraseña muy común o de una palabra del diccionario. Para mejorar sus posibilidades de ser descubiertos, los hackers recopilan información sobre su futura víctima: información sobre redes sociales, interacciones directas, conversaciones engañosas, incluso acceso a datos de compromisos anteriores.
Las contraseñas que reúnen las siguientes características son fáciles de adivinar:
-
“Contraseña” o sus derivados “m0tpassword
-
Variaciones del nombre de usuario, con iniciales, números, caracteres especiales.
-
Cumpleaños personales o de familiares, sobre todo descendientes
-
Lugares o acontecimientos memorables
-
Nombres de familiares y variantes con números o caracteres especiales
-
Mascotas, preferencias alimentarias u otras características especiales del individuo
Las búsquedas aleatorias de contraseñas pueden realizarse sin herramientas de automatización, pero éstas pueden mejorar la probabilidad de obtener un resultado. Estos ataques dejan rastros en el registro de eventos y eventualmente causan el bloqueo de la cuenta después de x número de intentos fallidos. Pero cuando se utilizan las mismas contraseñas en múltiples recursos, entonces aumentan las posibilidades de que las contraseñas puedan ser adivinadas y faciliten el avance lateral del hacker.
2. Ataques de fuerza bruta
Estos ataques utilizan un método programático para probar todas las combinaciones posibles de una contraseña. Este método es eficaz con contraseñas cortas y sencillas. Resulta impensable, incluso para los sistemas recientes más rápidos, una contraseña de al menos ocho caracteres. Si la contraseña consta de todos los caracteres alfabéticos, incluidas mayúsculas y minúsculas, pueden ser necesarios 8.031.810.176 intentos para descifrarla. Para ello, el pirata informático debe conocer las limitaciones impuestas a la longitud y complejidad de las contraseñas. Otros factores son los números, las mayúsculas y los caracteres especiales del idioma utilizado.
Correctamente configurado, un ataque de fuerza bruta siempre acabará encontrando la contraseña, pero esto requiere potencia de cálculo y mucho tiempo. Considerada el método menos eficaz para piratear una contraseña, esta técnica sólo es considerada por los piratas informáticos como último recurso.
3. Relleno de inicio de sesión
El “stuffing” es una técnica de pirateo automatizada basada en credenciales robadas. Esto puede incluir listas de nombres de usuario, direcciones de correo electrónico y contraseñas. La automatización permite enviar solicitudes de inicio de sesión a una aplicación y guardar sólo las combinaciones correctas para su uso posterior. Los ataques de relleno de inicio de sesión no intentan adivinar contraseñas u obtener acceso por fuerza bruta. El hacker utiliza herramientas específicas para automatizar los intentos de autenticación utilizando credenciales previamente reveladas. Los ataques de relleno de credenciales sólo funcionan si una persona reutiliza la misma contraseña, lo que ocurre con demasiada frecuencia en varios sitios.
4. Pulverización de contraseñas
Este ataque basado en credenciales intenta acceder a muchas cuentas probando sólo unas pocas contraseñas comunes. Esto es exactamente lo contrario de un ataque de fuerza bruta, que se dirige a una cuenta determinada y prueba muchísimas combinaciones de contraseñas. En este caso, el hacker prueba la misma contraseña común (por ejemplo, “12345678” o “M0tdepasse”) en muchísimas cuentas y luego vuelve a intentarlo con una contraseña diferente. Dado que prueba una contraseña en todas las cuentas de una lista antes de pasar a la siguiente, esta técnica impide que se detecte al pirata informático y que no se bloquee ninguna cuenta debido al tiempo que transcurre entre los intentos. Si las prácticas de gestión de contraseñas de un usuario o cuenta son deficientes, el hacker podrá entrar.
Algunos ataques con contraseña combinan varias de las herramientas y metodologías presentadas anteriormente para mejorar sus posibilidades de éxito. Sin embargo, en la mayoría de los casos, los hackeos exitosos se deben en gran medida a las malas prácticas de gestión de contraseñas. Es imperativo estar informado sobre los cuidados de la información en medios digitales para así mitigar la posibilidad de sufrir alguno de estos ataques.





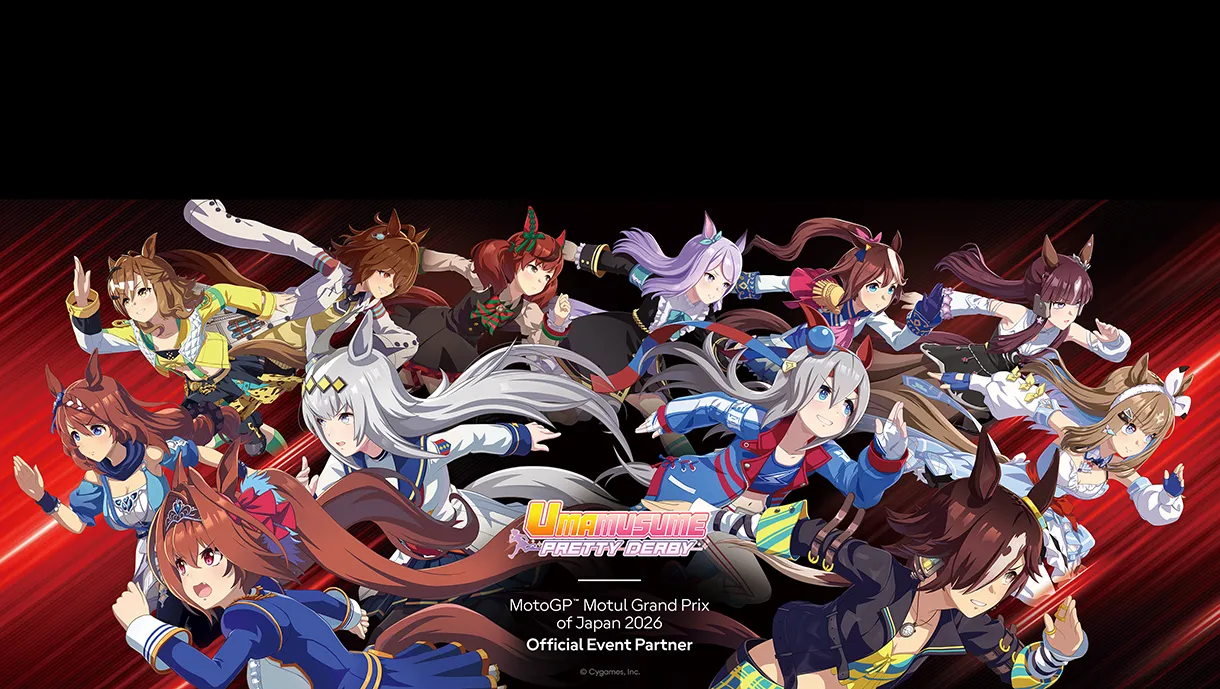
Umamusume: Pretty Derby ha hecho historia al convertirse en el primer videojuego en ser socio oficial del MotoGP™ Japanese Grand Prix 2026, uno de los eventos más importantes del calendario de motociclismo mundial. Este acuerdo, anunciado por Cygames, Inc., marca un hito en la colaboración entre el mundo de los videojuegos y el deporte motor.
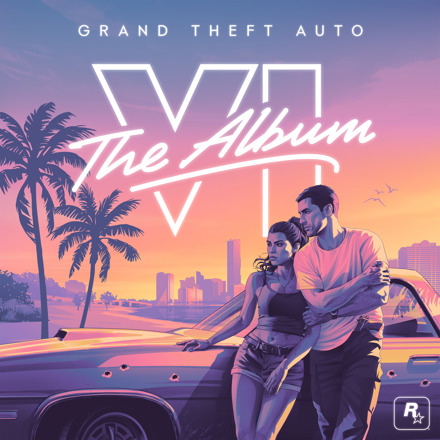
Grand Theft Auto VI: The Album, la colección oficial de 34 temas originales compuestos por artistas de talla mundial, ya está disponible para preguardar en todas las plataformas digitales de música. Este álbum, que acompaña el lanzamiento de Grand Theft Auto VI, promete ser un referente en la fusión de géneros musicales, desde el hip-hop hasta el rock, pasando por el pop y el reggaetón.

El Tokyo Game Show 2026 comenzó con fuerza gracias a Capcom, que presentó novedades exclusivas en su transmisión Capcom Spotlight TGS 2026. Desde avances en Mega Man™: Dual Override hasta colaboraciones inesperadas y revelaciones en Monster Hunter Wilds™: Ascendance, este artículo resume todo lo que necesitas saber sobre los anuncios más destacados del evento.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura13 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá