


Blogs
Microsoft confirma robo de código fuente de Bing y Cortana

El grupo de hackers Lapsus$, conocido por afirmar haber hackeado a Nvidia, Samsung y otros, ha afirmado esta semana que incluso ha hackeado a Microsoft.
[adsenseyu1]
El grupo publicó un archivo que, según él, contiene el código fuente parcial de Bing y Cortana en un archivo que contiene casi 37 GB de datos.
El martes por la noche, tras investigar, Microsoft confirmó que el grupo al que llama DEV-0537 comprometió “una sola cuenta” y robó partes del código fuente de algunos de sus productos. En un blog de su sitio de seguridad se dice que los investigadores de Microsoft han estado siguiendo al grupo Lapsus$ durante semanas, y se detallan algunos de los métodos que han utilizado para comprometer los sistemas de las víctimas. Según el Centro de Inteligencia de Amenazas de Microsoft (MSTIC), “el objetivo de los actores de DEV-0537 es obtener un acceso elevado a través de credenciales robadas que permitan el robo de datos y los ataques destructivos contra una organización objetivo, a menudo con resultado de extorsión. Las tácticas y los objetivos indican que se trata de un actor cibercriminal motivado por el robo y la destrucción.”
Microsoft sostiene que el código filtrado no es lo suficientemente grave como para causar una elevación del riesgo, y que sus equipos de respuesta cerraron a los hackers a mitad de la operación.
Lapsus$ ha estado en un aprieto recientemente si hay que creer sus afirmaciones. El grupo dice que ha tenido acceso a datos de Okta, Samsung y Ubisoft, así como de Nvidia y ahora de Microsoft. Mientras que empresas como Samsung y Nvidia han admitido que sus datos fueron robados, Okta se defendió de las afirmaciones del grupo de que tiene acceso a su servicio de autenticación, afirmando que “El servicio de Okta no ha sido violado y sigue siendo plenamente operativo.”
Microsoft:
Esta semana, el actor hizo públicas las afirmaciones de que habían obtenido acceso a Microsoft y exfiltrado partes del código fuente. En las actividades observadas no había código ni datos de clientes. Nuestra investigación ha encontrado que una sola cuenta había sido comprometida, otorgando un acceso limitado. Nuestros equipos de respuesta de ciberseguridad se involucraron rápidamente para remediar la cuenta comprometida y prevenir más actividades.
Microsoft no confía en el secreto del código como medida de seguridad y la visualización del código fuente no conduce a la elevación del riesgo. Las tácticas que DEV-0537 utilizó en esta intrusión reflejan las tácticas y técnicas comentadas en este blog. Nuestro equipo ya estaba investigando la cuenta comprometida basándose en la inteligencia de amenazas cuando el actor reveló públicamente su intrusión. Esta revelación pública intensificó nuestra acción permitiendo a nuestro equipo intervenir e interrumpir al actor a mitad de la operación, limitando un impacto más amplio.
No es la primera vez que Microsoft afirma que asume que los atacantes accederán a su código fuente: dijo lo mismo tras el ataque a Solarwinds. Lapsus$ también afirma que sólo consiguió alrededor del 45% del código de Bing y Cortana, y alrededor del 90% del código de Bing Maps. Este último parece un objetivo menos valioso que los otros dos, incluso si a Microsoft le preocupaba que su código fuente revelara vulnerabilidades.
En su publicación en el blog, Microsoft describe una serie de medidas que pueden tomar otras organizaciones para mejorar su seguridad, como exigir la autenticación multifactor, no utilizar métodos de autenticación multifactor “débiles” como los mensajes de texto o el correo electrónico secundario, educar a los miembros del equipo sobre el potencial de los ataques de ingeniería social y crear procesos para posibles respuestas a los ataques de Lapsus$. Microsoft también dice que seguirá rastreando a Lapsus$, vigilando cualquier ataque que realice a clientes de Microsoft.




¿Cansado de que tus proyectos de inteligencia artificial se queden en el “hola mundo”? Con Hermes Agent, puedes crear agentes autónomos que investiguen, codifiquen y desplieguen soluciones por ti. En esta guía, te mostramos cómo pasar de cero a un agente funcional en menos de 30 minutos, desde la instalación básica hasta la orquestación de flujos multiagente, con ejemplos de código, comandos CLI y recomendaciones para optimizar tu contenido.
La inteligencia artificial está transformando la creación de contenido visual. En 2026, herramientas como Runway, Pika y Synthesia permiten generar videos ultrarealistas, avatares con voz natural y efectos cinematográficos a partir de texto o imágenes. Esta guía comparativa analiza las 15 plataformas más destacadas, sus funciones, ventajas y casos de uso ideales para que elijas la que mejor se adapte a tus necesidades.
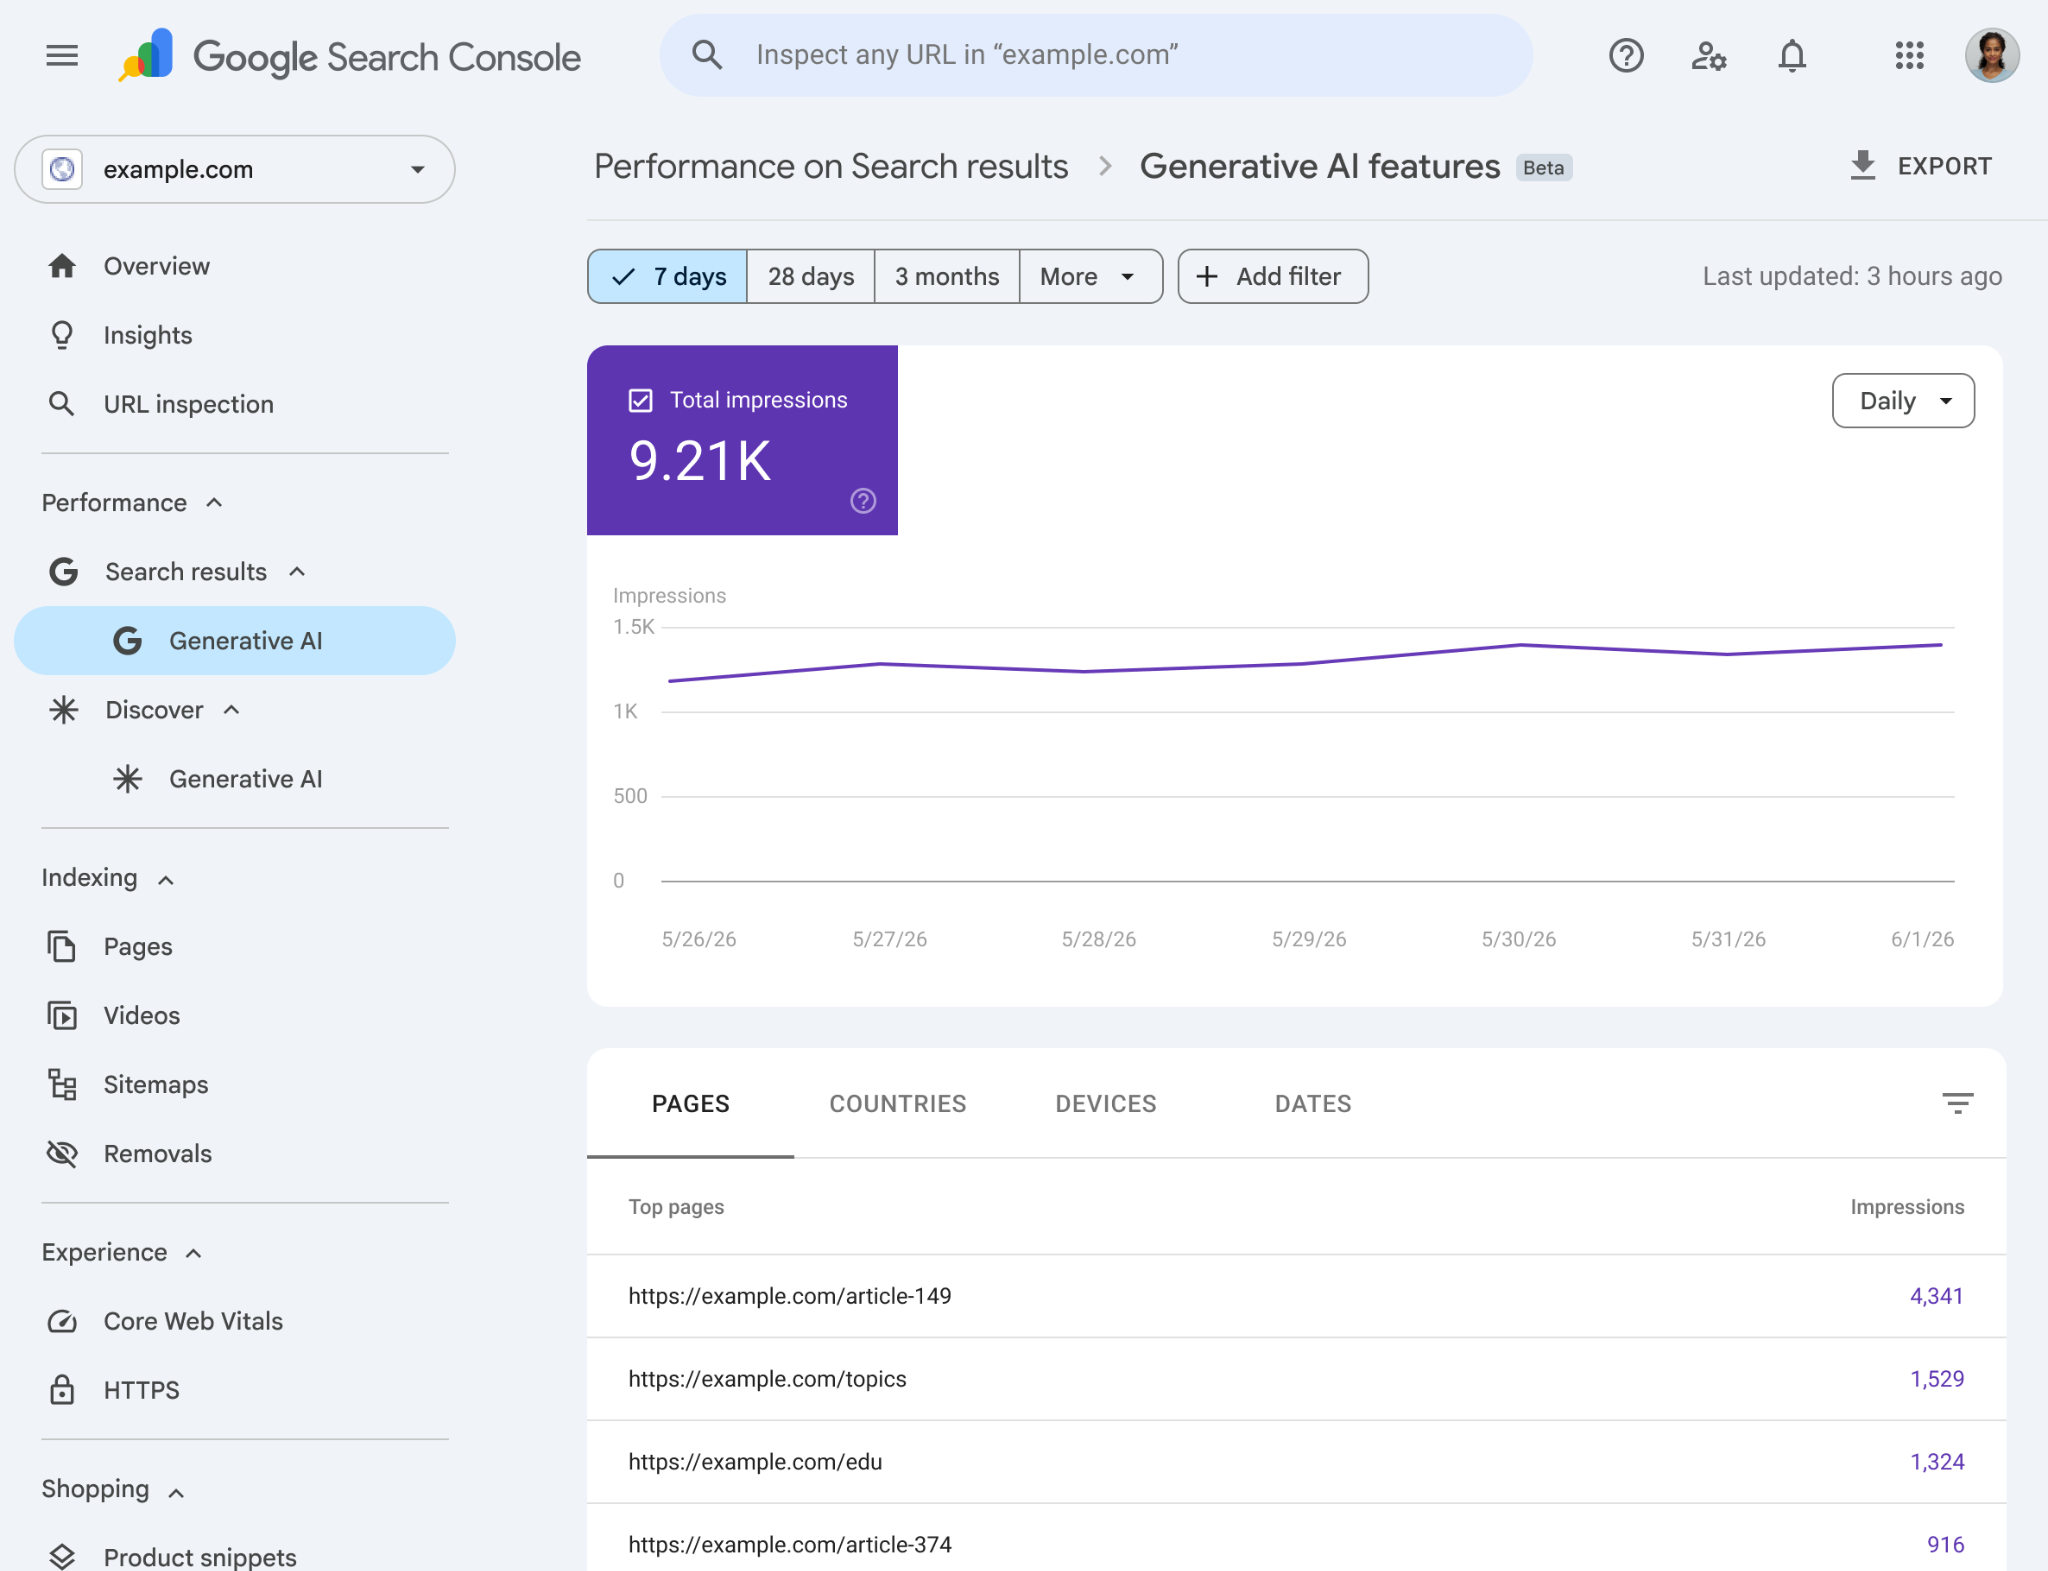
El 3 de junio de 2026, Google anunció el lanzamiento de nuevos informes en Search Console para medir el rendimiento de la inteligencia artificial generativa en la Búsqueda y en Discover. Estos informes permiten analizar la visibilidad de un sitio en funciones como Vistas creadas con IA y el Modo IA, además de ofrecer datos detallados sobre impresiones, páginas, países y dispositivos.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura13 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá