

Comunicados de Prensa
Quishing: Cómo funciona y cómo protegerse de esta nueva amenaza

ESET advierte sobre esta técnica de phishing que se vale de códigos QR para engañar a sus víctimas, y así obtener información sensible o redirigirlas a un sitio web malicioso.
Ciudad de México, México – El cibercrimen es un negocio, y por tal motivo los actores maliciosos no descansan a la hora de buscar nuevas estrategias para engañar a sus víctimas. En este caso, los estafadores se aprovechan de la implementación masiva de los códigos QR (utilizados, por ejemplo, para ofertas, conocer el menú de un restaurante, la información de un producto o hasta realizar pagos) como una nueva manera de engañar a las personas. ESET, compañía líder en detección proactiva de amenazas, alerta sobre qué es quishing, cómo funciona, por qué puede ser tan peligroso, y de qué manera es posible protegerse.
El quishing es una técnica de phishing que se vale de códigos QR para engañar a sus víctimas, y que éstas revelen sus datos personales y cualquier otro tipo de información sensible, o bien para redirigirlos a un sitio web malicioso. Funciona de la misma manera que los ataques de phishing tradicionales, con la diferencia que en vez de valerse de un correo electrónico o un SMS con un enlace malicioso, necesita que la víctima escanee el código QR apócrifo.
Para llevar a cabo esta técnica, los actores maliciosos insertan un código QR en redes sociales, ofertas expuestas en internet, un correo, una calcomanía o folletos físicos para que sea escaneado por alguna persona.
Utiliza técnicas de ingeniería social para convencer a su víctima de que se trata de un código legítimo y que escaneándolo obtendrá algún beneficio o recompensa. Muchas veces hasta haciéndose pasar por empresas o marcas reconocidas mundialmente.

Pie de imagen: Ejemplo de una estafa que utiliza el nombre de Amazon para engañar a su víctima mediante el quishing. Fuente: @newmediaguynyc en X.
También es posible que los ciberatacantes recurran a mensajes que apelen al sentido de urgencia, incentivando al usuario a que escanee el código QR para evitar, por ejemplo, la suspensión de una de sus cuentas.
Pie de imagen: Ejemplo de una estafa de quishing, que apela al sentido de urgencia de la víctima. Fuente: Nibusinessinfo
Una vez que es escaneado el QR, puede redirigir a la víctima a un sitio web malicioso para robarle datos personales o información sensible. Por ejemplo, puede llevarlo a un sitio que simule ser el de un banco, y solicitar sus credenciales bancarias. Otra opción es que mediante el código QR se descargue malware en el dispositivo.
Existen buenas prácticas que se pueden poner en práctica para reducir el riesgo de ser víctimas de quishing. ESET recomienda las siguientes:
- Tener en cuenta el origen del código QR: antes de escanearlo, es recomendable asegurarse de que proviene de una fuente fiable.
- Utilizar alguna aplicación que permita previsualizar la URL a la que deriva el código QR, con el objetivo de confirmar si es segura o no.
- Tener cautela ante códigos QR que llegan de manera inesperada o de algún desconocido y prometen beneficios sustanciosos: quizás la mejor decisión sea no escanearlo para evitar posibles inconvenientes.
- Siempre tener instalada y actualizada una solución de seguridad confiable en los dispositivos móviles, más aún en los que se realizan operaciones bancarias o manejan información sensible.
Para conocer más sobre seguridad informática visite el portal de noticias de ESET: https://www.
Lo más leído en Comunicados de Prensa
-
 Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes…
-
 Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos…





Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos comprometen credenciales corporativas en la nube para secuestrar el acceso a modelos de lenguaje avanzados (LLM) y revenderlo. A diferencia del cryptojacking, genera picos de consumo con facturas fraudulentas que pueden superar los 100 mil dólares diarios por organización.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes…
-
Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos…

Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes de inteligencia artificial, revela que el 83% de los usuarios mexicanos de IA redujo el uso de otras fuentes de información al incorporar estas herramientas en sus búsquedas relacionadas con compras. La tecnología ya interviene en comparaciones, recomendaciones de marcas y soporte técnico.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes…
-
Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos…
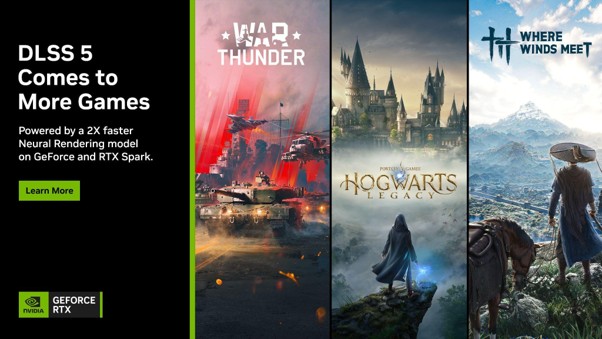
NVIDIA confirmó que su tecnología DLSS 5 con 3D-Guided Neural Rendering llegará este mes de noviembre a Hogwarts Legacy, War Thunder y Where Winds Meet, impulsada por un modelo de IA dos veces más rápido que el anterior, disponible para la serie GeForce RTX 50 y equipos RTX Spark.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
Un estudio de Netquest Bilendi y Sinnetic, basado en el análisis de 135 mil 150 conversaciones con asistentes…
-
Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
Google Threat Intelligence Group y Mandiant Services alertan sobre el LLMJacking, una táctica en la que actores maliciosos…
Lo más leído
-
Comunicados de Prensa
DLSS 5 llega en noviembre a Hogwarts Legacy War Thunder y Where Winds Meet
-
Comunicados de Prensa
IA en compras en México: 83% ya reduce sus consultas a otras fuentes
-
Comunicados de Prensa
LLMJacking la nueva amenaza que genera facturas fraudulentas de 100 mil dólares diarios
-
 Apps
xtool el reemplazo de Xcode para crear apps iOS sin Mac
-
 Digitalización
Guía para personalizar OpenCode con DeepSeek y prompts de agente
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales14 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá