


Comunicados de Prensa
Trabajo Remoto Seguro en el Regreso a la Nueva Normalidad

Bajo el esquema de trabajo híbrido, es probable que los cibercriminales continúen explotando tecnologías y servicios que soportan el trabajo remoto.
[adsenseyu1]
- Las compañías deberán adoptar estrategias en las que cada usuario tenga acceso solo a las aplicaciones que necesita para su trabajo diario.
- Guardicore ofrece algunas recomendaciones de seguridad para los empleados que trabajan de manera remota
Ciudad de México a 14 de julio de 2020.
Diversos estudios han coincidido en resaltar que una vez superada la crisis de COVID-19, la mayoría de los trabajadores piden mantener el trabajo remoto. Si bien, en un principio, esta adopción acelerada representó un gran reto para muchas empresas, hoy muchas compañías ya se cuestionan continuar con este esquema de trabajo, lo que también les exige revisar este periodo de cuarenta y continuar fortaleciendo la seguridad de sus operaciones.
De acuerdo con cifras de la firma de consultoría Select, en México tan solo el 4.5% de la población económicamente activa utiliza herramientas de teletrabajo, las cuales, entre los beneficios de utilizarlas que destaca el analista se encuentran: la disminución de costos para el trabajador: un 75% de ahorro en transporte público y un 25% en automóvil. Mientras que para la empresa: el 30% de ahorro en costos de operación; el 51% de incremento en la productividad; el 80% mejora en el estado de ánimo para lograr un balance de vida-trabajo, y un clima laboral sano al tener menos juntas.
Con la llegada de la nueva normalidad, muchas empresas han incrementado el esquema de trabajo híbrido, lo que significa trabajar unos días desde casa y otros en la oficina, situación que Ophir Harpaz, investigador de Cibercrimen de Guardicore Labs, pronosticó que es probable que los cibercriminales continúen explotando tecnologías y servicios que soportan el trabajo remoto, lo que incluyen protocolos como los servicios de escritorio remoto de Microsoft, servidores VPN, etcétera.
“Tales servicios, cuando son vulnerables, sirven como un gran punto de entrada a la red de la organización y sus activos críticos. Adicionalmente vaticinamos que los actores maliciosos continuarán amenazando a los usuarios finales con campañas masivas de phishing, asimismo aprovecharán el nuevo entorno de trabajo desde el hogar atacando computadoras, ruteadores e incluso dispositivos IoT”, previó el experto.
Ophir Harpaz especuló que, además de los entornos domésticos, se presentará un aumento en los ataques en redes públicas a las que posiblemente se conecte la fuerza de trabajo remota. Es probable que para los atacantes estas redes objetivo tengan un gran valor para lograr sus metas.
Más adelante, el investigador dijo que no hay que olvidar que cualquier computadora puede ser vulnerable, ya sea el servidor de base de datos de una empresa o una computadora doméstica, ya que puede ser utilizada como “zombie” o bot en un ataque de botnet. Una vez que la máquina está infectada, el atacante puede usarla para realizar todo tipo de tareas maliciosas, como el criptojacking, la denegación de servicio y el robo de información.
Ophir Harpaz destacó que en ataques más sofisticados, las computadoras personales de los empleados pueden ser el boleto de entrada del atacante a la red de una organización. Las credenciales robadas en manos de un ciberdelincuente pueden llevarlos a los componentes críticos de la red: el controlador de dominio, el servidor VPN, las bases de datos, los entornos en la nube, por ejemplo.
Con la nueva rutina de trabajo remoto, las compañías deben adaptar su visión de la seguridad, ya que tienen que estar preparadas para evitar y detectar clientes comprometidos que intentan acceder a los servidores y servicios de la organización. El acceso a los activos críticos debe otorgarse sólo a máquinas y usuarios específicos.
En términos generales, las empresas deberán adoptar estrategias en las que cada usuario tenga acceso únicamente a los servicios que necesita para su trabajo diario. “Como los trabajadores remotos son ahora un objetivo destacado para los ciberataques, los usuarios finales deben recibir información sobre cómo proteger sus entornos de trabajo, aplicar actualizaciones de seguridad, políticas de contraseñas, etcétera”, aconsejó Ophir Harpaz.
El investigador sugirió al trabajador remoto asegurarse de que el software que utilice esté actualizado: el sistema operativo, navegador y cualquier otra aplicación; además, solo compartir información confidencial en canales de comunicación por invitación y sospechar con respecto a los correos electrónicos. Para aquellos que configuran el acceso remoto a sus redes domésticas, asegurarse de exponer los servicios relevantes sólo a las direcciones IP y puertos de los usuarios permitidos.
Finalmente, Guardicore recomendó a las organizaciones la implementación de soluciones que les permitan tener una completa visibilidad de las conexiones en todas sus aplicaciones a nivel de proceso tanto en sitio como en la nube, así como trazabilidad y crear políticas con base en la información obtenida, para reducir la superficie de ataque.
Lo más leído en Comunicados de Prensa
-
 Comunicados de Prensa
LG presenta en México W6 Wallpaper: el televisor OLED inalámbrico de menos de un centímetro de grosor
El nuevo LG OLED evo W6 Wallpaper lleva el diseño minimalista a otro nivel, al integrar tecnología de…
-
 ChatGPT
Qué pasa si te roban la cuenta de ChatGPT y cómo reaccionar a tiempo
Si un cibercriminal accede a tu cuenta de ChatGPT, el riesgo no se limita a que lea tus…






Si un cibercriminal accede a tu cuenta de ChatGPT, el riesgo no se limita a que lea tus conversaciones: puede robar datos sensibles, suplantarte, generar gastos e incluso comprometer a tu empresa. Según un análisis del laboratorio de ESET LATAM, el daño depende de la información que compartiste, las funciones que usas y los servicios conectados a tu perfil. En esta nota repasamos los escenarios más peligrosos, las vías de ataque más comunes y los pasos exactos para recuperar el control.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
LG presenta en México W6 Wallpaper: el televisor OLED inalámbrico de menos de un centímetro de grosor
El nuevo LG OLED evo W6 Wallpaper lleva el diseño minimalista a otro nivel, al integrar tecnología de…
-
ChatGPT
Qué pasa si te roban la cuenta de ChatGPT y cómo reaccionar a tiempo
Si un cibercriminal accede a tu cuenta de ChatGPT, el riesgo no se limita a que lea tus…
Comunicados de Prensa
LG presenta en México W6 Wallpaper: el televisor OLED inalámbrico de menos de un centímetro de grosor

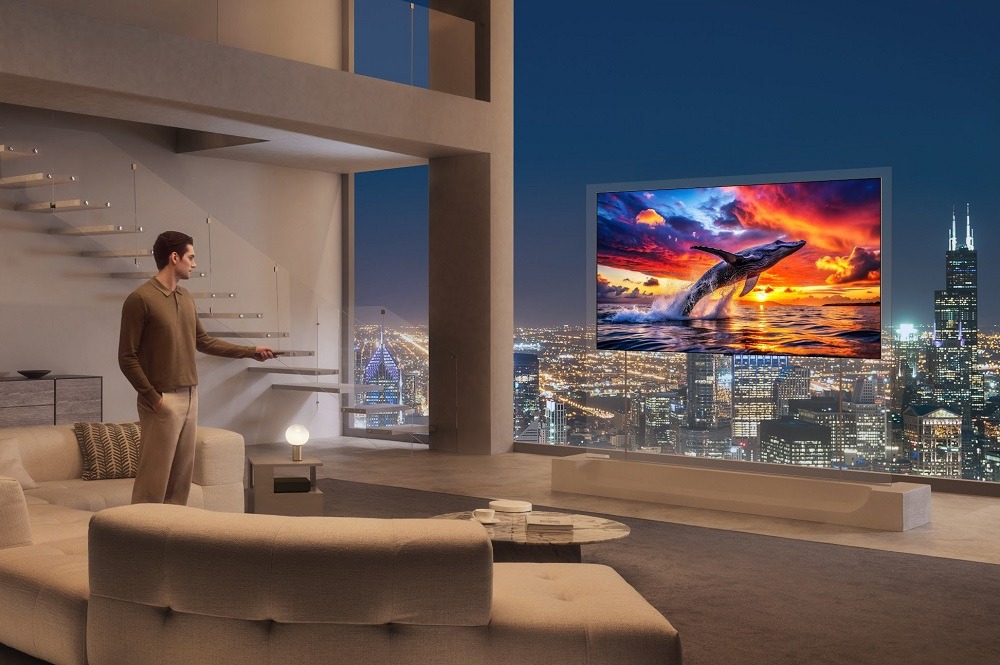
El nuevo LG OLED evo W6 Wallpaper lleva el diseño minimalista a otro nivel, al integrar tecnología de imagen de última generación en un televisor que se convierte en parte de la arquitectura del hogar.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
LG presenta en México W6 Wallpaper: el televisor OLED inalámbrico de menos de un centímetro de grosor
El nuevo LG OLED evo W6 Wallpaper lleva el diseño minimalista a otro nivel, al integrar tecnología de…
-
ChatGPT
Qué pasa si te roban la cuenta de ChatGPT y cómo reaccionar a tiempo
Si un cibercriminal accede a tu cuenta de ChatGPT, el riesgo no se limita a que lea tus…

Mistral AI publicó los pesos abiertos de Mistral Large 4 (Le Chonk), su modelo insignia de un billón de parámetros y multimodal por naturaleza. La compañía francesa lo posiciona como el mejor modelo de peso abierto para programación, con avances notables en ciberseguridad defensiva, eficiencia de razonamiento y un precio de 0.70 dólares por millón de tokens de entrada.
Lo más leído en Comunicados de Prensa
-
Comunicados de Prensa
LG presenta en México W6 Wallpaper: el televisor OLED inalámbrico de menos de un centímetro de grosor
El nuevo LG OLED evo W6 Wallpaper lleva el diseño minimalista a otro nivel, al integrar tecnología de…
-
ChatGPT
Qué pasa si te roban la cuenta de ChatGPT y cómo reaccionar a tiempo
Si un cibercriminal accede a tu cuenta de ChatGPT, el riesgo no se limita a que lea tus…
Lo más leído
-
Comunicados de Prensa
LG presenta en México W6 Wallpaper: el televisor OLED inalámbrico de menos de un centímetro de grosor
-
Apps
Guía para derrotar a Mega Chandelure en Pokémon GO
-
ChatGPT
Qué pasa si te roban la cuenta de ChatGPT y cómo reaccionar a tiempo
-
 Consola
Revisión: Sigi – A Fart for Melusina (Slightly Remastered Edition) – Plataformas 8-bit y humor
-
 Entretenimiento
Revisión: Exium: Theia – RPG de ciencia ficción en mundo abierto

-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá