


Apps
Microsoft corrige una importante falla de seguridad en Teams

Mucho hemos comentado sobre la relevancia que han tomado las aplicaciones de videoconferencias, dada la necesidad que cubren en los tiempos que corren.
[adsenseyu1]
Entre las más populares se encuentra Teams, alternativa de comunicación colectiva para entornos de trabajo y estudio ofrecida por Microsoft, la cual hasta hace poco contaba con una vulnerabilidad de seguridad que ya fue corregida.
El problema de seguridad
Este problema, reportado por la firma de seguridad CyberArk, conllevaba la exposición al robo de datos personales a través de la función para compartir imágenes animadas en formato GIF a través del chat.
Bastaba con que la imagen fuera recibida (y por ende, visualizada) a través de esta plataforma, para que los miembros de un equipo de trabajo o de estudio pudieran ser víctimas del robo o eliminación de datos, o bien, para que se expusieran a ataques de ransomware o espionaje.
El mayor peligro en todo esto es que las víctimas de un ataque de este tipo difícilmente podrían darse cuenta de él.
Los investigadores de CyberArk avisaron a Microsoft sobre esta falla de seguridad el 23 de marzo y fue recientemente revelada al público tras su corrección.
Detalles de la vulnerabilidad notificada

Infografía de la vulnerabilidad descrita (Fuente: CyberArk)
Este ataque se basaba en el aprovechamiento de un subdominio comprometido para robar tokens de seguridad cuando un usuario carga una imagen, en este caso el mencionado GIF con código malicioso.
Este GIF se enviaba a usuarios de Teams, quienes sólo con recibirlo, abrían una especie de portal para que los atacantes pudieran acceder a información personal o transmitir malware.
Que una imagen fuera el canal para este tipo de ataques, sirvió para comprender que el problema radicaba en la baja protección por parte de Microsoft de estos subdominios, los cuales fueron capturados por CyberArk para realizar las pruebas que sustentan su estudio. Esto permitía intereceptar los tokens de autenticación emitidos por Teams, para dar rienda suelta al ataque.
Estos tokens fueron modificados, disfrazándolos como si de Skype se trataran. De esta forma, se conectaban con el dispositivo de la víctima fijada como objetivo a través de Teams, para comenzar con el robo de información.
Afortunadamente, según el citado reporte de seguridad, no hay evidencia de que alguna vez esta vulnerabilidad haya sido explotada por ciberdelincuentes.
Si te interesa conocer detalles más técnicos sobre esta situación, puedes revisar el detallado informe emitido por CyberArk.
La importancia de dar a conocer este problema
A simple vista, algunas personas podrán pensar que si la vulnerabilidad fue parchada en Teams, el problema termina ahí. Sin embargo, el asunto no es tan sencillo.
Varias aplicaciones de esta naturaleza comparten muchos principios de funcionamiento, por lo que esta falla a pesar de estar ya corregida en Teams, podría en el futuro ser replicada en otras plataformas similares. Por ende, las alertas siguen encendidas para sus competidores en el mercado.
Hay ocasiones en las que el resguardo de nuestra privacidad depende directamente de nosotros y de las acciones que como usuarios llevamos a cabo al usar ciertos servicios y plataformas. Sin embargo, una cuota importante de esta responsabilidad recae también en quienes nos brindan estos servicios, pues deben garantizarnos seguridad a un nivel que inspire confianza.
Situaciones como estas son complejas, pero a la vez comunes. Por lo mismo, existen firmas de seguridad que se dedican a “cazar” estas vulnerabilidades, con el fin de aportar la información necesaria para que los desarrolladores las corrijan.
Afortunadamente, los usuarios de Teams pueden respirar tranquilos, pues reiteramos que todo esto ya fue corregido.







iOS 27 ya está disponible y su propuesta va más allá del cambio anual de costumbre. Apple reorganiza parte de la experiencia del iPhone alrededor de Siri AI, Apple Intelligence y una serie de mejoras concretas en Fotos, Safari, Wallet, Salud, Mensajes y CarPlay. Esta guía reúne 29 novedades y aclara algo esencial antes de actualizar: no todas se activan en todos los modelos, ni en todos los idiomas, ni en todos los mercados.
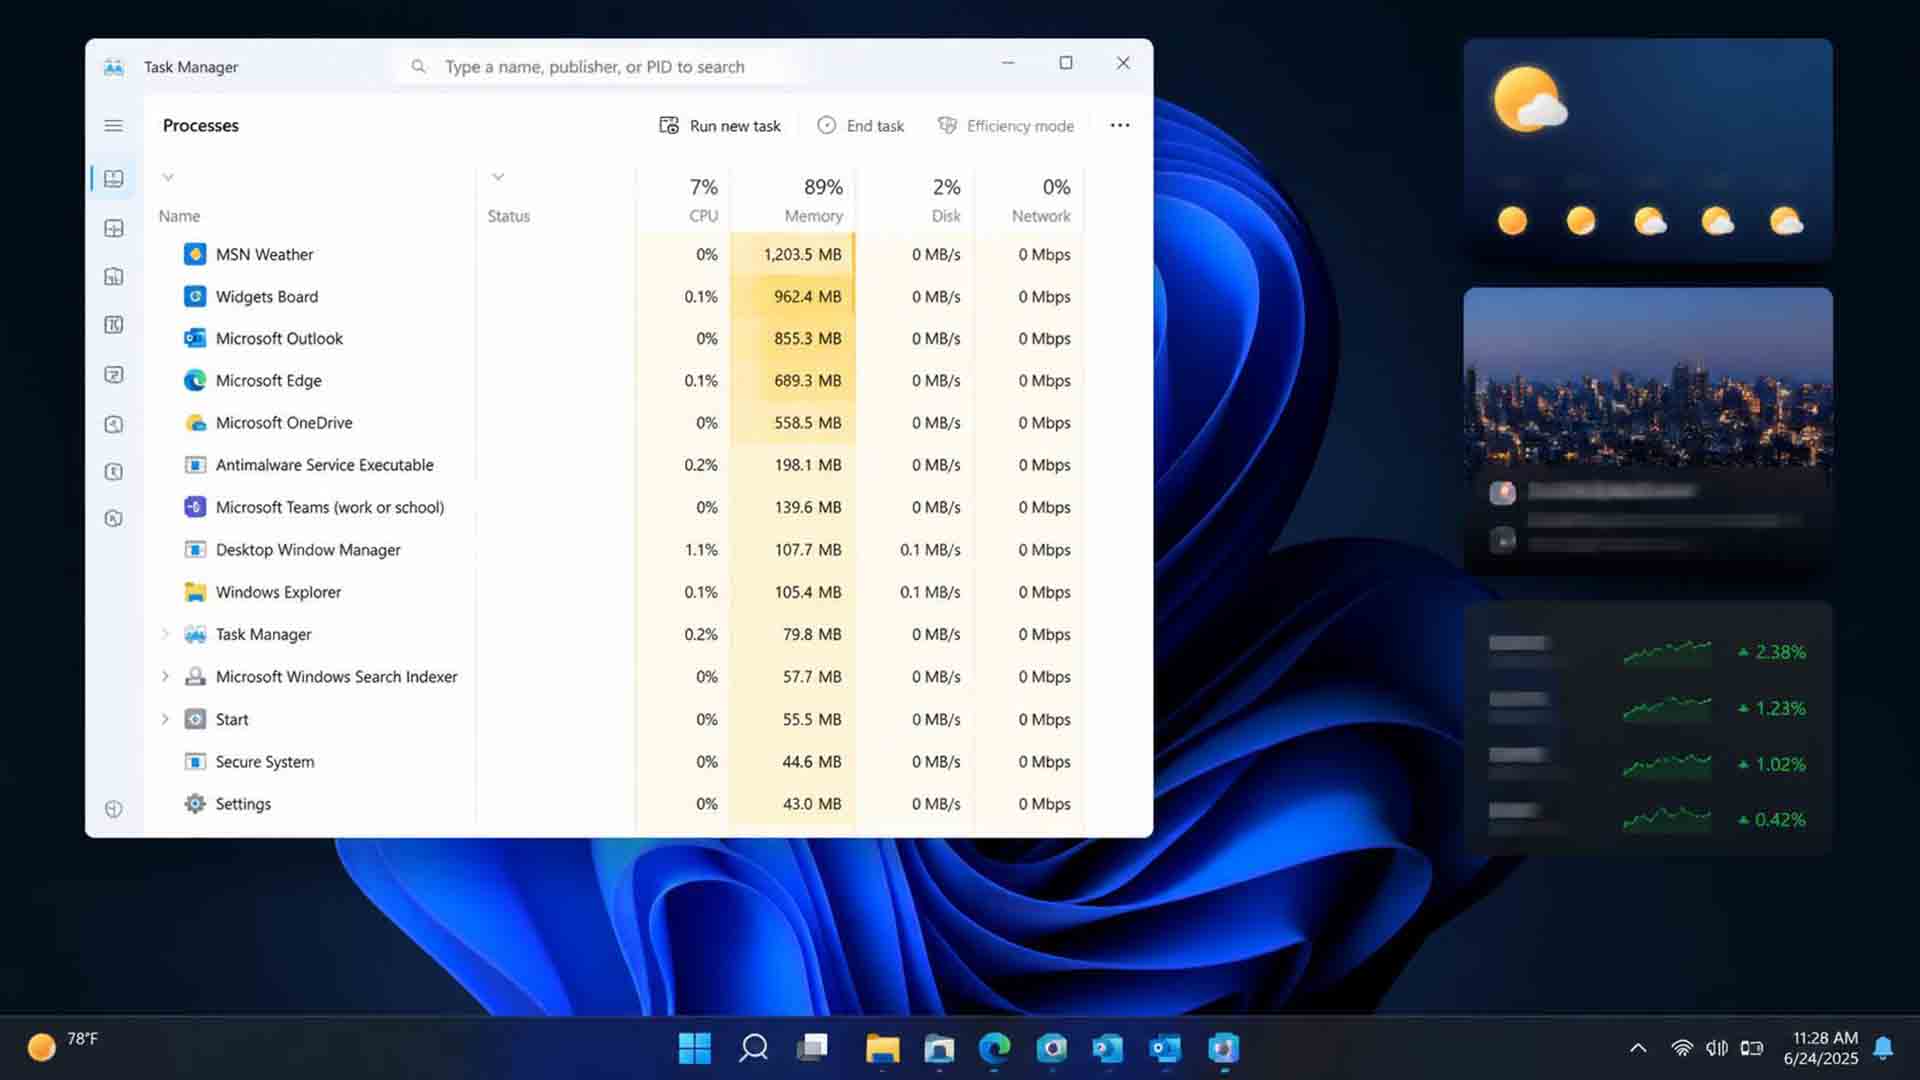
Windows 11 incluye aplicaciones nativas que, aunque útiles para algunos, consumen recursos de RAM en segundo plano sin que el usuario lo note. Esto puede afectar el rendimiento de tu PC, especialmente si tienes menos de 8 GB de memoria. A continuación, te mostramos qué herramientas puedes desinstalar para recuperar RAM y optimizar tu sistema.
Android
Pokémon GO: Eventos del 14 al 20 de septiembre de 2026 en la Temporada Caminos Crepusculares

La segunda semana de la Temporada Caminos Crepusculares en Pokémon GO está llena de emociones: desde el cierre del evento Escuadrones Mega hasta el debut de Mega-Staraptor en su día especial de incursiones. Además, se celebra el lanzamiento de la temporada 3 de Pokémon Horizons con un evento temático, Horas de Incursión semanales, Hora Estelar y más. Aquí te contamos todo lo que no te puedes perder.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura13 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá