


Blogs
7 nuevas variantes de Mirai y el candidato a hacker que está detrás

Dos años después de Mirai, las botnets se han convertido en juguetes de los ¨script kids¨
[adsenseyu1]
Ciudad de México 5 de Diciembre de 2018. En septiembre de 2016, el ataque DDoS más grande de la historia dejó sin conexión a Twitter, CNN, Spotify, entre otros. La fuerza detrás del ataque fue una botnet conocida como Mirai. En ese momento, nadie esperaba que una multitud de dispositivos de Internet de las cosas (IoT) improvisados formaran una botnet que estuviera detrás de un ataque de tal magnitud. El Equipo de inteligencia de amenazas de Avast analizó un grupo de 7 nuevas variantes de Mirai e investigó quién podría estar detrás de ellas. Los resultados muestran que el ciberdelincuente que está detrás, renta estas botnets como servicio a otros. Modificar el código Mirai para lanzar y distribuir una nueva versión de botnet es relativamente simple, y si bien las investigaciones de Avast muestran que es posible que un chico script un tanto inexperto esté detrás de estas siete versiones, aun pueden causar destrucción.
El código fuente de Mirai lanzado desencadena la creación de nuevas variantes de botnet
Después de acabar con gran parte de Internet, el creador de malware de Mirai, autodenominado “Anna-Senpai”, lanzó el código fuente. El código Mirai se convirtió rápidamente en un marco de referencia, como una plantilla, y cualquier persona que encuentre una nueva forma de explotar un nuevo dispositivo puede simplemente agregarlo, lo que crearía una “nueva” variante de la botnet.
En 2018, el usuario de Twitter @ 400kQBOT lanzó un enlace con el código fuente de siete variantes de Mirai, y el Equipo de Inteligencia de amenazas de Avast comenzó a investigar sus orígenes. Las investigaciones llevaron a la suposición de que un ciberdelincuente apodado Scarface # 1162 podría estar detrás de las siete variantes botnets, y está alquilando el acceso como servicio, promocionándolas en Youtube y Twitter. La suposición del El equipo de Avast de que 400kQbot y Scarface eran la misma persona se confirmó cuando a mediados de septiembre, se identificó en un tweet desde el punto de control de 400kQBot.
Una mirada más profunda a las versiones alteradas de Mirai.
Al observar de cerca las siete nuevas variantes de Mirai, el Equipo de inteligencia de amenazas de Avast descubrió que difieren de la variante original en la lista de contraseñas que usan para forzar los dispositivos IoT vulnerables, los puertos en los que intervienen y la arquitectura:
Combinaciones de credenciales: cuando se trata de combinaciones de credenciales, el código original de Mirai utilizó una lista de sesenta y dos contraseñas codificadas para realizar un ataque de fuerza bruta (ataque de diccionario) contra dispositivos vulnerables de IoT. Al analizar las variantes, el equipo de Avast descubrió que la lista de contraseñas cambia por bot. El equipo recuperó y decodificó todas las contraseñas utilizadas por cada variante para averiguar si la lista de contraseñas se reutilizó desde el código de Mirai y si hay alguna superposición. La lista de contraseñas más grande se implementó en la variante de Saikin con ochenta contraseñas, donde solo cuatro se superponen con el código original de Mirai. Al elegir implementar la lista de contraseñas diferentes, el atacante probablemente está apuntando a una variedad más amplia de dispositivos IoT.
Puertos nuevos: al igual que Mirai, todas sus variantes tienen un módulo killer.c que tiene varios propósitos. Primero, se deshace de otro malware que posiblemente se ejecute en el dispositivo actual. Segundo, evita que otros obtengan acceso remoto al dispositivo a través de Telnet, SSH o HTTP. El análisis reveló que además de tener los puertos de eliminación estándar de Mirai, cinco de las siete variantes (excepto Saikin y Josho_V3) agregaron un nuevo puerto específico de protocolo / dispositivo a sus listas de eliminación. La adición de estos puertos permitiría al autor de la botnet conectarse a más dispositivos y al mismo tiempo evitar que otros se conecten a estos dispositivos de forma remota.
Nuevas arquitecturas: todas las variantes de Mirai que el Equipo de inteligencia de amenazas de Avast observó apuntan a las mismas arquitecturas que Mirai, y solo tres de ellas: Sora, Saikin y Akiru agregaron dos nuevas arquitecturas: ARC (Argonaut RISC Core) y RCE (Motorola RCE).
El equipo de Inteligencia de amenazas explica: “Nuestro análisis revela que si bien las nuevas variantes no tienen notables alteraciones del código fuente original de Mirai, son capaces de causar mucho daño. Su objetivo es apuntar a diferentes dispositivos de IoT y más que la variante original de Mirai, cambiando las listas de contraseñas utilizadas para ataques de fuerza bruta y agregando nuevos puertos a su objetivo. Cuantas más variantes de botnet haya, más daño se puede hacer, y para el usuario, esto significa que la amenaza es real. Si un dispositivo en el hogar es atacado, como un monitor de bebés o un router, un ciberdelincuente también puede acceder a todos los dispositivos en el hogar. Los usuarios deben cambiar las contraseñas predeterminadas de sus dispositivos por contraseñas complejas y asegurarse de actualizar su firmware cuando haya nuevas actualizaciones disponibles “.
Avast recomienda los siguientes pasos para proteger los dispositivos IoT y la casa inteligente:
- Cambiar la contraseña de administrador predeterminada del enrutador y cualquier dispositivo de IoT mientras configura el dispositivo.
- Mantenga los dispositivos con las últimas actualizaciones de firmware.
- Deshabilite la administración remota en la página de configuración del router.
- Si no está seguro si el dispositivo ha sido infectado, considere restablecer el dispositivo con la configuración del fabricante y repita desde el paso uno.
Puede encontrar una comparación y un análisis de las variantes, incluidos sus nombres, combinaciones de credenciales, puertos, arquitecturas, así como detalles en el script kiddie detrás de las variantes, en el blog de Avast: https://blog.avast.com/hacker-creates-seven-new-variants-of-the-mirai-botnet
Lo más leído en Blogs
-
 Consola
Juega gratis en el navegador más de 240 títulos sin instalar nada
Ported2Browser es un sitio que reúne más de 240 juegos que corren gratis en el navegador, sin instalar…
-
 Android
Concat es la alternativa gratuita y open source a CapCut que edita video sin marca de agua
Concat es un editor de video gratuito y de código abierto para Windows, macOS, Linux y Android que…






¿Cansado de que tus proyectos de inteligencia artificial se queden en el “hola mundo”? Con Hermes Agent, puedes crear agentes autónomos que investiguen, codifiquen y desplieguen soluciones por ti. En esta guía, te mostramos cómo pasar de cero a un agente funcional en menos de 30 minutos, desde la instalación básica hasta la orquestación de flujos multiagente, con ejemplos de código, comandos CLI y recomendaciones para optimizar tu contenido.
Lo más leído en Blogs
-
Consola
Juega gratis en el navegador más de 240 títulos sin instalar nada
Ported2Browser es un sitio que reúne más de 240 juegos que corren gratis en el navegador, sin instalar…
-
Android
Concat es la alternativa gratuita y open source a CapCut que edita video sin marca de agua
Concat es un editor de video gratuito y de código abierto para Windows, macOS, Linux y Android que…
La inteligencia artificial está transformando la creación de contenido visual. En 2026, herramientas como Runway, Pika y Synthesia permiten generar videos ultrarealistas, avatares con voz natural y efectos cinematográficos a partir de texto o imágenes. Esta guía comparativa analiza las 15 plataformas más destacadas, sus funciones, ventajas y casos de uso ideales para que elijas la que mejor se adapte a tus necesidades.
Lo más leído en Blogs
-
Consola
Juega gratis en el navegador más de 240 títulos sin instalar nada
Ported2Browser es un sitio que reúne más de 240 juegos que corren gratis en el navegador, sin instalar…
-
Android
Concat es la alternativa gratuita y open source a CapCut que edita video sin marca de agua
Concat es un editor de video gratuito y de código abierto para Windows, macOS, Linux y Android que…
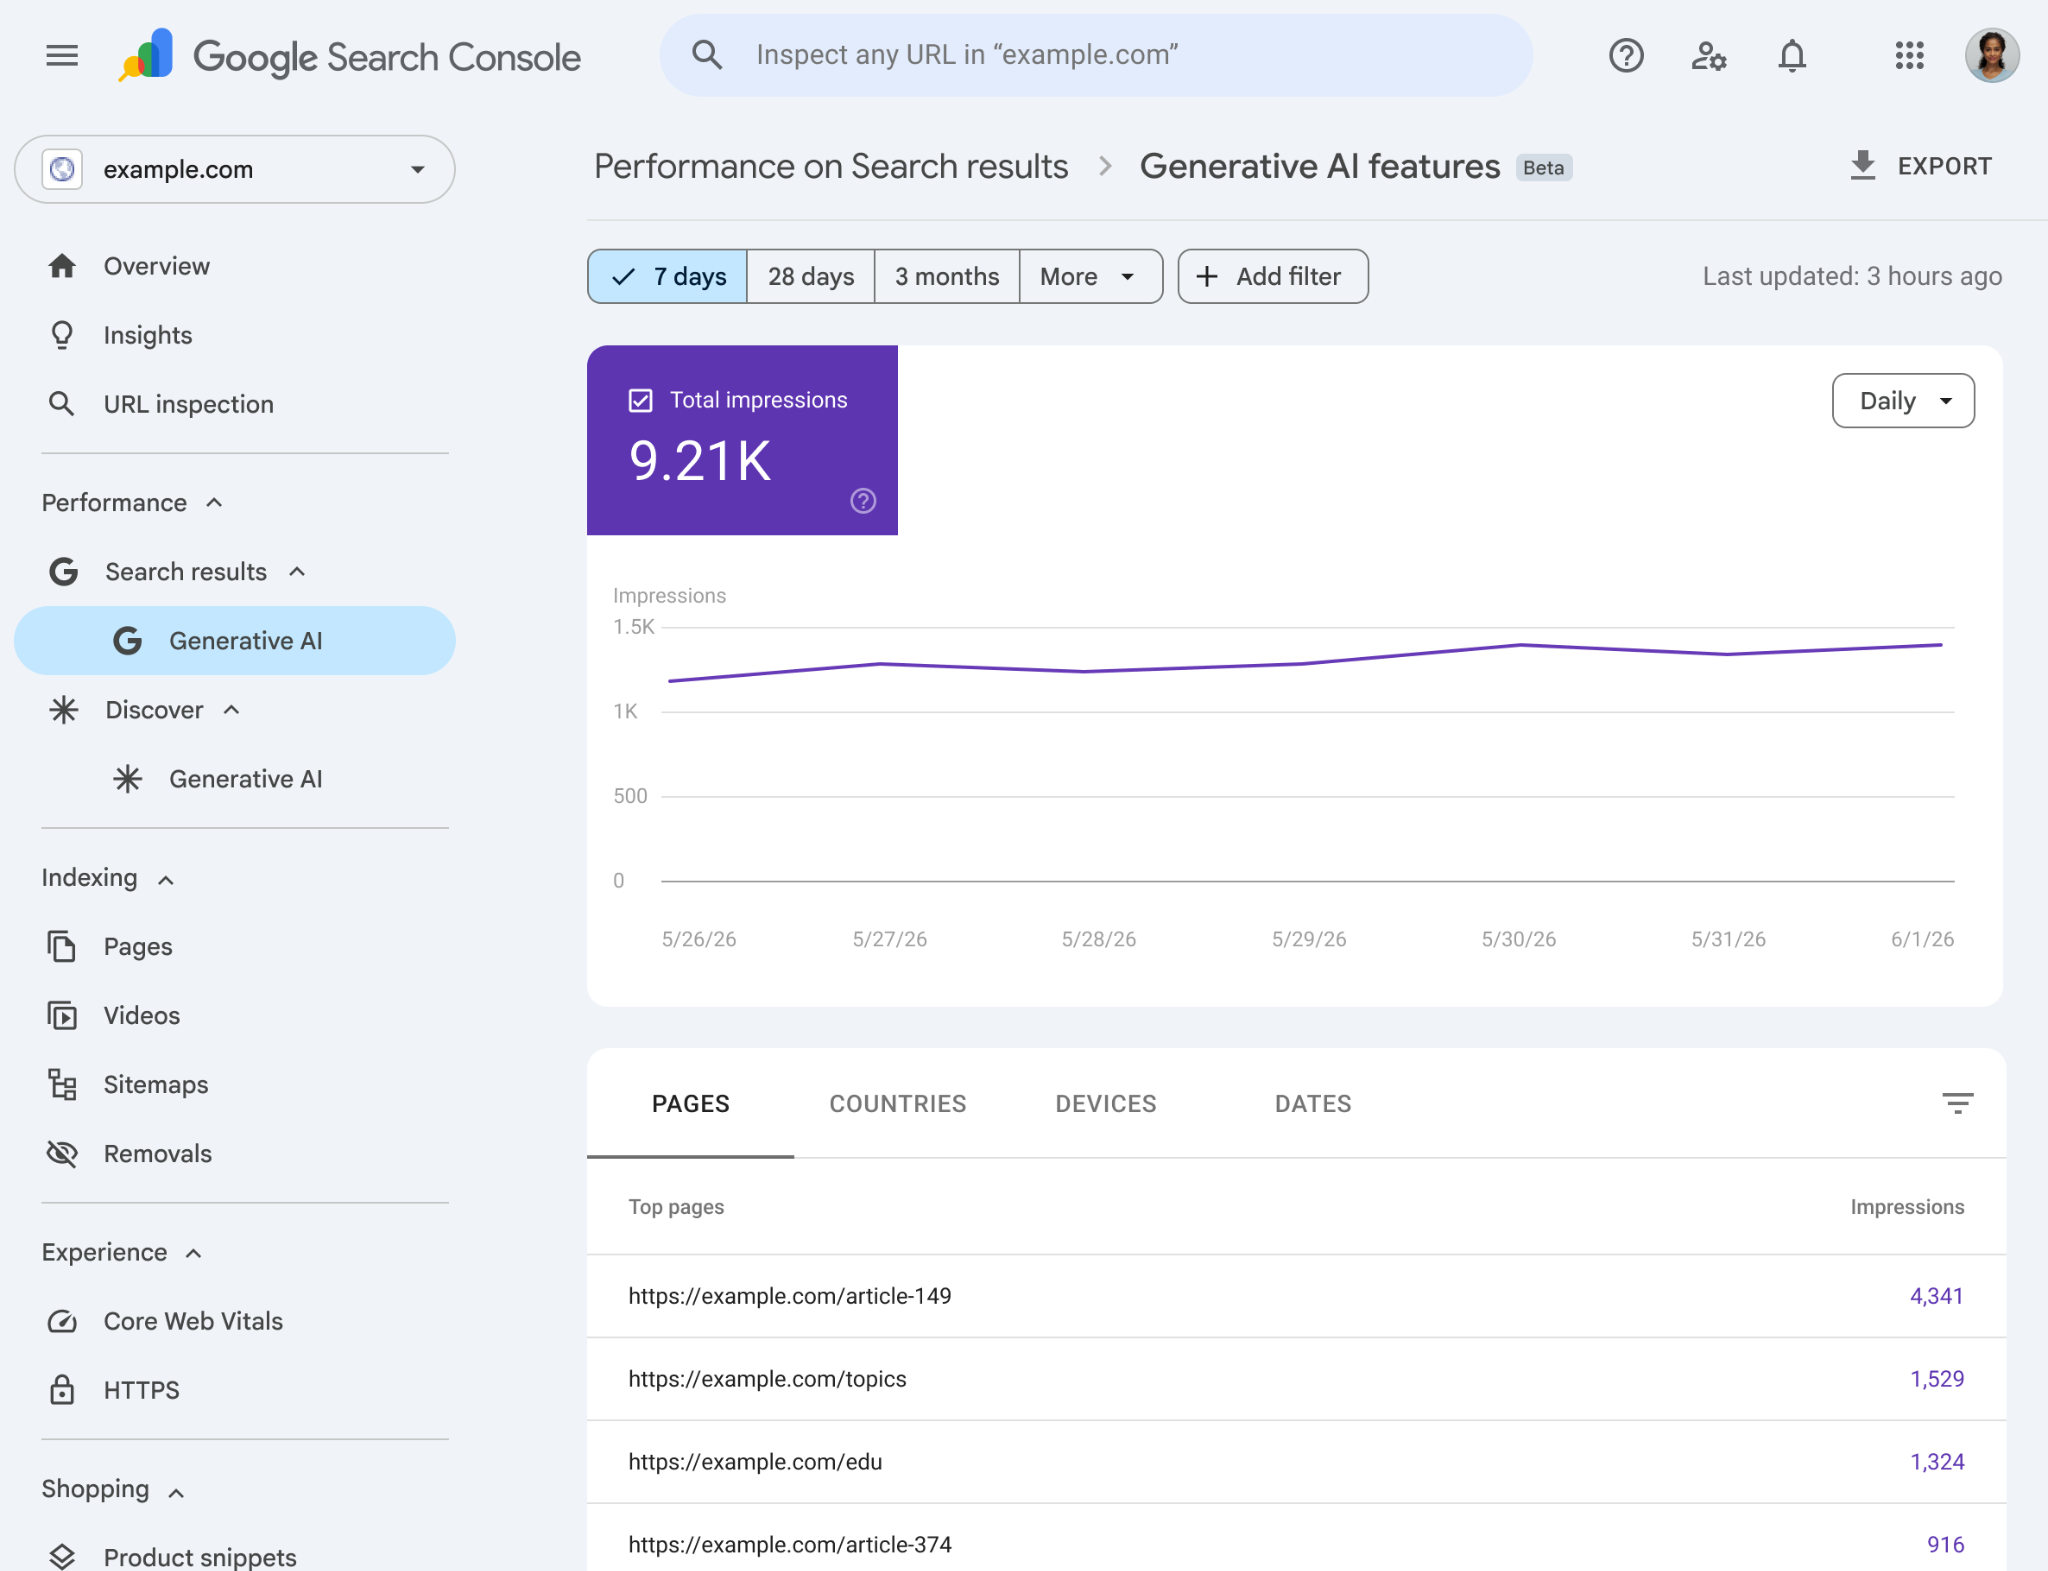
El 3 de junio de 2026, Google anunció el lanzamiento de nuevos informes en Search Console para medir el rendimiento de la inteligencia artificial generativa en la Búsqueda y en Discover. Estos informes permiten analizar la visibilidad de un sitio en funciones como Vistas creadas con IA y el Modo IA, además de ofrecer datos detallados sobre impresiones, páginas, países y dispositivos.
Lo más leído en Blogs
-
Consola
Juega gratis en el navegador más de 240 títulos sin instalar nada
Ported2Browser es un sitio que reúne más de 240 juegos que corren gratis en el navegador, sin instalar…
-
Android
Concat es la alternativa gratuita y open source a CapCut que edita video sin marca de agua
Concat es un editor de video gratuito y de código abierto para Windows, macOS, Linux y Android que…
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales14 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá