


Seguridad
RESUMEN ANUAL DE AMENAZAS DE 2008 Y PRONÓSTICO PARA 2009

TENDENCIAS DE AMENAZAS Y EL CRIMEN CIBERNÉTICO

RESUMEN ANUAL DE AMENAZAS DE 2008 Y PRONÓSTICO PARA 2009
TENDENCIAS DE AMENAZAS Y EL CRIMEN CIBERNÉTICO:
A diferencia de los viejos días en los que los hackers creaban virus para hacer travesuras y “demostrar que podían”, los autores de código malicioso de hoy crean amenazas principalmente para obtener ganancias económicas. Debido a que la Economía Subterránea ha crecido y se ha convertido en una industria con valor de varios miles de millones de dólares, los ciber criminales han desarrollado nuevos métodos para engañar a los usuarios de PCs.
En 2008, una serie de compromisos masivos pusieron en evidencia el peligroso potencial de los criminales de hoy de lanzar ataques a gran escala que afectan a sitios aparentemente inofensivos. Han quedado atrás los días cuando los usuarios simplemente podían negarse a abrir los archivos adjuntos que provenían de emisores desconocidos para evitar ser infectados. La mayoría de las infecciones de hoy llegan a través de la Web – ocultas en páginas Web aparentemente legítimas, al acecho detrás de advertencias convincentes de software antivirus falsos, y ocultas bajo certificados digitales apócrifos que una vez indicaron que los sitios eran seguros.
En 2008 ocurrieron explotaciones dramáticas y audaces, como el código malicioso que hacía cambios en el DNS y que explota una vulnerabilidad recientemente dada a conocer que puede literalmente direccionar cualquier máquina a otros sitios. La vulnerabilidad de día cero encontrada en Microsoft Internet Explorer en diciembre pasado era igualmente terrible en cuanto a que afecta a casi todas las versiones de Internet Explorer; de acuerdo con investigadores de seguridad de Microsoft, se calcula que uno de 500 usuarios de Internet Explorer podría haber estado expuesto a código malicioso que intentó aprovechar la vulnerabilidad. 1
El ramsonware también hizo su aparición en 2008, con un troyano que encripta archivos, impidiendo el acceso a menos que se proporcione una clave de encripción. Los expertos predicen que habrá más ransomware en el futuro, aprovechando la falta de recursos de IT de las pequeñas y medianas empresas para combatir dichas amenazas, particularmente en una economía aletargada.
Sin embargo, no todas las amenazas fueron nuevas el año pasado. El rootkit Master Boot Record (MBR) hizo un regreso espectacular, con nueva tecnología que ayuda a prevenir la detección. Otro viejo conocido – el spam backscatter – también reapareció como una amenaza reciclada que volvió ser efectiva en 2008.
El año pasado, las unidades físicas removibles se convirtieron en un vector de amenazas popular. El código malicioso Autorun, que infecta a unidades removibles, también aumentó. Además, una serie de incidentes que involucraban unidades USB infectadas está provocando que las compañías en todo el mundo creen nuevas y más estrictas políticas sobre los tipos de dispositivos a los que se les permite tener acceso a la red corporativa.
Las predicciones para 2009 hablan de más de lo mismo, con algunas nuevas amenazas sorprendentes en el horizonte para consumidores y empresas, según se describe a continuación:
* Las amenazas Web seguirán involucrando múltiples vectores, combinando ataques para evitar la detección.
* Los sitios de redes sociales como Facebook, MySpace y Bebo se convertirán en los blancos predilectos de los autores de código malicioso.
* En la segunda mitad del año habrá un aumento en ransomware, y se dirigirá a las pequeñas y medianas empresas en lugar de usuarios domésticos individuales con ataques de negación de servicio (DDoS) distribuidos, lo que literalmente provocarán la caída de sitios de comercio electrónico, o como archivos encriptados.
* Conforme los iPhones y los iPods sigan proliferando y las computadoras Mac se vuelvan cada vez más populares y disfruten de una mayor participación de mercado, el mundo Mac ofrecerá la próxima frontera para los ciber criminales. Es probable que ocurra un aumento en los ataques dirigidos a las computadoras de Apple en la segunda mitad del año.
* Si bien aún no son numerosas, el potencial de crecimiento de las amenazas móviles es enorme. Las amenazas dirigidas a las PCs ya están apareciendo en los smartphones y los criminales se sienten particularmente atraídos hacia una población objetivo grande, como la creciente base de usuarios del iPhone.
* Los esfuerzos colaborativos dentro de la comunidad de la seguridad para desmantelar las bandas electrónicas están cada vez mejor coordinados al tiempo que la gente ya no se sorprende con la audacia de los criminales. Los esfuerzos de la comunidad expondrán a más Actores Malos, como el cierre de Atrivo/Intercage y McColo en 2008.
* Las glorias (y los peligros) de las características, las tecnologías y la cultura de la Web 2.0 seguirán rondando a los usuarios en 2009. Los hackers seguirán usando técnicas que se parecen al código normal, como IFRAMES, y aprovecharán los navegadores de Internet y otras aplicaciones habilitadas para la Web (como Flash y reproductores de medios) como los vectores de infección favoritos.
* Crecerán las amenazas que explotan las vulnerabilidades de los sistemas operativos alternativos, especialmente con la creciente popularidad de Mac y Linux.
* A los autores de código malicioso les encanta molestar a Microsoft y 2009 promete más de lo mismo. Podremos esperar mucha actividad maliciosa alrededor del lanzamiento de Windows 7 cuando los criminales estén probando cualquier afirmación de que el nuevo Windows está “libre de virus”.
* La ingeniería social será cada vez más común e inteligente conforme los ciber criminales sigan utilizando eventos, celebridades y figuras políticas como un anzuelo para la ingeniería social.
* Los mundos virtuales experimentarán más problemas del mundo real. Debido a que los criminales electrónicos necesitan grandes audiencias para perpetrar sus crímenes, ha comenzado a acosar a los residentes de los mundos virtuales y a los jugadores en línea, particularmente en Asia donde los juegos se han vuelto extremadamente populares.
* Los ciber criminales aprovecharán las lagunas identificadas en el registro DNS (sistema de nombres de dominios) para realizar nuevos delitos en 2009. Los chicos malos ya están usando el caché DNS envenenado para crear canales de comunicación encubiertos, evadir las medidas de seguridad y distribuir contenido malicioso.
* Seguirán creciendo los volúmenes de spam y se emplearán cada vez más técnicas de ingeniería para mejorar las velocidades de conversión.
1"Las Nuevas Explotaciones de IE para Advisory 961051, Ahora Hospedadas en Sitios Pornográficos ", "Investigación de Amenazas y Blog de Respuestas de Microsoft ", diciembre 13, 2008, http://blogs.technet.com/mmpc/archive/2008/12/13/the-new-ie-exploits-for-advisory-961051-now-hosted-on-pornography-sites.aspx
Lo más leído en Seguridad
-
 Desarrolladores
Gemini 4 Carbon el modelo de IA más potente de Google enfocado en ciberseguridad
Google DeepMind anunció el 28 de octubre de 2026 su nuevo modelo de vanguardia: Gemini 4 Carbon, presentado…
-
 ChatGPT
Qué pasa si te roban la cuenta de ChatGPT y cómo reaccionar a tiempo
Si un cibercriminal accede a tu cuenta de ChatGPT, el riesgo no se limita a que lea tus…

Google DeepMind anunció el 28 de octubre de 2026 su nuevo modelo de vanguardia: Gemini 4 Carbon, presentado como el más potente de su catálogo, con capacidades de ciberseguridad de última generación y de ejecución de tareas de largo plazo. El modelo llega solo dos semanas después de Gemini 4 Argón y lidera el Índice de Inteligencia de Artificial Analysis en su versión 5.0 con 59 puntos, aunque por ahora su acceso está restringido a un grupo selecto de ciberdefensores.
Lo más leído en Seguridad
-
Desarrolladores
Gemini 4 Carbon el modelo de IA más potente de Google enfocado en ciberseguridad
Google DeepMind anunció el 28 de octubre de 2026 su nuevo modelo de vanguardia: Gemini 4 Carbon, presentado…
-
ChatGPT
Qué pasa si te roban la cuenta de ChatGPT y cómo reaccionar a tiempo
Si un cibercriminal accede a tu cuenta de ChatGPT, el riesgo no se limita a que lea tus…
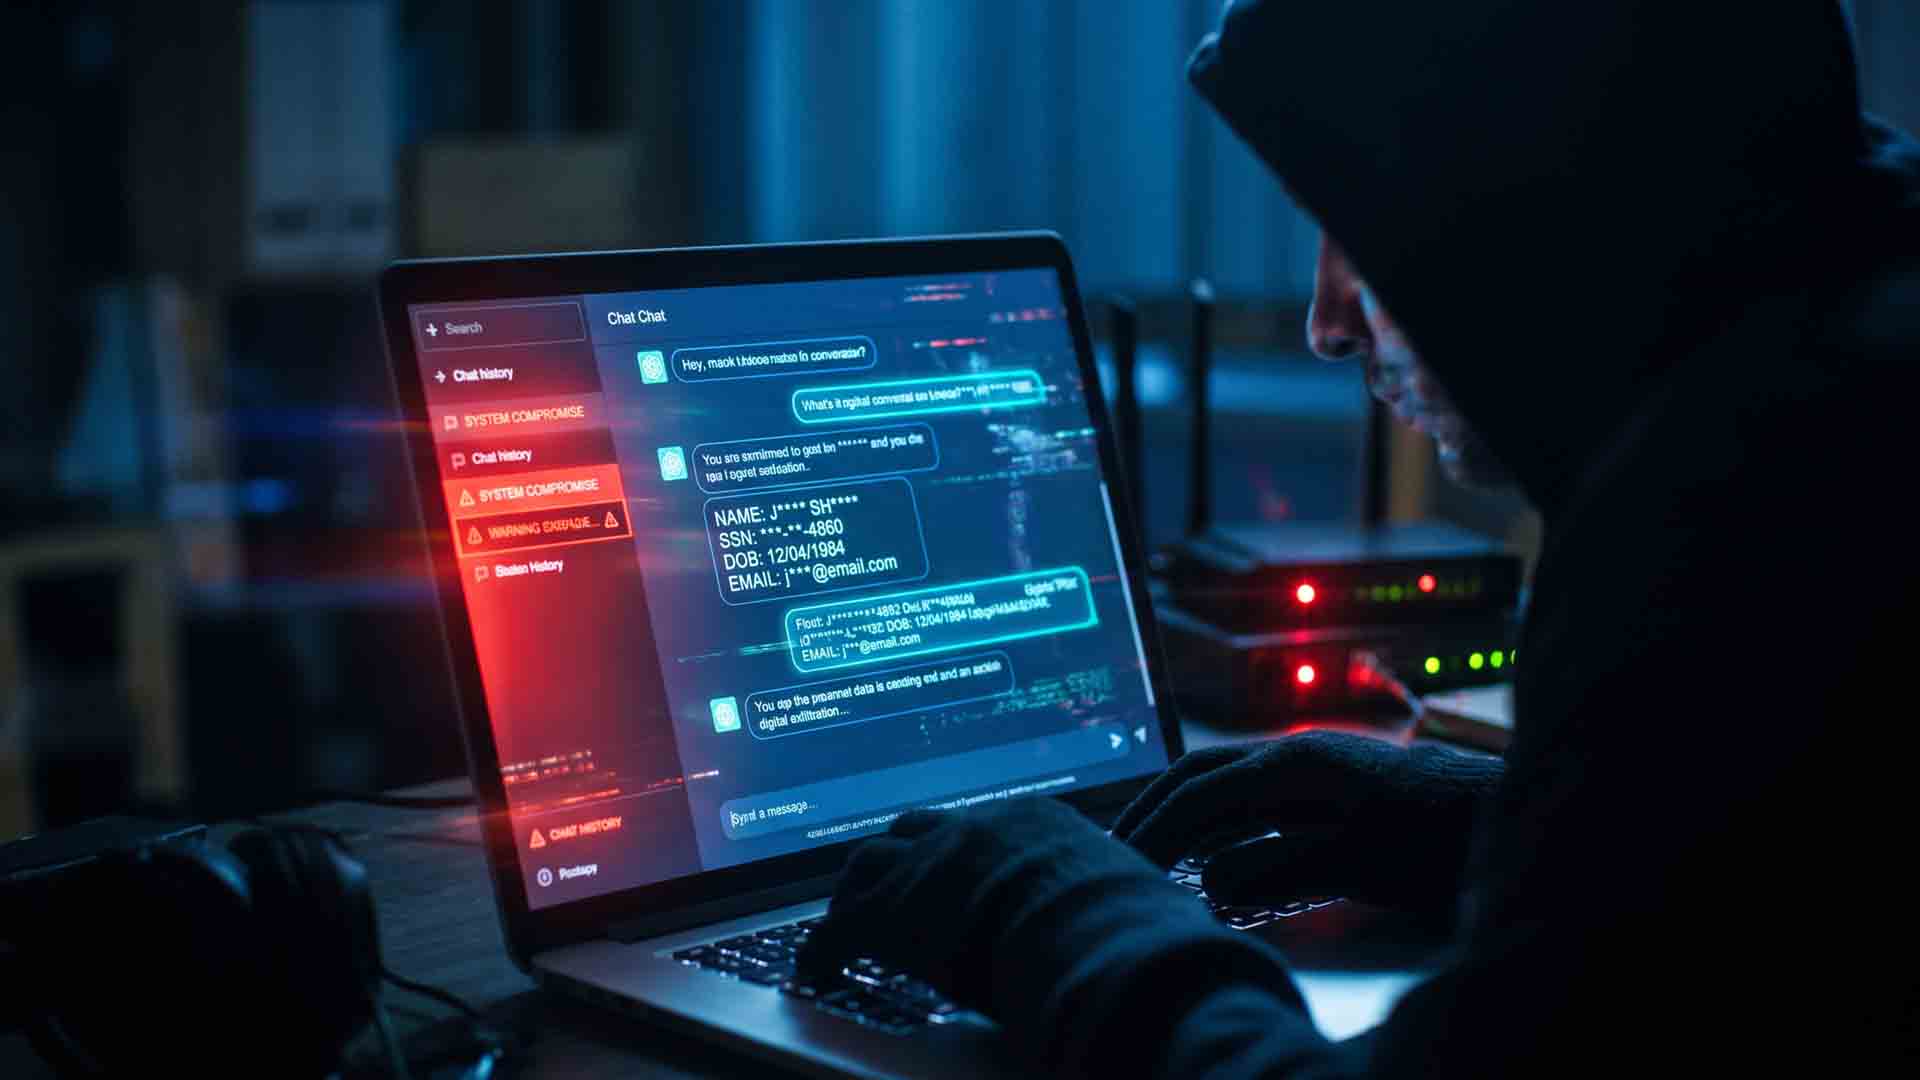
Si un cibercriminal accede a tu cuenta de ChatGPT, el riesgo no se limita a que lea tus conversaciones: puede robar datos sensibles, suplantarte, generar gastos e incluso comprometer a tu empresa. Según un análisis del laboratorio de ESET LATAM, el daño depende de la información que compartiste, las funciones que usas y los servicios conectados a tu perfil. En esta nota repasamos los escenarios más peligrosos, las vías de ataque más comunes y los pasos exactos para recuperar el control.
Lo más leído en Seguridad
-
Desarrolladores
Gemini 4 Carbon el modelo de IA más potente de Google enfocado en ciberseguridad
Google DeepMind anunció el 28 de octubre de 2026 su nuevo modelo de vanguardia: Gemini 4 Carbon, presentado…
-
ChatGPT
Qué pasa si te roban la cuenta de ChatGPT y cómo reaccionar a tiempo
Si un cibercriminal accede a tu cuenta de ChatGPT, el riesgo no se limita a que lea tus…

Mistral AI publicó los pesos abiertos de Mistral Large 4 (Le Chonk), su modelo insignia de un billón de parámetros y multimodal por naturaleza. La compañía francesa lo posiciona como el mejor modelo de peso abierto para programación, con avances notables en ciberseguridad defensiva, eficiencia de razonamiento y un precio de 0.70 dólares por millón de tokens de entrada.
Lo más leído en Seguridad
-
Desarrolladores
Gemini 4 Carbon el modelo de IA más potente de Google enfocado en ciberseguridad
Google DeepMind anunció el 28 de octubre de 2026 su nuevo modelo de vanguardia: Gemini 4 Carbon, presentado…
-
ChatGPT
Qué pasa si te roban la cuenta de ChatGPT y cómo reaccionar a tiempo
Si un cibercriminal accede a tu cuenta de ChatGPT, el riesgo no se limita a que lea tus…
Lo más leído
-
Desarrolladores
Gemini 4 Carbon el modelo de IA más potente de Google enfocado en ciberseguridad
-
 Curiosidades
Cómo crear con IA un script de respaldo automático para Windows
-
 Comunicados de Prensa
Attack on Titan 3 abre preventas para Nintendo Switch 2 con tráiler exclusivo
-
 Comunicados de Prensa
Qué significa la IA para inversionistas asesoría y regulación según Vanguard
-
 Actualización
Relatos: el nuevo modo de juego de WoW Midnight ya está disponible
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá