

Comunicados de Prensa
Tu envío fue suspendido: la estafa digital más común en compras en línea

Aunque la temporada navideña ha terminado, las compras en línea y los envíos de fin de año siguen siendo el blanco favorito de cibercriminales. ESET Latinoamérica advierte sobre el aumento de estafas digitales que simulan notificaciones de paquetería, aprovechando la urgencia de los usuarios por recibir sus productos. Aprende a identificar estos engaños y proteger tus datos personales.
Con el cierre del año y el aumento de compras en línea, los cibercriminales continúan explotando una de las estafas más efectivas: los falsos avisos de paquetería. Según ESET Latinoamérica, estos engaños buscan robar información personal y financiera, utilizando mensajes urgentes que simulan problemas con envíos. Aunque la temporada navideña ha pasado, el volumen de compras de fin de año mantiene activa esta amenaza.
¿Qué es el phishing y por qué sigue siendo un riesgo?
El phishing es una técnica de cibercrimen en la que los atacantes se hacen pasar por empresas legítimas para engañar a los usuarios. Durante el cierre de año, los mensajes falsos suelen incluir frases como “Tu envío está retenido” o “Acción requerida inmediatamente”, diseñadas para generar ansiedad y provocar una respuesta impulsiva. Aunque estas estafas son comunes durante las festividades, siguen siendo un riesgo en enero, cuando muchos usuarios aún esperan paquetes de compras realizadas en diciembre.
¿Cómo reconocer un correo falso de notificación de envío?
ESET ha identificado varios patrones en los correos fraudulentos que simulan ser notificaciones de empresas de mensajería como FedEx, DHL, UPS y Correo Argentino. Algunas señales de alerta incluyen:
- Mensajes con un tono de urgencia excesiva, como “Tu paquete está suspendido”.
- Enlaces o botones que redirigen a formularios falsos para “resolver problemas”.
- Errores gramaticales o de redacción, aunque cada vez son menos frecuentes debido al uso de herramientas de inteligencia artificial.
Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica, señala: “Los cibercriminales utilizan técnicas de ingeniería social para manipular emociones como la ansiedad o el miedo. Su objetivo es que las víctimas actúen sin verificar la autenticidad del mensaje”.
¿Qué empresas son las más suplantadas en estas estafas?
Las empresas de mensajería más imitadas en estos engaños incluyen:
- ExpressService: Un nombre ficticio utilizado para simular una empresa de mensajería. Los atacantes solicitan información personal bajo el pretexto de resolver un problema con un envío.
- FedEx: Correos falsos que piden a las víctimas confirmar sus datos para liberar un supuesto paquete.
- UPS y DHL: Mensajes que simulan actualizaciones de envío, instando a los usuarios a hacer clic en enlaces maliciosos.
En algunos casos, los cibercriminales incluso solicitan pagos falsos para liberar paquetes, lo que resulta en un doble perjuicio para las víctimas: robo de información y pérdida económica.
¿Qué hacer si recibes un correo sospechoso?
ESET recomienda seguir estos pasos para evitar caer en estafas:
- Verificar si realmente estás esperando un envío. Si no es así, es probable que sea un fraude.
- Revisar el remitente del correo. Las direcciones falsas suelen tener errores o diferencias sutiles.
- Nunca proporcionar información personal o financiera a través de enlaces en correos no solicitados.
- Confirmar la autenticidad del mensaje contactando directamente a la empresa de mensajería a través de sus canales oficiales.
Consejos adicionales para protegerte
Además de las recomendaciones anteriores, ESET destaca la importancia de:
- Desconfiar de mensajes inesperados con un tono de urgencia.
- Evitar hacer clic en enlaces o descargar archivos adjuntos de correos sospechosos.
- Verificar siempre la URL del sitio web antes de ingresar datos personales. Debe ser segura (https://) y corresponder al dominio oficial de la empresa.







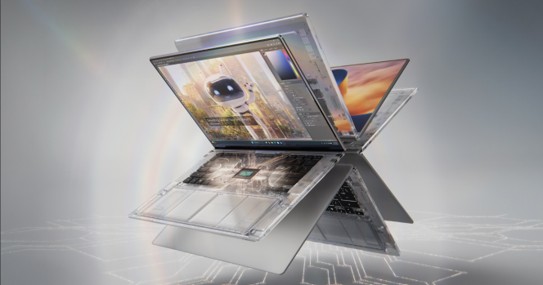
En el evento Windows AI and Surface celebrado en San Francisco, Jensen Huang y Satya Nadella presentaron RTX Spark, la plataforma de NVIDIA que lleva hasta un petaflop de cómputo de IA y 128 GB de memoria unificada a laptops y equipos de escritorio con Windows, pensada para ejecutar agentes de IA de forma local y segura.
Comunicados de Prensa
Call of Duty: Modern Warfare 4 estrena early access con DLSS 4.5: todo lo que llega en octubre a las RTX
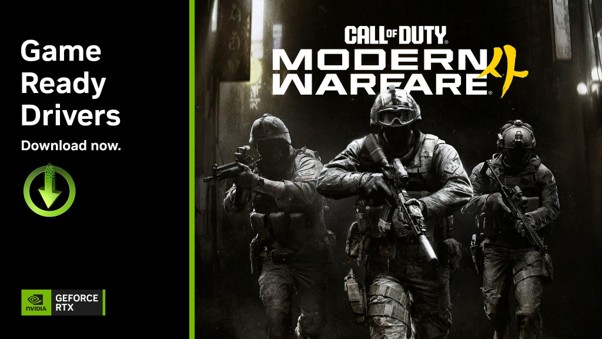
Octubre se perfila como el mes más cargado del año para los jugadores con GPU GeForce RTX: el acceso anticipado a la campaña de Call of Duty: Modern Warfare 4 comienza el 16 de octubre con el conjunto completo de tecnologías DLSS 4.5, y lo acompañan lanzamientos y actualizaciones de peso como Gears of War: E-Day y STAR WARS: Galactic Racer, ya disponibles con la misma tecnología.

The Great Flood, el RTS de realidad mixta de LingVision Games, abre su campaña de Kickstarter el 8 de octubre con meta de $10,000: recompensas exclusivas van desde avatares hasta una estatua coleccionable 1:6, antes de su lanzamiento free-to-play en Q4 2026.
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura13 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá