


Seguridad
ESTUDIO DE IT POLICY COMPLIANCE GROUP DEFINE LOS ASPECTOS CLAVE PARA PROTEGER LO

ESTUDIO DE IT POLICY COMPLIANCE GROUP DEFINE LOS ASPECTOS CLAVE PARA
PROTEGER LOS DATOS CONFIDENCIALES
CUPERTINO, Calif. – 27 de diciembre de 2007 – IT Policy Compliance Group, organización dedicada a promover el desarrollo de la investigación e información para que los profesionales de TI *****plan adecuadamente con las políticas de sus organizaciones y al cual Symantec respalda en conjunto con otras empresas e institutos, dio a conocer los resultados de su más reciente informe sobre los estándares de desempeño empresarial: “Aspectos Básicos para Proteger los Datos Confidenciales”. El informe, que incorpora las respuestas de miembros de 450 organizaciones en todo el mundo, concluye que sólo una de cada 10 organizaciones protege adecuadamente sus datos confidenciales. En el do*****ento también se identifican las variables en estas compañías –consideraras como líderes en el tema- y las que están rezagadas o un paso atrás, con el fin de comprender las mejores prácticas que permitan el *****plimiento y una mejor protección, así como ventaja competitiva sostenibles.
Uno de los hallazgos más sorprendentes de la investigación es la relación directa entre la protección de datos confidenciales y los resultados con las políticas de *****plimiento, es decir, las firmas que se destacan en la protección de datos confidenciales también *****plen adecuadamente con las auditorías. Casi todas las organizaciones (96%) que presentan una menor pérdida de datos confidenciales son exactamente las mismas que tienen menos deficiencias en el *****plimiento reglamentario que se deben corregir para aprobar las auditorías.
En contraste, la mayoría de las organizaciones (64%) con gran pérdida de datos confidenciales son las mismas organizaciones con el mayor número de deficiencias en el *****plimiento reglamentario que se deben corregir para aprobar la auditoría.
Los aspectos básicos identificados en este informe se dividen en varias categorías: estructura, estrategia en las organizaciones, intimidad con los clientes y excelencia operativa. En las firmas con la menor pérdida de datos sensibles (líderes) se identifica la importancia de definir menos políticas o controlar los objetivos, lo que conlleva evaluaciones más frecuentes y la implementación del cambio de administración de TI para evitar el uso no autorizado.
- Los líderes definen un promedio de 30 objetivos de control y realizan una evaluación cada 19 días. Estas firmas sufrieron dos o menos pérdidas y robos de datos anuales, así como dos o menos deficiencias anuales de *****plimiento
- Las organizaciones que están rezagadas en este aspecto definen un promedio de 82 objetivos de control y realizan evaluaciones una vez cada 230 días. Asimismo, experimentan 13 o más pérdidas y robos de datos anuales y 22 o más deficiencias de *****plimiento anuales
“Varios eventos recientes han demostrado qué tan nociva puede ser la pérdida de datos para el prestigio y objetivos estratégicos de una organización. Por esta razón, es fundamental implementar controles de riesgos para disuadir la pérdida y robo de datos y evaluar estos controles periódicamente. Las organizaciones exitosas se centran en la selección de los controles más relevantes, en lugar de sólo implementar muchos controles. Los resultados de la encuesta demuestran claramente que la selección, implementación y comunicación de los controles clave y la evaluación periódica de su eficacia es un enfoque más práctico y produce mejores resultados que agregarse constantemente a un complejo laberinto de controles aislados”, señaló Lynn Lawton, Presidente de la Asociación para la Auditoría y el Control de Sistemas de Información (ISACA), CISA, FCA, FIIA, PIIA, FBCS y CITP.
La investigación indica que la calidad de los controles no es tan importante como su preparación para riesgos específicos y la frecuencia de las evaluaciones. Firmas con controles inexistentes y evaluaciones ocasionales de los controles son las que tienen las tasas más altas de robo y pérdida frecuente de datos.
“La protección de los datos de los clientes y empleados, así como la propiedad intelectual nunca habían sido tan importantes como ahora y esto se debe al rápido incremento de los requisitos de *****plimiento y riesgos de la reputación. Sin embargo, las brechas de seguridad de datos y los robos de identidad siguen vigentes. Aunque los controles no pueden garantizar la protección por completo, las compañías deben actuar con el debido cuidado en términos de seguridad y control de riesgos. Se ha comprobado que los programas que mantienen y aumentan la seguridad de manera eficaz han tenido un resultado importante en la protección contra robo o pérdida de valiosa información. Atrás quedó la época en que una crisis o incidente alertaran a los administradores, ahora todos deben ser proactivos”, dijo Rocco Grillo, director General de la Práctica de Riesgo Tecnológicos de Protiviti Inc.
Mejores prácticas de los líderes de protección de datos
Las organizaciones con menor pérdida de datos son las que obtienen los mejores resultados de las auditorías de *****plimiento reglamentario y demuestran que tienen un conjunto básico de aspectos que también minimizan el impacto financiero de las brechas de datos (véase el informe anterior “Por qué el *****plimiento es conveniente para la reputación y los ingresos en peligro”) , además de tener una ventaja competitiva sostenible.
Aspectos básicos:
Estructura y estrategia organizacionales
- Implementar un programa de *****plimiento de clase mundial
- Do*****entar y mantener políticas, estándares y procedimientos
- Reorganizar controles internos, funciones de control de riesgos y seguridad de TI para fomentar la intimidad con los clientes y la excelencia operativa
Intimidad con los clientes
- Definir las funciones y responsabilidades de los propietarios de las políticas
- Identificar y administrar los riesgos empresariales y financieros
- Brindar entrenamiento a los empleados y administrar las excepciones de las políticas
Excelencia operativa
- Expandir el alcance de la auditoria interna a la mayoría de funciones empresariales
- Destacar el riesgo de los objetivos de control
- Reducir la cantidad de objetivos de control
- Implementar controles que sean medibles
- Realizar autoevaluaciones de los controles de procedimiento
- Aumentar la frecuencia de la evaluación de controles técnicos
- Implementar un programa completo de administración de cambios de TI
- Usar la administración de cambios de TI para evitar el uso o cambio no autorizado
Lo más leído en Seguridad
-
 Consola
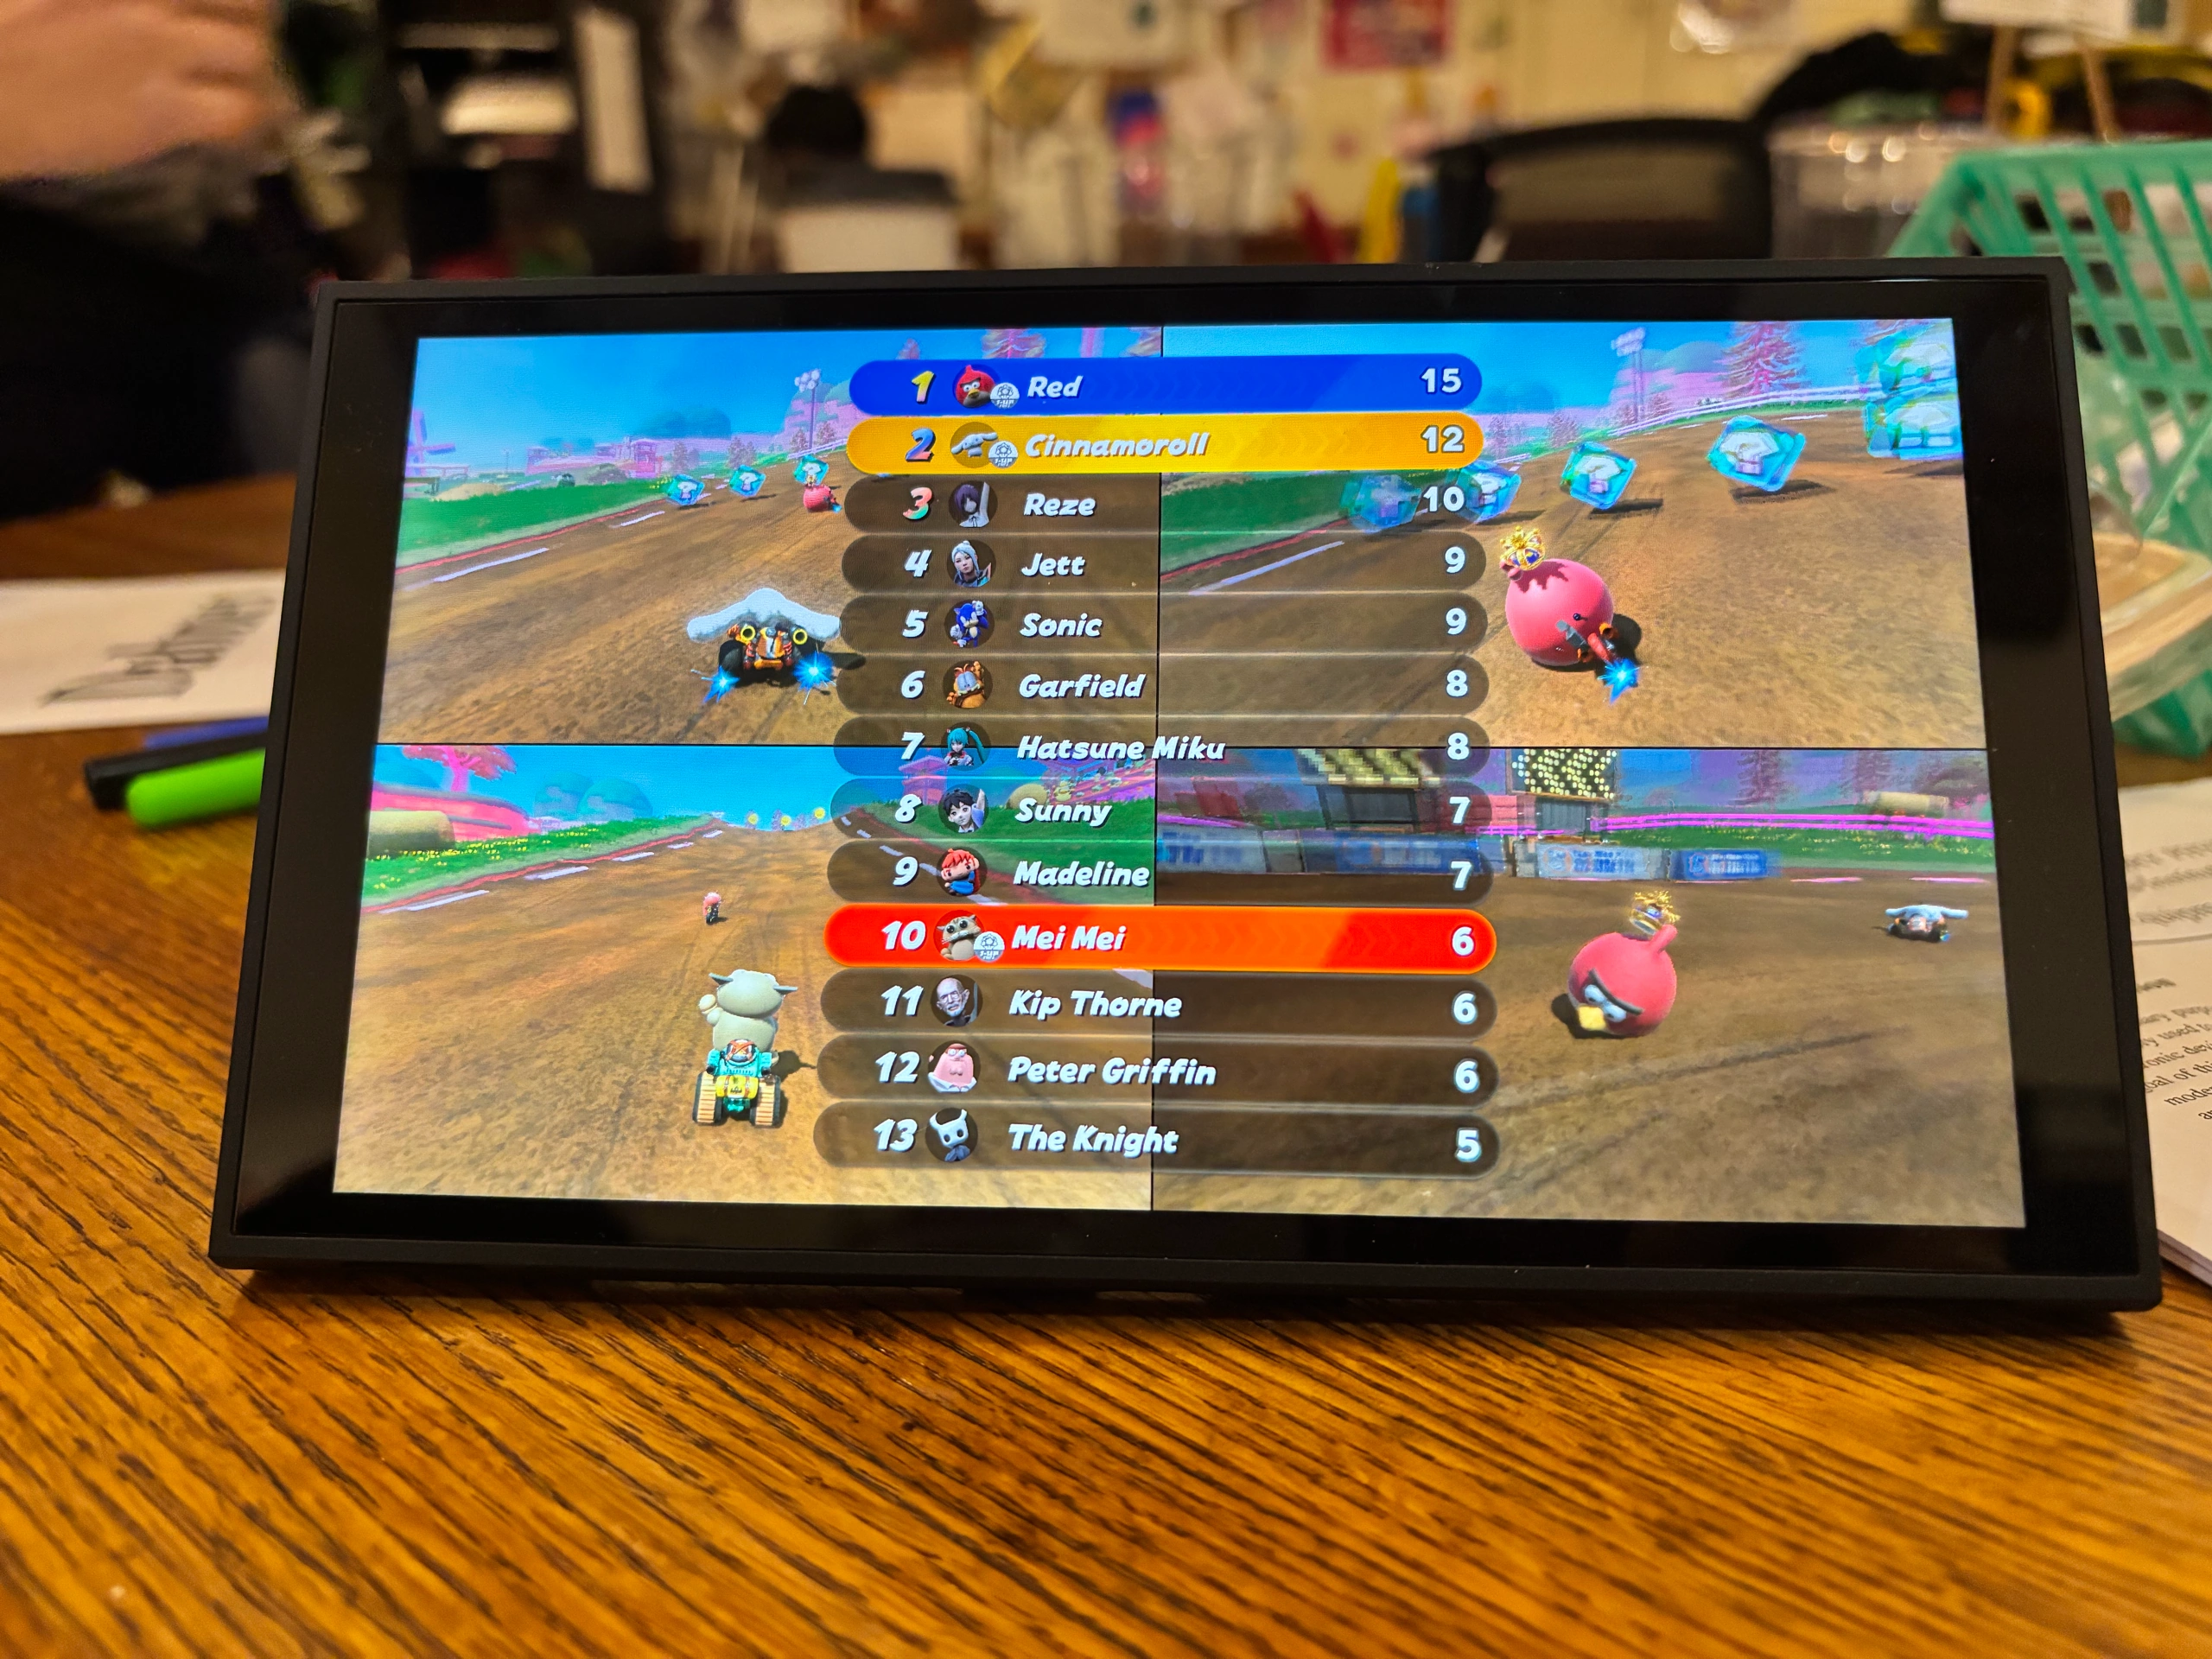
Nintendo Switch 2 fue liberada por primera vez con ayuda de la IA
Un desarrollador logró el primer jailbreak de la Nintendo Switch 2 usando el agente de programación Codex de…
-
 Desarrolladores
PHP2Shell: vulnerabilidades detectadas con IA afectan 70% de la web
Gobiernos y empresas de todo el mundo corren para corregir dos fallas críticas en PHP reveladas el 21…

Un desarrollador logró el primer jailbreak de la Nintendo Switch 2 usando el agente de programación Codex de OpenAI. El exploit, apodado así por su creador, funciona en el firmware 23.0.1 y permitió añadir personajes como Peter Griffin y Hatsune Miku a Mario Kart World.
Lo más leído en Seguridad
-
Consola
Nintendo Switch 2 fue liberada por primera vez con ayuda de la IA
Un desarrollador logró el primer jailbreak de la Nintendo Switch 2 usando el agente de programación Codex de…
-
Desarrolladores
PHP2Shell: vulnerabilidades detectadas con IA afectan 70% de la web
Gobiernos y empresas de todo el mundo corren para corregir dos fallas críticas en PHP reveladas el 21…
Gobiernos y empresas de todo el mundo corren para corregir dos fallas críticas en PHP reveladas el 21 de octubre de 2026. El conjunto, bautizado PHP2Shell, podría permitir ejecución remota de código sin autenticación y exposición de memoria sensible. Fue descubierto con ayuda de inteligencia artificial.
Lo más leído en Seguridad
-
Consola
Nintendo Switch 2 fue liberada por primera vez con ayuda de la IA
Un desarrollador logró el primer jailbreak de la Nintendo Switch 2 usando el agente de programación Codex de…
-
Desarrolladores
PHP2Shell: vulnerabilidades detectadas con IA afectan 70% de la web
Gobiernos y empresas de todo el mundo corren para corregir dos fallas críticas en PHP reveladas el 21…

Un menú circular de accesos, una app de pantalla extendida y una app de webcam para smartphone elevan la productividad en Windows al reutilizar el hardware que ya se tiene: un ratón común, una tablet y un teléfono en lugar de periféricos costosos.
Lo más leído en Seguridad
-
Consola
Nintendo Switch 2 fue liberada por primera vez con ayuda de la IA
Un desarrollador logró el primer jailbreak de la Nintendo Switch 2 usando el agente de programación Codex de…
-
Desarrolladores
PHP2Shell: vulnerabilidades detectadas con IA afectan 70% de la web
Gobiernos y empresas de todo el mundo corren para corregir dos fallas críticas en PHP reveladas el 21…
Lo más leído
-
Consola
Nintendo Switch 2 fue liberada por primera vez con ayuda de la IA
-
 Entretenimiento
Revisión: Terry’s Terraforming – Planetas en realidad virtual
-
 Apps
Claude Duet vs Hermes Agent la carrera del agente de IA proactivo
-
 Curiosidades
Un flag de llama.cpp permite correr un modelo 35B en 8GB de VRAM
-
 Comunicados de Prensa
Google presenta nuevas herramientas de Gemini para impulsar a las pequeñas empresas
-

 Apps11 años ago
AMPcast, la herramienta de Pandora que permite a los artistas grabar mensajes de audio directamente a sus seguidores
-
 Blogs5 años ago
Conoce los mejores sitios de Torrents para descargar todo tipo de contenidos
-
Android5 años ago
Aprende cómo usar Discord para ver películas con tus amigos
-
Arte y Cultura14 años ago
Colección de fondos de pantalla basados en Super Héroes
-

 Almacenamiento2 años ago
Cómo usar TeraBox: La guía definitiva para aprovechar 1 TB de almacenamiento en la nube
-
Diseño13 años ago
css3ps: plugin que convierte archivos PSD a CSS3
-
Apps9 años ago
Picturethat, app que usa la Realidad Aumentada para visualizar cómo quedarían los cuadros antes de colgarlos
-
Eventos Especiales13 años ago
Especial Día de la Madres: fondos de pantalla especiales para Mamá